Wat er in 2026 voor cookies is veranderd en wat je eraan kunt doen
Cookies van derden zijn eindelijk verdwenen, toestemmingsmoeheid is reëel, en de wettelijke ondergrens is hoger geworden
Inhoudsopgave
- Het cookielandschap in 2026
- Wat er concreet is veranderd
- De uitfasering van cookies van derden in Chrome is voltooid
- EU-regels voor toestemming zijn verder aangescherpt
- Gebruikers blokkeren agressiever
- Wat je eraan kunt doen
- Audit je huidige cookiegebruik
- Migreer waar mogelijk naar first-party analytics
- Repareer je toestemmingsbanner
- Accepteer dat je minder gegevens zult verzamelen
- Wat niet is veranderd
- Belangrijkste punten
- FAQ
- Bronnen
Het cookielandschap in 2026
Cookies van derden zijn nu in feite dood in alle grote browsers. Chrome heeft eind 2025 eindelijk zijn meerjarige uitfasering afgerond en zich daarmee bij Safari en Firefox aangesloten. Tegelijkertijd hebben Europese toezichthouders nieuwe richtlijnen uitgebracht die knoppen voor "alles weigeren" verplicht maken en gerechtvaardigd belang als rechtsgrond voor de meeste tracking naar de achtergrond duwen. Het resultaat is een web waarop toestemming moeilijker te verkrijgen is, tracking sterker wordt beperkt en first-party data de enige betrouwbare basis is geworden.
Dit is geen crisis. Het is een correctie. Het vorige model—waarin tientallen leveranciers gebruikers stilzwijgend over het hele web konden volgen—was nooit houdbaar. Wat we nu hebben is op korte termijn rommeliger, maar eerlijker over wat gegevensverzameling werkelijk vereist: expliciete toestemming van de gebruiker en een directe relatie.
Wat er concreet is veranderd
De uitfasering van cookies van derden in Chrome is voltooid
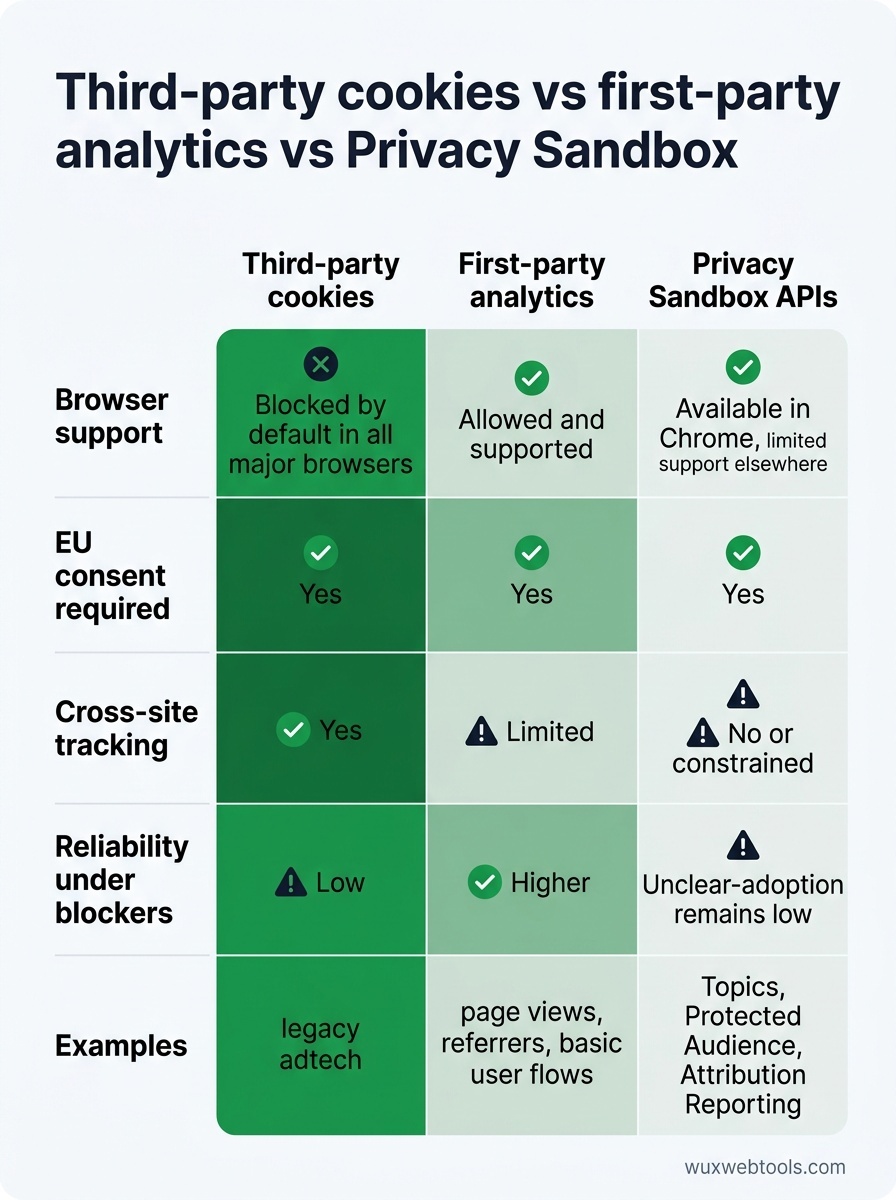
Chrome was de laatste grote browser die cookies van derden standaard ondersteunde. Sinds Q4 2025 worden ze voor alle gebruikers geblokkeerd, tenzij ze expliciet in de instellingen zijn ingeschakeld. De Privacy Sandbox APIs—Topics, Protected Audience, Attribution Reporting—zijn live, maar de adoptie blijft laag. De meeste adverteerders proberen nog te bepalen of deze APIs genoeg signaal opleveren om het integratiewerk te rechtvaardigen.
Voor site-eigenaren betekent dit dat analytics, advertenties of personalisatie die afhankelijk waren van cross-site cookies niet langer werken in Chrome, tenzij je bent gemigreerd naar een first-party aanpak of Privacy Sandbox-aanpak. Als je al compliant was in Safari en Firefox, is de wijziging van Chrome slechts een uitbreiding van dezelfde beperkingen.
EU-regels voor toestemming zijn verder aangescherpt
De European Data Protection Board heeft begin 2026 bijgewerkte richtlijnen uitgebracht die twee punten verduidelijken:
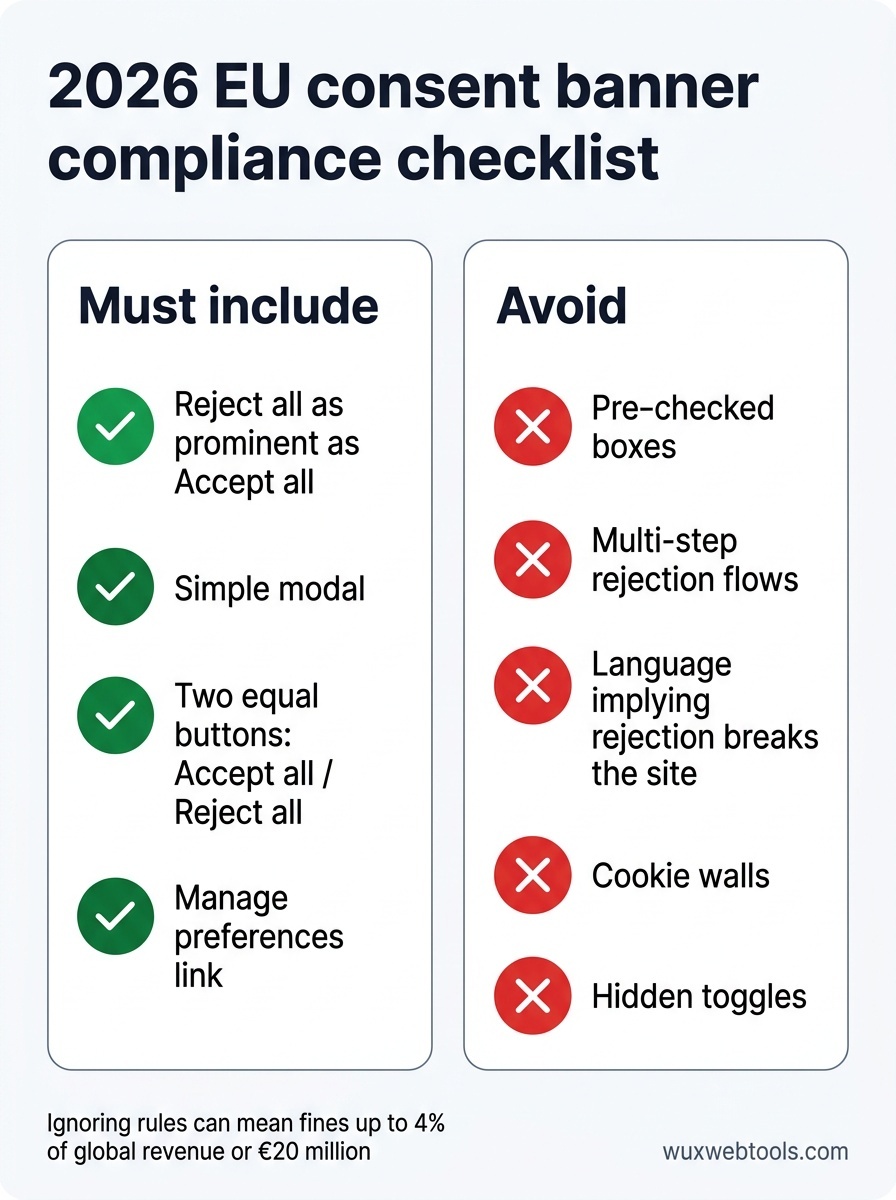
- Knoppen voor alles weigeren moeten even prominent zijn als knoppen voor alles accepteren. Dark patterns die de weigeroptie verbergen of meerdere klikken vereisen, zijn nu expliciet niet-compliant. Toezichthouders zijn begonnen boetes op te leggen voor interfaces die weigeren moeilijker maken dan accepteren.
- Gerechtvaardigd belang kan niet langer worden gebruikt voor de meeste advertenties en analytics. De richtlijn vernauwt de interpretatie van artikel 6(1)(f) AVG, en maakt duidelijk dat het volgen van gebruikers over sessies of sites heen toestemming vereist, niet alleen een beoordeling van gerechtvaardigd belang. Dit raakt veel analyticsplatforms die eerder toestemmingsbanners vermeden door zich op gerechtvaardigd belang te beroepen.
Als je site EU-gebruikers bedient, moet je toestemmingsbanner waarschijnlijk worden bijgewerkt. De nieuwe standaard is een eenvoudige modal met twee even zichtbare knoppen: accepteren en weigeren. Geen vooraf aangevinkte vakjes, geen verborgen schakelaars, geen afwijzingsflows met meerdere stappen.
Gebruikers blokkeren agressiever
Browserextensies zoals uBlock Origin en Ghostery hebben altijd bestaan, maar het gebruik is gestaag gegroeid. Belangrijker nog: browsers zelf worden nu standaard geleverd met steeds agressievere blokkering. Safari's Intelligent Tracking Prevention blokkeert de meeste cookies van derden en beperkt first-party cookies tot zeven dagen opslag na de laatste gebruikersinteractie. Firefox's Enhanced Tracking Protection doet vergelijkbaar werk.
Het praktische effect is dat zelfs compliant first-party analytics meer ruis krijgen. Sessies aan elkaar koppelen over apparaten heen is moeilijker. Het volgen van terugkerende bezoekers is minder betrouwbaar. Als je analytics het afgelopen jaar een daling in terugkerende gebruikers laten zien, is dit waarschijnlijk de reden.
Wat je eraan kunt doen
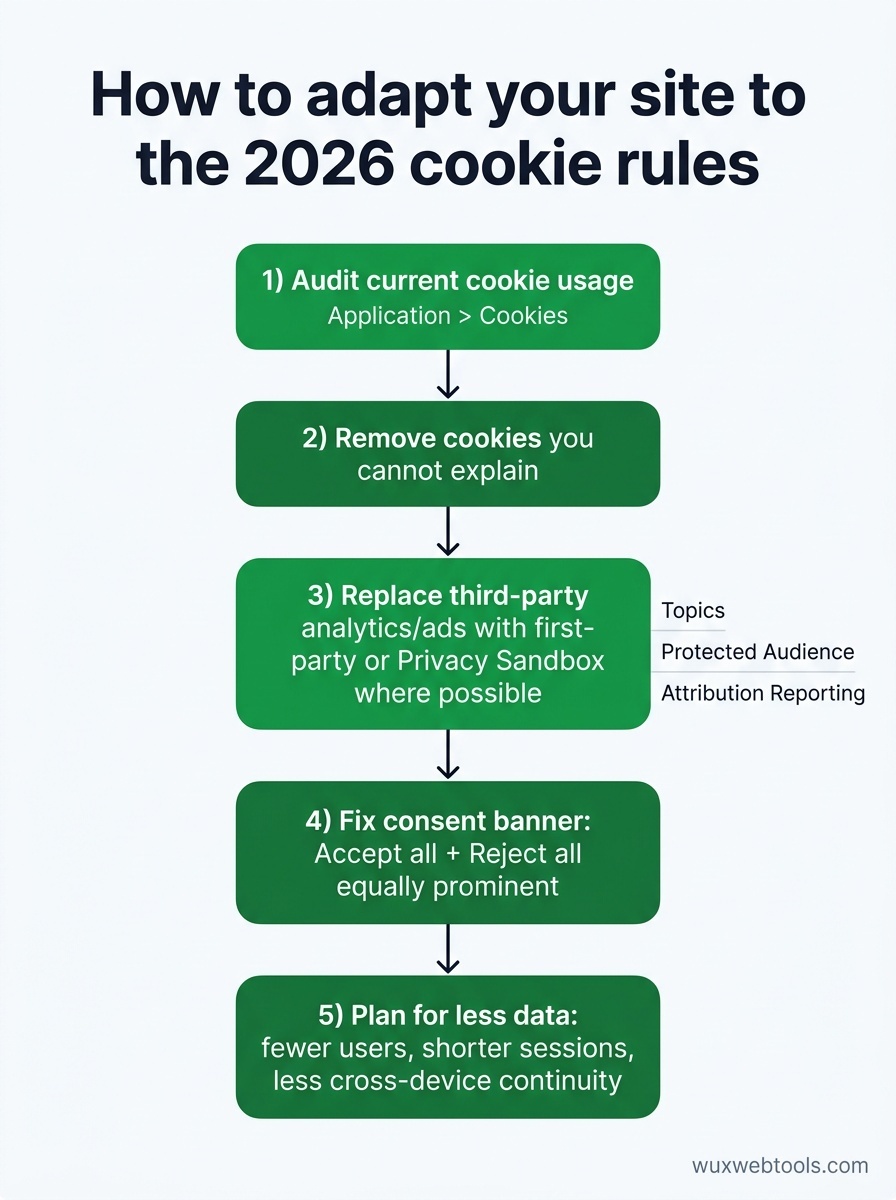
Audit je huidige cookiegebruik
Begin met begrijpen welke cookies je site daadwerkelijk plaatst. Veel sites hebben cookies verzameld van leveranciers die ze niet meer gebruiken, of scripts die jaren geleden zijn toegevoegd en nooit zijn verwijderd. Een cookie-audit is eenvoudig: open je site in een incognitovenster, controleer de ontwikkelaarstools van de browser onder Application > Cookies, en documenteer alles wat je ziet.
Stel bij elke cookie de volgende vragen:
- Waardoor wordt deze geplaatst? (First-party script, externe leverancier, enz.)
- Waarvoor wordt deze gebruikt? (Analytics, advertenties, authenticatie, voorkeuren, enz.)
- Is deze nog nodig?
- Vereist deze toestemming onder de AVG of ePrivacy?
Als je cookies vindt die je niet kunt verklaren, verwijder ze. Als je cookies van derden vindt van advertentie- of analyticsleveranciers, controleer dan of die leveranciers zijn gemigreerd naar first-party aanpakken of Privacy Sandbox-aanpakken. Zo niet, dan heb je een vervanging nodig.
Migreer waar mogelijk naar first-party analytics
Analyticsplatforms van derden zoals Google Analytics werken nog steeds, maar ze vereisen nu expliciete toestemming in de EU en worden steeds vaker geblokkeerd door privacygerichte gebruikers. First-party analytics—waarbij het trackingscript op je eigen domein draait en gegevens op je eigen infrastructuur opslaat—stuit op minder obstakels.
Dit betekent niet dat je je eigen analyticsplatform moet bouwen. Meerdere leveranciers bieden nu first-party analytics aan die verzoeken via je domein proxyen en gegevens opslaan op een manier die standaard de privacy van gebruikers respecteert. De afweging is meestal minder cross-site tracking en minder integraties met advertentieplatforms, maar de gegevens die je wél verzamelt zijn betrouwbaarder en worden minder snel geblokkeerd.
Als je nog steeds Google Analytics gebruikt, overweeg dan of je cross-site tracking en advertentie-integraties werkelijk nodig hebt. Voor veel sites is het antwoord nee. Een eenvoudigere first-party analyticsopzet die zich richt op paginaweergaven, verwijzers en basale gebruikersflows is vaak voldoende en veel makkelijker compliant te houden. Gegevens in de browser verwerken is voor veel privacygevoelige taken een haalbare strategie geworden, en analytics vormt daarop geen uitzondering.
Repareer je toestemmingsbanner
Als je toestemmingsbanner geen even prominente knop voor "alles weigeren" heeft, repareer dat dan nu. De EU-richtlijn is duidelijk, en toezichthouders handhaven actief. De nieuwe standaard is een eenvoudige modal met twee knoppen met gelijk visueel gewicht: "Alles accepteren" en "Alles weigeren." Gedetailleerde instellingen kunnen beschikbaar zijn via een link "Voorkeuren beheren", maar de standaardkeuze moet binair en duidelijk zijn.
Vermijd:
- Vooraf aangevinkte vakjes in de gedetailleerde instellingen
- Afwijzingsflows die meerdere klikken vereisen
- Taal die suggereert dat weigeren de site kapotmaakt
- Muren die content blokkeren totdat de gebruiker accepteert
Als je een consent management platform (CMP) gebruikt, controleer dan of het zijn templates heeft bijgewerkt om aan de nieuwe richtlijn te voldoen. Veel hebben dat niet gedaan.
Accepteer dat je minder gegevens zult verzamelen
Dit is de moeilijkste aanpassing. Zelfs met een compliant toestemmingsbanner en first-party analytics zal een aanzienlijk deel van je gebruikers tracking weigeren of op browserniveau blokkeren. Je analytics zullen minder gebruikers, kortere sessies en minder continuïteit tussen apparaten laten zien. Dit is geen bug. Dit is de nieuwe basislijn.
De oplossing is niet om slimmere manieren te vinden om gebruikers zonder toestemming te volgen. De oplossing is een bedrijfsmodel bouwen dat met minder gegevens werkt. Richt je op de gebruikers die wel toestemming geven, optimaliseer voor directe relaties, en accepteer dat geaggregeerde trends belangrijker zijn dan individuele tracking.
Wat niet is veranderd
Authenticatiecookies, winkelwagencookies en voorkeurencookies vereisen geen toestemming onder de AVG. Als een cookie strikt noodzakelijk is om de site te laten functioneren, mag je deze plaatsen zonder te vragen. De verwarring hier is dat "strikt noodzakelijk" juridisch smal is gedefinieerd. Analyticscookies zijn niet strikt noodzakelijk. Advertentiecookies zijn niet strikt noodzakelijk. Zelfs sommige voorkeurencookies—zoals taalselectie—zijn niet strikt noodzakelijk als de site de taal van de gebruiker uit diens browserinstellingen kan afleiden.
Vraag bij twijfel om toestemming. De kosten van een toestemmingsbanner zijn lager dan de kosten van een AVG-boete.
Belangrijkste punten
- Cookies van derden worden nu standaard geblokkeerd in alle grote browsers, waardoor cross-site tracking zonder opt-in van de gebruiker in feite onmogelijk is.
- EU-regels voor toestemming vereisen nu even prominente knoppen voor "accepteren" en "weigeren", en gerechtvaardigd belang kan niet langer als rechtsgrond worden gebruikt voor de meeste tracking.
- First-party analytics en Privacy Sandbox APIs zijn de belangrijkste alternatieven, maar beide vereisen expliciete toestemming in de EU en krijgen te maken met toenemende blokkering op browserniveau.
- Veel sites plaatsen nog steeds onnodige cookies uit oude leveranciersintegraties—audit je cookies en verwijder alles wat je niet actief gebruikt.
- Accepteer dat je voortaan minder gegevens zult verzamelen; de oplossing is een bedrijfsmodel bouwen dat met minder tracking werkt, niet nieuwe manieren vinden om toestemmingsvereisten te omzeilen.
FAQ
Q: Heb ik in 2026 toestemming nodig voor Google Analytics?
A: Ja, als je EU-gebruikers bedient. Google Analytics plaatst cookies die gebruikers over sessies heen volgen, en dat vereist expliciete toestemming onder de AVG. Het feit dat Google nu een "cookieless" modus aanbiedt, verandert dit niet—elke vorm van persistente gebruikerstracking, zelfs via fingerprinting of first-party identifiers, vereist toestemming in de EU.
Q: Zijn Privacy Sandbox APIs een echt alternatief voor cookies van derden?
A: In theorie wel. In de praktijk is de adoptie nog steeds laag en zijn de APIs beperkter dan wat cookies van derden mogelijk maakten. Topics API biedt interessecategorieën in plaats van individuele tracking. Protected Audience API maakt remarketing mogelijk, maar met minder fijnmazige targeting. Attribution Reporting API levert conversiegegevens, maar met ruis die voor privacy wordt toegevoegd. Voor de meeste kleine sites is first-party analytics een eenvoudiger en betrouwbaarder pad.
Q: Wat gebeurt er als ik de nieuwe toestemmingsregels gewoon negeer?
A: EU-toezichthouders handhaven de AVG en ePrivacy actief, en de boetes zijn aanzienlijk—tot 4% van de wereldwijde omzet of €20 miljoen, afhankelijk van welk bedrag hoger is. Zelfs kleine sites zijn niet immuun; toezichthouders hebben sites met enkele duizenden maandelijkse bezoekers aangepakt wanneer de overtredingen ernstig waren. Als je EU-gebruikers bedient, is compliance niet optioneel.
Q: Kan ik gerechtvaardigd belang gebruiken in plaats van toestemming voor analytics?
A: Niet meer, althans niet in de EU. De EDPB-richtlijn van 2026 maakt duidelijk dat het volgen van gebruikers over sessies of sites heen toestemming vereist, zelfs als je stelt een gerechtvaardigd belang te hebben bij het begrijpen hoe je site wordt gebruikt. De enige analytics die mogelijk nog onder gerechtvaardigd belang vallen, zijn strikt first-party, sessiegebonden en geaggregeerd—in essentie serverlogs zonder persistente identifiers.
Q: Hoe weet ik of mijn site cookies van derden plaatst?
A: Open je site in een incognitovenster, open de ontwikkelaarstools van de browser (F12 of Cmd+Option+I), ga naar Application > Cookies, en kijk naar de kolom Domain. Elke cookie met een domein dat niet overeenkomt met het domein van je site is een cookie van derden. Veelvoorkomende boosdoeners zijn analyticsplatforms, advertentienetwerken, socialmediawidgets en ingesloten videospelers.
Bronnen
- European Data Protection Board: Richtlijnen over toestemming onder de AVG — Officiële richtlijn over wat geldige toestemming onder de AVG vormt, regelmatig bijgewerkt.
- Chrome Privacy Sandbox-documentatie — Technische documentatie voor Chrome's Privacy Sandbox APIs, waaronder Topics, Protected Audience en Attribution Reporting.
- IAB Europe: Transparency and Consent Framework — Industriestandaard voor het beheren van gebruikerstoestemming bij advertentieleveranciers, breed toegepast maar steeds kritischer bekeken door toezichthouders.
- Mozilla: Enhanced Tracking Protection — Uitleg van Firefox's ingebouwde trackingbescherming, die de meeste cookies van derden standaard blokkeert.
Veelgestelde vragen
Heb ik in 2026 toestemming nodig voor Google Analytics?
Zijn Privacy Sandbox APIs een echt alternatief voor cookies van derden?
Wat gebeurt er als ik de nieuwe toestemmingsregels gewoon negeer?
Kan ik gerechtvaardigd belang gebruiken in plaats van toestemming voor analytics?
Hoe weet ik of mijn site cookies van derden plaatst?
Bronnen & verder lezen