O que mudou nos cookies em 2026 e o que fazer a respeito
Os cookies de terceiros finalmente desapareceram, a fadiga de consentimento é real, e o patamar regulatório acabou de subir
Tabela de conteúdos
- O panorama dos cookies em 2026
- O que mudou especificamente
- A descontinuação dos cookies de terceiros no Chrome está concluída
- As regras de consentimento da UE ficaram ainda mais rigorosas
- Os utilizadores estão a bloquear de forma mais agressiva
- O que fazer a respeito
- Audite a sua utilização atual de cookies
- Migre para análises próprias sempre que possível
- Corrija o seu banner de consentimento
- Aceite que vai recolher menos dados
- O que não mudou
- Principais conclusões
- FAQ
- Sources
O panorama dos cookies em 2026
Os cookies de terceiros estão agora efetivamente mortos em todos os principais navegadores. O Chrome finalmente concluiu a sua descontinuação plurianual no final de 2025, juntando-se ao Safari e ao Firefox. Ao mesmo tempo, os reguladores europeus emitiram novas orientações que tornam obrigatórios os botões de "rejeitar tudo" e restringem o interesse legítimo como base legal para a maior parte do rastreamento. O resultado é uma web em que o consentimento é mais difícil de obter, o rastreamento é mais limitado, e os dados próprios se tornaram a única base fiável.
Isto não é uma crise. É uma correção. O modelo anterior — em que dezenas de fornecedores podiam rastrear silenciosamente os utilizadores em toda a web — nunca foi sustentável. O que temos agora é mais confuso no curto prazo, mas mais honesto sobre o que a recolha de dados realmente exige: permissão explícita do utilizador e uma relação direta.
O que mudou especificamente
A descontinuação dos cookies de terceiros no Chrome está concluída
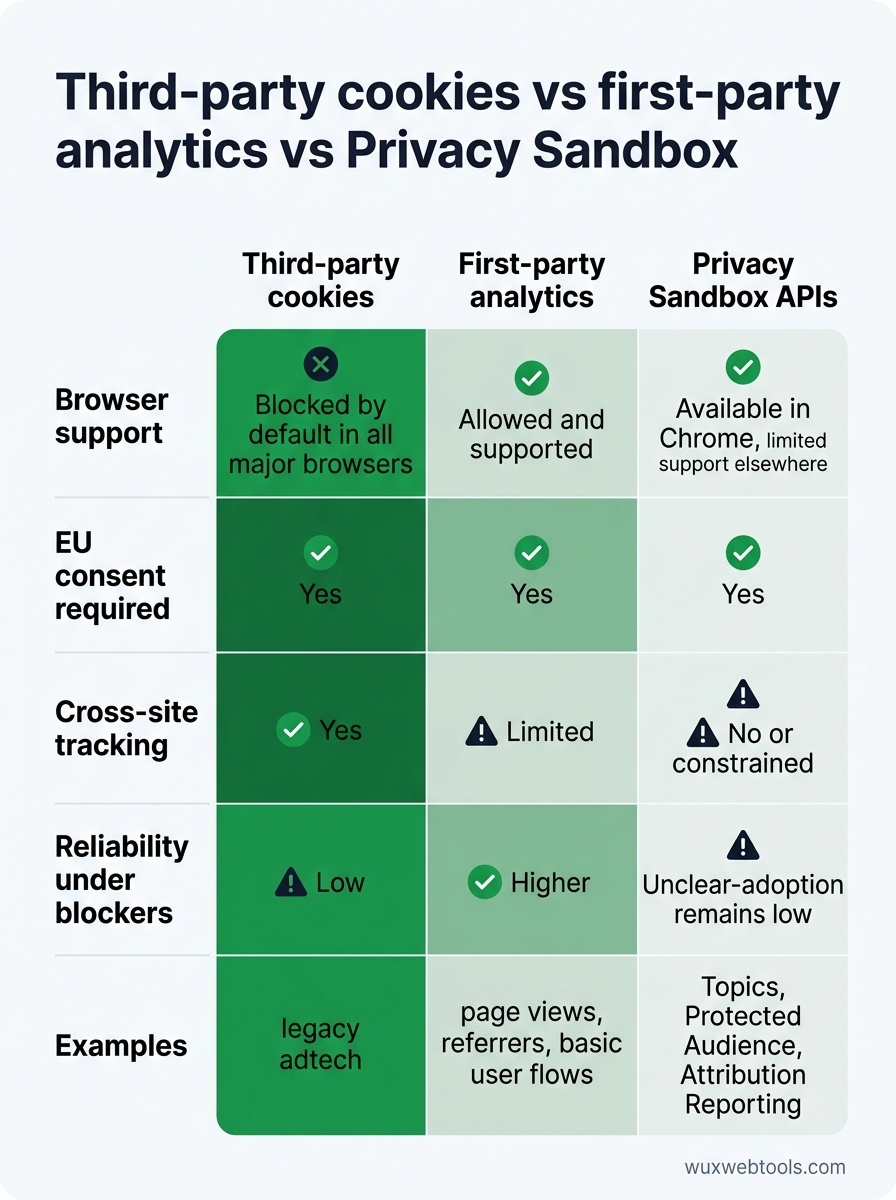
O Chrome foi o último grande navegador a suportar cookies de terceiros por defeito. Desde o 4.º trimestre de 2025, estão bloqueados para todos os utilizadores, salvo se forem explicitamente ativados nas definições. As APIs Privacy Sandbox — Topics, Protected Audience, Attribution Reporting — estão ativas, mas a adoção continua baixa. A maioria dos anunciantes ainda está a tentar perceber se estas APIs entregam sinal suficiente para justificar o trabalho de integração.
Para proprietários de sites, isto significa que qualquer análise, publicidade ou personalização que dependia de cookies entre sites já não funciona no Chrome, a menos que tenha migrado para uma abordagem própria ou para a Privacy Sandbox. Se já estava em conformidade no Safari e no Firefox, a mudança do Chrome é apenas uma expansão das mesmas restrições.
As regras de consentimento da UE ficaram ainda mais rigorosas
O European Data Protection Board emitiu orientações atualizadas no início de 2026 que clarificam dois pontos:
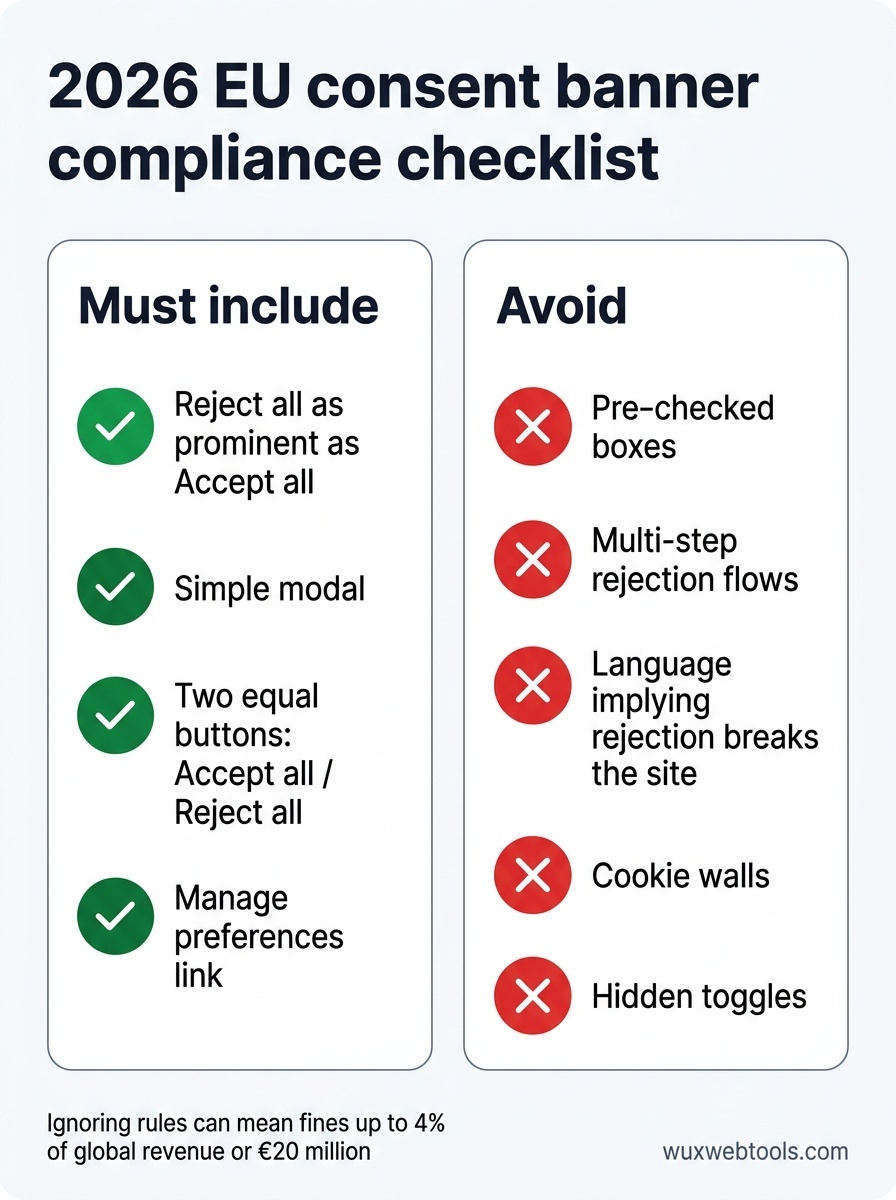
- Os botões de rejeitar tudo devem ser tão proeminentes como os botões de aceitar tudo. Padrões obscuros que escondem a opção de rejeição ou exigem vários cliques são agora explicitamente não conformes. Os reguladores começaram a aplicar multas a interfaces que tornam a rejeição mais difícil do que a aceitação.
- O interesse legítimo já não pode ser usado para a maior parte da publicidade e da análise. A orientação restringe a interpretação do Artigo 6(1)(f) do GDPR, deixando claro que rastrear utilizadores entre sessões ou sites exige consentimento, não apenas uma avaliação de interesse legítimo. Isto afeta muitas plataformas de análise que antes evitavam banners de consentimento invocando interesse legítimo.
Se o seu site serve utilizadores da UE, o seu banner de consentimento provavelmente precisa de atualização. O novo padrão é um modal simples com dois botões igualmente visíveis: aceitar e rejeitar. Sem caixas pré-selecionadas, sem alternadores escondidos, sem fluxos de rejeição em várias etapas.
Os utilizadores estão a bloquear de forma mais agressiva
Extensões de navegador como uBlock Origin e Ghostery sempre existiram, mas a sua utilização cresceu de forma constante. Mais importante ainda, os próprios navegadores agora já vêm com bloqueio cada vez mais agressivo por defeito. A Intelligent Tracking Prevention do Safari bloqueia a maioria dos cookies de terceiros e limita os cookies próprios a sete dias de armazenamento após a última interação do utilizador. A Enhanced Tracking Protection do Firefox faz um trabalho semelhante.
O efeito prático é que até análises próprias e conformes estão a ficar mais ruidosas. Ligar sessões entre dispositivos é mais difícil. O rastreamento de visitantes recorrentes é menos fiável. Se as suas análises mostram uma queda de utilizadores recorrentes no último ano, é provavelmente por isso.
O que fazer a respeito
Audite a sua utilização atual de cookies
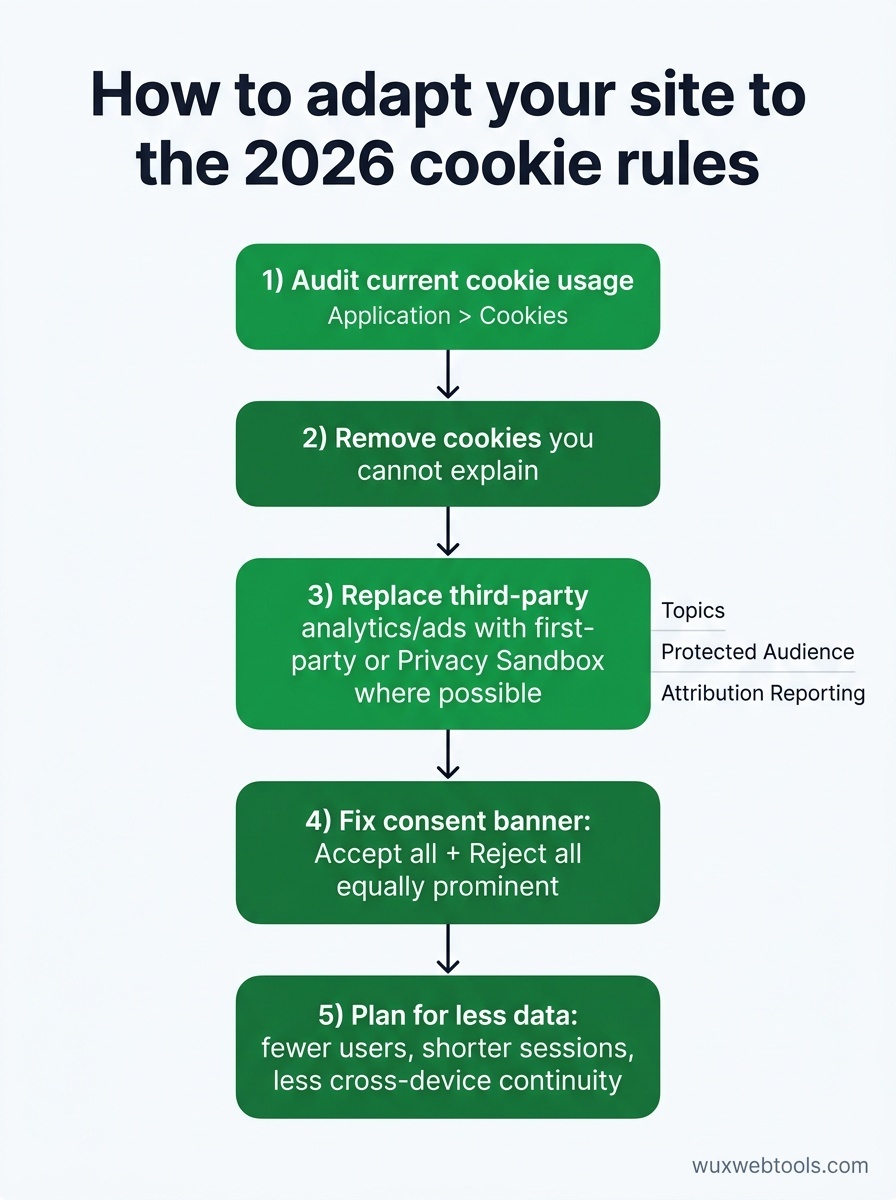
Comece por compreender que cookies o seu site realmente define. Muitos sites acumularam cookies de fornecedores que já não usam ou scripts que foram adicionados há anos e nunca removidos. Uma auditoria de cookies é simples: abra o seu site numa janela anónima, verifique as ferramentas de programador do navegador em Application > Cookies, e documente tudo o que vir.
Para cada cookie, pergunte:
- O que o define? (Script próprio, fornecedor terceiro, etc.)
- Para que é usado? (Análise, publicidade, autenticação, preferências, etc.)
- Ainda é necessário?
- Exige consentimento ao abrigo do GDPR ou da ePrivacy?
Se encontrar cookies que não consegue explicar, remova-os. Se encontrar cookies de terceiros de fornecedores de publicidade ou análise, verifique se esses fornecedores migraram para abordagens próprias ou para a Privacy Sandbox. Se não, precisa de uma substituição.
Migre para análises próprias sempre que possível
Plataformas de análise de terceiros como o Google Analytics ainda funcionam, mas agora exigem consentimento explícito na UE e enfrentam bloqueio crescente por parte de utilizadores focados em privacidade. A análise própria — em que o script de rastreamento corre no seu próprio domínio e armazena dados na sua própria infraestrutura — enfrenta menos obstáculos.
Isto não significa que precise de construir a sua própria plataforma de análise. Vários fornecedores oferecem agora análise própria que encaminha pedidos através do seu domínio e armazena dados de uma forma que respeita a privacidade do utilizador por defeito. A contrapartida é normalmente menos rastreamento entre sites e menos integrações com plataformas de publicidade, mas os dados que recolhe são mais fiáveis e menos propensos a serem bloqueados.
Se ainda usa Google Analytics, considere se realmente precisa de rastreamento entre sites e integrações de publicidade. Para muitos sites, a resposta é não. Uma configuração de análise própria mais simples, focada em visualizações de página, referências e fluxos básicos de utilizador, é muitas vezes suficiente e muito mais fácil de manter em conformidade. Processar dados no navegador tornou-se uma estratégia viável para muitas tarefas sensíveis à privacidade, e a análise não é exceção.
Corrija o seu banner de consentimento
Se o seu banner de consentimento não tiver um botão "rejeitar tudo" igualmente proeminente, corrija-o agora. A orientação da UE é clara, e os reguladores estão a aplicá-la ativamente. O novo padrão é um modal simples com dois botões de igual peso visual: "Aceitar tudo" e "Rejeitar tudo." Controlos granulares podem estar disponíveis através de um link "Gerir preferências", mas a escolha predefinida deve ser binária e óbvia.
Evite:
- Caixas pré-selecionadas nas definições granulares
- Fluxos de rejeição que exigem vários cliques
- Linguagem que implique que a rejeição vai quebrar o site
- Paredes que bloqueiam conteúdo até o utilizador aceitar
Se usa uma consent management platform (CMP), verifique se atualizou os seus modelos para corresponder à nova orientação. Muitas ainda não o fizeram.
Aceite que vai recolher menos dados
Este é o ajuste mais difícil. Mesmo com um banner de consentimento conforme e análise própria, uma parte significativa dos seus utilizadores vai rejeitar o rastreamento ou bloqueá-lo ao nível do navegador. As suas análises vão mostrar menos utilizadores, sessões mais curtas e menos continuidade entre dispositivos. Isto não é um bug. É a nova linha de base.
A solução não é encontrar formas mais engenhosas de rastrear utilizadores sem consentimento. A solução é construir um modelo de negócio que funcione com menos dados. Foque-se nos utilizadores que consentem, otimize para relações diretas, e aceite que tendências agregadas importam mais do que rastreamento individual.
O que não mudou
Cookies de autenticação, cookies de carrinho de compras e cookies de preferências não exigem consentimento ao abrigo do GDPR. Se um cookie for estritamente necessário para o site funcionar, pode defini-lo sem pedir. A confusão aqui é que "estritamente necessário" tem uma definição legal estreita. Cookies de análise não são estritamente necessários. Cookies de publicidade não são estritamente necessários. Até alguns cookies de preferências — como a seleção de idioma — não são estritamente necessários se o site puder inferir o idioma do utilizador a partir das definições do navegador.
Em caso de dúvida, peça consentimento. O custo de um banner de consentimento é inferior ao custo de uma multa do GDPR.
Principais conclusões
- Os cookies de terceiros estão agora bloqueados por defeito em todos os principais navegadores, tornando o rastreamento entre sites efetivamente impossível sem adesão explícita do utilizador.
- As regras de consentimento da UE agora exigem botões de "aceitar" e "rejeitar" igualmente proeminentes, e o interesse legítimo já não pode ser usado como base legal para a maior parte do rastreamento.
- A análise própria e as APIs Privacy Sandbox são as principais alternativas, mas ambas exigem consentimento explícito na UE e enfrentam bloqueio crescente ao nível do navegador.
- Muitos sites ainda definem cookies desnecessários de integrações antigas com fornecedores — audite os seus cookies e remova tudo o que não usa ativamente.
- Aceite que vai recolher menos dados daqui para a frente; a solução é construir um modelo de negócio que funcione com menos rastreamento, não encontrar novas formas de contornar requisitos de consentimento.
FAQ
Q: Preciso de consentimento para Google Analytics em 2026?
A: Sim, se serve utilizadores da UE. O Google Analytics define cookies que rastreiam utilizadores entre sessões, o que exige consentimento explícito ao abrigo do GDPR. O facto de a Google agora oferecer um modo "cookieless" não muda isto — qualquer rastreamento persistente de utilizador, mesmo através de fingerprinting ou identificadores próprios, exige consentimento na UE.
Q: As APIs Privacy Sandbox são uma alternativa real aos cookies de terceiros?
A: Em teoria, sim. Na prática, a adoção ainda é baixa e as APIs são mais limitadas do que aquilo que os cookies de terceiros permitiam. A Topics API fornece categorias de interesse em vez de rastreamento individual. A Protected Audience API permite remarketing, mas com segmentação menos granular. A Attribution Reporting API fornece dados de conversão, mas com ruído adicionado por razões de privacidade. Para a maioria dos sites pequenos, a análise própria é um caminho mais simples e mais fiável.
Q: O que acontece se eu simplesmente ignorar as novas regras de consentimento?
A: Os reguladores da UE estão a aplicar ativamente o GDPR e a ePrivacy, e as multas são significativas — até 4% da receita global ou 20 milhões de euros, consoante o valor mais elevado. Mesmo sites pequenos não estão imunes; os reguladores já visaram sites com alguns milhares de visitantes mensais quando as violações eram graves. Se serve utilizadores da UE, a conformidade não é opcional.
Q: Posso usar interesse legítimo em vez de consentimento para análise?
A: Já não, pelo menos na UE. A orientação do EDPB de 2026 deixa claro que rastrear utilizadores entre sessões ou sites exige consentimento, mesmo que invoque um interesse legítimo em compreender como o seu site é usado. As únicas análises que ainda podem qualificar-se ao abrigo do interesse legítimo são estritamente próprias, apenas por sessão e agregadas — essencialmente, logs de servidor sem identificadores persistentes.
Q: Como sei se o meu site está a definir cookies de terceiros?
A: Abra o seu site numa janela anónima, abra as ferramentas de programador do navegador (F12 ou Cmd+Option+I), vá a Application > Cookies, e observe a coluna Domain. Qualquer cookie com um domínio que não corresponda ao domínio do seu site é um cookie de terceiros. Culpados comuns incluem plataformas de análise, redes de publicidade, widgets de redes sociais e leitores de vídeo incorporados.
Sources
- European Data Protection Board: Guidelines on consent under GDPR — Orientação oficial sobre o que constitui consentimento válido ao abrigo do GDPR, atualizada regularmente.
- Chrome Privacy Sandbox documentation — Documentação técnica das APIs Privacy Sandbox do Chrome, incluindo Topics, Protected Audience e Attribution Reporting.
- IAB Europe: Transparency and Consent Framework — Padrão do setor para gerir o consentimento de utilizadores entre fornecedores de publicidade, amplamente adotado mas cada vez mais escrutinado pelos reguladores.
- Mozilla: Enhanced Tracking Protection — Explicação da proteção contra rastreamento integrada do Firefox, que bloqueia a maioria dos cookies de terceiros por defeito.
Perguntas frequentes
Preciso de consentimento para Google Analytics em 2026?
As APIs Privacy Sandbox são uma alternativa real aos cookies de terceiros?
O que acontece se eu simplesmente ignorar as novas regras de consentimento?
Posso usar interesse legítimo em vez de consentimento para análise?
Como sei se o meu site está a definir cookies de terceiros?
Fontes e leituras adicionais