2026年にCookieは何が変わったのか、そしてどう対応すべきか
サードパーティCookieはついに消え、同意疲れは現実となり、規制上の最低ラインはさらに引き上げられた
目次
2026年のCookie環境
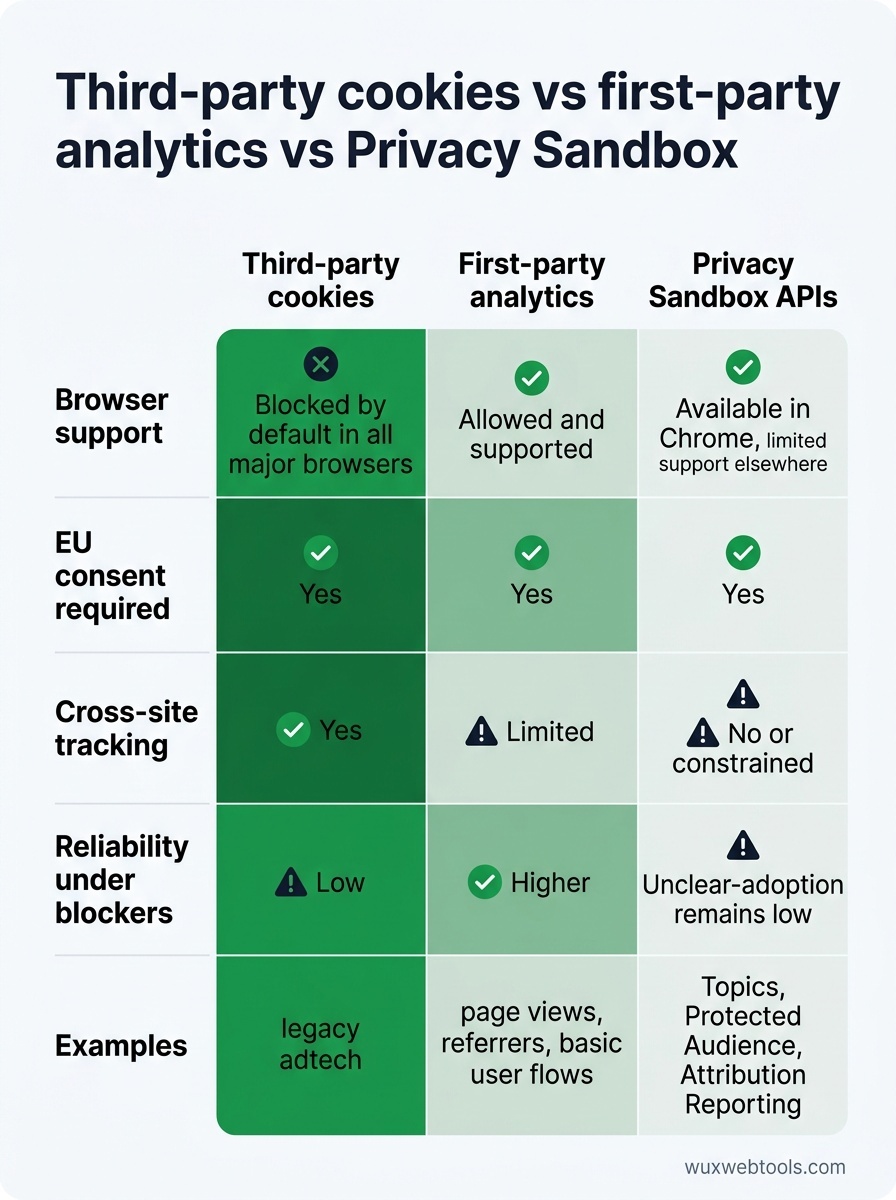
サードパーティCookieは、主要なすべてのブラウザで事実上終わりを迎えました。Chromeは2025年後半に数年がかりの廃止プロセスをついに完了し、SafariとFirefoxに続きました。同時に、欧州の規制当局は新たなガイダンスを発行し、「すべて拒否」ボタンを必須とし、ほとんどのトラッキングにおいて法的根拠としての正当な利益を後退させました。その結果、同意の取得は難しくなり、トラッキングはより制約され、ファーストパーティデータだけが信頼できる基盤になっています。
これは危機ではありません。是正です。何十ものベンダーがWeb全体でユーザーをひそかに追跡できた以前のモデルは、そもそも持続可能ではありませんでした。現在の状況は短期的には複雑ですが、データ収集に本当に必要なもの、つまり明示的なユーザーの許可と直接的な関係について、より正直なものになっています。
具体的に何が変わったのか
ChromeのサードパーティCookie廃止が完了
Chromeは、サードパーティCookieをデフォルトでサポートしていた最後の主要ブラウザでした。2025年第4四半期以降、設定で明示的に有効化しない限り、すべてのユーザーでブロックされています。Privacy Sandbox APIs—Topics、Protected Audience、Attribution Reporting—は稼働していますが、導入はまだ低調です。多くの広告主は、これらのAPIが統合作業に見合うだけのシグナルを提供できるのか、まだ見極めている段階です。
サイト運営者にとって、これはクロスサイトCookieに依存していた分析、広告、パーソナライゼーションが、ファーストパーティまたはPrivacy Sandboxのアプローチへ移行しない限り、Chromeでは機能しなくなったことを意味します。すでにSafariとFirefoxで準拠できていたなら、Chromeの変更は同じ制約が拡大しただけです。
EUの同意ルールはさらに厳格化
European Data Protection Boardは2026年初めに更新ガイドラインを発行し、2点を明確にしました。
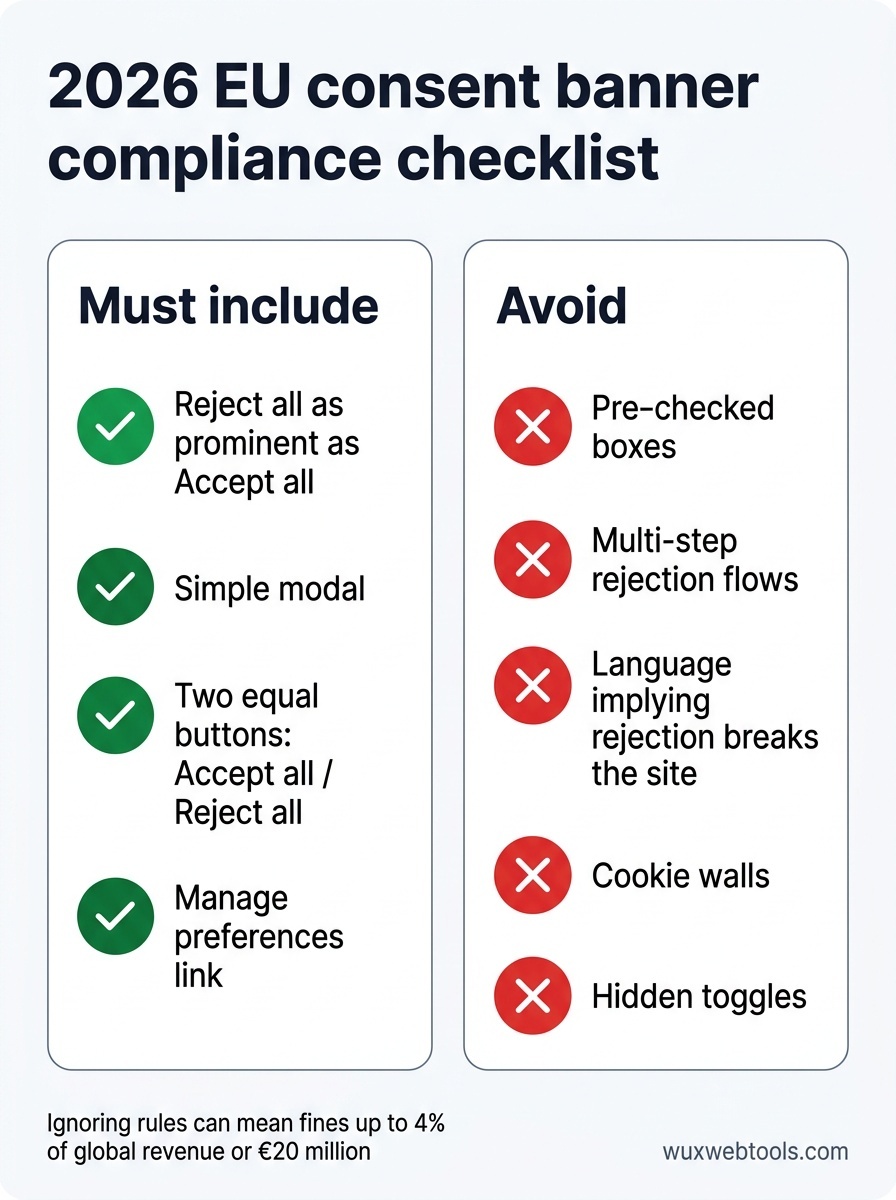
- すべて拒否ボタンは、すべて同意ボタンと同じくらい目立たなければならない。 拒否オプションを目立たなくしたり、複数クリックを必要としたりするダークパターンは、明示的に非準拠となりました。規制当局は、拒否を同意より難しくするインターフェースに対して罰金を科し始めています。
- ほとんどの広告と分析において、正当な利益はもはや利用できない。 このガイダンスはGDPR第6条1項(f)の解釈を狭め、セッションやサイトをまたいでユーザーを追跡するには、正当な利益の評価だけではなく、同意が必要であることを明確にしています。これは、これまで正当な利益を主張して同意バナーを回避していた多くの分析プラットフォームに影響します。
EUユーザーにサービスを提供しているサイトでは、同意バナーの更新が必要になる可能性が高いでしょう。新しい標準は、同意と拒否という2つのボタンが同じように見えるシンプルなモーダルです。事前にチェックされたボックス、隠れたトグル、複数ステップの拒否フローは認められません。
ユーザーはより積極的にブロックしている
uBlock OriginやGhosteryのようなブラウザ拡張機能は以前から存在していましたが、利用は着実に増えています。さらに重要なのは、ブラウザ自体がデフォルトでますます強力なブロック機能を搭載するようになったことです。SafariのIntelligent Tracking Preventionは、ほとんどのサードパーティCookieをブロックし、最後のユーザー操作から7日後にはファーストパーティCookieの保存期間も制限します。FirefoxのEnhanced Tracking Protectionも同様の役割を果たしています。
実務上の影響として、準拠したファーストパーティ分析であっても、データのノイズが増えています。デバイスをまたいだセッションの結合は難しくなりました。再訪問者の追跡も信頼性が低下しています。過去1年でリピーター数が減っているように分析上見えるなら、おそらくこれが理由です。
どう対応すべきか
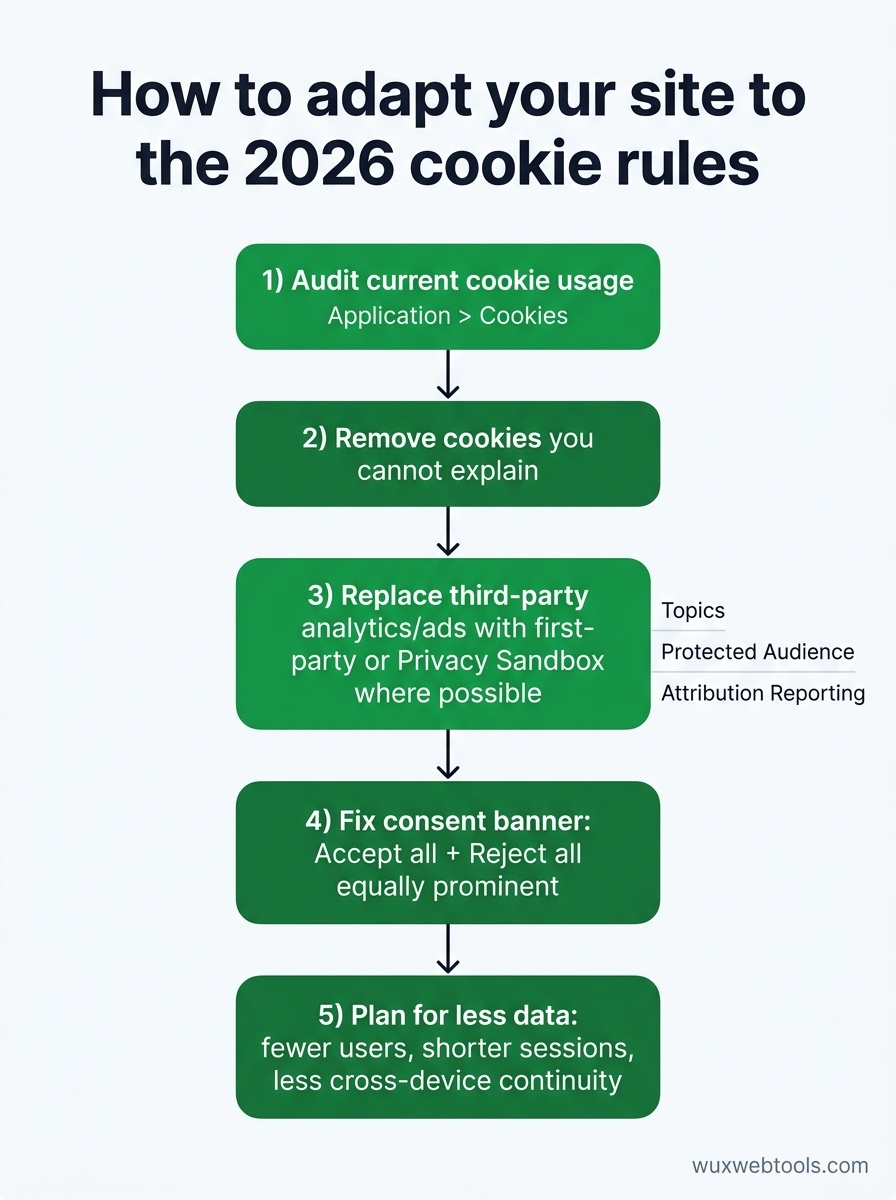
現在のCookie利用を監査する
まず、自分のサイトが実際にどのCookieを設定しているのかを把握することから始めます。多くのサイトには、もう使っていないベンダーのCookieや、何年も前に追加されて削除されていないスクリプト由来のCookieが蓄積しています。Cookie監査は簡単です。シークレットウィンドウでサイトを開き、ブラウザの開発者ツールでApplication > Cookiesを確認し、表示されるものをすべて記録します。
各Cookieについて、次を確認してください。
- 何が設定しているか?(ファーストパーティスクリプト、サードパーティベンダーなど)
- 何に使われているか?(分析、広告、認証、設定など)
- まだ必要か?
- GDPRまたはePrivacyの下で同意が必要か?
説明できないCookieが見つかったら削除してください。広告または分析ベンダー由来のサードパーティCookieが見つかった場合は、そのベンダーがファーストパーティまたはPrivacy Sandboxのアプローチへ移行しているか確認します。移行していないなら、代替が必要です。
可能な場合はファーストパーティ分析へ移行する
Google Analyticsのようなサードパーティ分析プラットフォームは今も機能しますが、EUでは明示的な同意が必要であり、プライバシー意識の高いユーザーからのブロックも増えています。ファーストパーティ分析—トラッキングスクリプトが自社ドメイン上で動作し、データを自社インフラに保存する方式—は、より少ない障害で運用できます。
これは、自社で分析プラットフォームを構築する必要があるという意味ではありません。現在では、リクエストを自社ドメイン経由でプロキシし、デフォルトでユーザープライバシーを尊重する形でデータを保存するファーストパーティ分析を提供するベンダーが複数あります。通常のトレードオフは、クロスサイトトラッキングが少なくなり、広告プラットフォームとの連携も減ることです。しかし、収集できるデータはより信頼性が高く、ブロックされにくくなります。
まだGoogle Analyticsを使っているなら、クロスサイトトラッキングや広告連携が本当に必要か検討してください。多くのサイトでは答えはノーです。ページビュー、参照元、基本的なユーザーフローに焦点を当てた、よりシンプルなファーストパーティ分析の構成で十分なことが多く、準拠状態を保つのもはるかに容易です。ブラウザ内でデータを処理することは、多くのプライバシーに敏感なタスクで有効な戦略になっており、分析も例外ではありません。
同意バナーを修正する
同意バナーに同じくらい目立つ「すべて拒否」ボタンがないなら、今すぐ修正してください。EUのガイダンスは明確で、規制当局は積極的に執行しています。新しい標準は、「すべて同意」と「すべて拒否」という、視覚的な重みが等しい2つのボタンを持つシンプルなモーダルです。詳細な制御は「設定を管理」リンクから利用できるようにしても構いませんが、デフォルトの選択肢は二択で明確であるべきです。
避けるべきこと:
- 詳細設定で事前にチェックされたボックス
- 複数クリックを必要とする拒否フロー
- 拒否するとサイトが壊れるかのように示唆する文言
- ユーザーが同意するまでコンテンツをブロックするウォール
Consent Management Platform(CMP)を使用している場合は、新しいガイダンスに合わせてテンプレートが更新されているか確認してください。多くはまだ更新されていません。
収集できるデータが減ることを受け入れる
これが最も難しい調整です。準拠した同意バナーとファーストパーティ分析を用意していても、かなりの割合のユーザーはトラッキングを拒否するか、ブラウザレベルでブロックします。分析上はユーザー数が少なく、セッションが短く、デバイス間の連続性が低く見えるでしょう。これはバグではありません。これが新しい基準です。
解決策は、同意なしでユーザーを追跡するより巧妙な方法を探すことではありません。解決策は、より少ないデータでも成立するビジネスモデルを構築することです。同意したユーザーに焦点を当て、直接的な関係を最適化し、個別トラッキングよりも集計トレンドのほうが重要だと受け入れることです。
変わっていないこと
認証Cookie、ショッピングカートCookie、設定Cookieは、GDPRの下で同意を必要としません。Cookieがサイトの機能に厳密に必要である場合、同意を求めずに設定できます。ここで混乱が生じるのは、「厳密に必要」という言葉に狭い法的定義があるためです。分析Cookieは厳密に必要ではありません。広告Cookieも厳密に必要ではありません。言語選択のような一部の設定Cookieでさえ、サイトがブラウザ設定からユーザーの言語を推測できるなら、厳密に必要とはいえません。
迷ったら、同意を求めてください。同意バナーのコストは、GDPRの罰金より低く済みます。
重要なポイント
- サードパーティCookieは現在、すべての主要ブラウザでデフォルトでブロックされており、ユーザーのオプトインなしにクロスサイトトラッキングを行うことは事実上不可能です。
- EUの同意ルールでは、同じくらい目立つ「同意」と「拒否」ボタンが求められるようになり、ほとんどのトラッキングについて、正当な利益を法的根拠として使うことはできなくなりました。
- ファーストパーティ分析とPrivacy Sandbox APIsが主な代替策ですが、どちらもEUでは明示的な同意が必要であり、ブラウザレベルのブロックも増えています。
- 多くのサイトでは、古いベンダー連携由来の不要なCookieがまだ設定されています。Cookieを監査し、積極的に使っていないものはすべて削除してください。
- 今後、収集できるデータは減ると受け入れてください。解決策は、同意要件を回避する新しい方法を探すことではなく、より少ないトラッキングでも成り立つビジネスモデルを構築することです。
FAQ
Q: 2026年にGoogle Analyticsには同意が必要ですか?
A: EUユーザーにサービスを提供しているなら、はい。Google Analyticsはセッションをまたいでユーザーを追跡するCookieを設定するため、GDPRの下で明示的な同意が必要です。Googleが現在「cookieless」モードを提供しているという事実は、この点を変えません。フィンガープリンティングやファーストパーティ識別子を使う場合であっても、持続的なユーザートラッキングにはEUで同意が必要です。
Q: Privacy Sandbox APIsはサードパーティCookieの本当の代替になりますか?
A: 理論上は、はい。実際には、導入はまだ低調で、APIはサードパーティCookieが可能にしていたものより制約されています。Topics APIは個別トラッキングではなく興味カテゴリを提供します。Protected Audience APIはリマーケティングを可能にしますが、ターゲティングの粒度は低くなります。Attribution Reporting APIはコンバージョンデータを提供しますが、プライバシー保護のためにノイズが追加されます。ほとんどの小規模サイトにとっては、ファーストパーティ分析のほうがシンプルで信頼性の高い道です。
Q: 新しい同意ルールを無視したらどうなりますか?
A: EUの規制当局はGDPRとePrivacyを積極的に執行しており、罰金は重大です。世界売上高の最大4%、または2,000万ユーロのいずれか高いほうに達する可能性があります。小規模サイトでも免れません。違反が悪質な場合、規制当局は月間訪問者が数千人程度のサイトも対象にしています。EUユーザーにサービスを提供しているなら、準拠は任意ではありません。
Q: 分析に同意ではなく正当な利益を使えますか?
A: 少なくともEUでは、もはや使えません。2026年のEDPBガイダンスは、サイトの利用状況を理解する正当な利益があると主張したとしても、セッションやサイトをまたいでユーザーを追跡するには同意が必要であることを明確にしています。正当な利益の下でなお認められる可能性がある分析は、厳密にファーストパーティで、セッション限定かつ集計されたもの、つまり永続的な識別子を持たないサーバーログ程度です。
Q: 自分のサイトがサードパーティCookieを設定しているかどうかは、どう確認できますか?
A: シークレットウィンドウでサイトを開き、ブラウザの開発者ツール(F12またはCmd+Option+I)を開き、Application > Cookiesに移動してDomain列を確認します。自分のサイトのドメインと一致しないドメインを持つCookieは、すべてサードパーティCookieです。よくある原因には、分析プラットフォーム、広告ネットワーク、ソーシャルメディアウィジェット、埋め込み動画プレーヤーがあります。
Sources
- European Data Protection Board: Guidelines on consent under GDPR — GDPRの下で有効な同意を構成するものについての公式ガイダンス。定期的に更新されています。
- Chrome Privacy Sandbox documentation — Topics、Protected Audience、Attribution Reportingを含むChromeのPrivacy Sandbox APIsに関する技術文書。
- IAB Europe: Transparency and Consent Framework — 広告ベンダー間でユーザー同意を管理するための業界標準。広く採用されていますが、規制当局による監視は強まっています。
- Mozilla: Enhanced Tracking Protection — Firefoxに組み込まれたトラッキング保護の説明。デフォルトでほとんどのサードパーティCookieをブロックします。
よくある質問
2026年にGoogle Analyticsには同意が必要ですか?
Privacy Sandbox APIsはサードパーティCookieの本当の代替になりますか?
新しい同意ルールを無視したらどうなりますか?
分析に同意ではなく正当な利益を使えますか?
自分のサイトがサードパーティCookieを設定しているかどうかは、どう確認できますか?
参考文献&さらなる読み物