Mi változott a sütiknél 2026-ban, és mit érdemes tenni
A harmadik féltől származó sütik végleg eltűntek, a hozzájárulási fáradtság valós, a szabályozói minimum pedig magasabb lett
Tartalomjegyzék
- A sütik helyzete 2026-ban
- Mi változott konkrétan
- Chrome harmadik féltől származó sütikre vonatkozó kivezetése lezárult
- Az EU hozzájárulási szabályai tovább szigorodtak
- A felhasználók agresszívebben blokkolnak
- Mit érdemes tenni
- Auditálja a jelenlegi sütihasználatot
- Ahol lehet, térjen át saját félhez tartozó analitikára
- Javítsa ki a hozzájárulási bannert
- Fogadja el, hogy kevesebb adatot fog gyűjteni
- Mi nem változott
- Fő tanulságok
- FAQ
- Források
A sütik helyzete 2026-ban
A harmadik féltől származó sütik mára gyakorlatilag halottak minden nagyobb böngészőben. Chrome 2025 végén végre lezárta a többéves kivezetési folyamatot, csatlakozva Safarihoz és Firefoxhoz. Ezzel párhuzamosan az európai szabályozók új iránymutatást adtak ki, amely kötelezővé teszi az „összes elutasítása” gombokat, és a legtöbb követési célú adatkezelésnél háttérbe szorítja a jogos érdeket mint jogalapot. Az eredmény egy olyan web, ahol a hozzájárulást nehezebb megszerezni, a követés korlátozottabb, és a saját adatok váltak az egyetlen megbízható alapként használható forrássá.
Ez nem válság. Inkább korrekció. A korábbi modell — amelyben tucatnyi szolgáltató csendben követhette a felhasználókat az egész weben — soha nem volt fenntartható. Ami most van, rövid távon rendezetlenebb, de őszintébb azzal kapcsolatban, hogy az adatgyűjtés valójában mit igényel: kifejezett felhasználói engedélyt és közvetlen kapcsolatot.
Mi változott konkrétan
Chrome harmadik féltől származó sütikre vonatkozó kivezetése lezárult
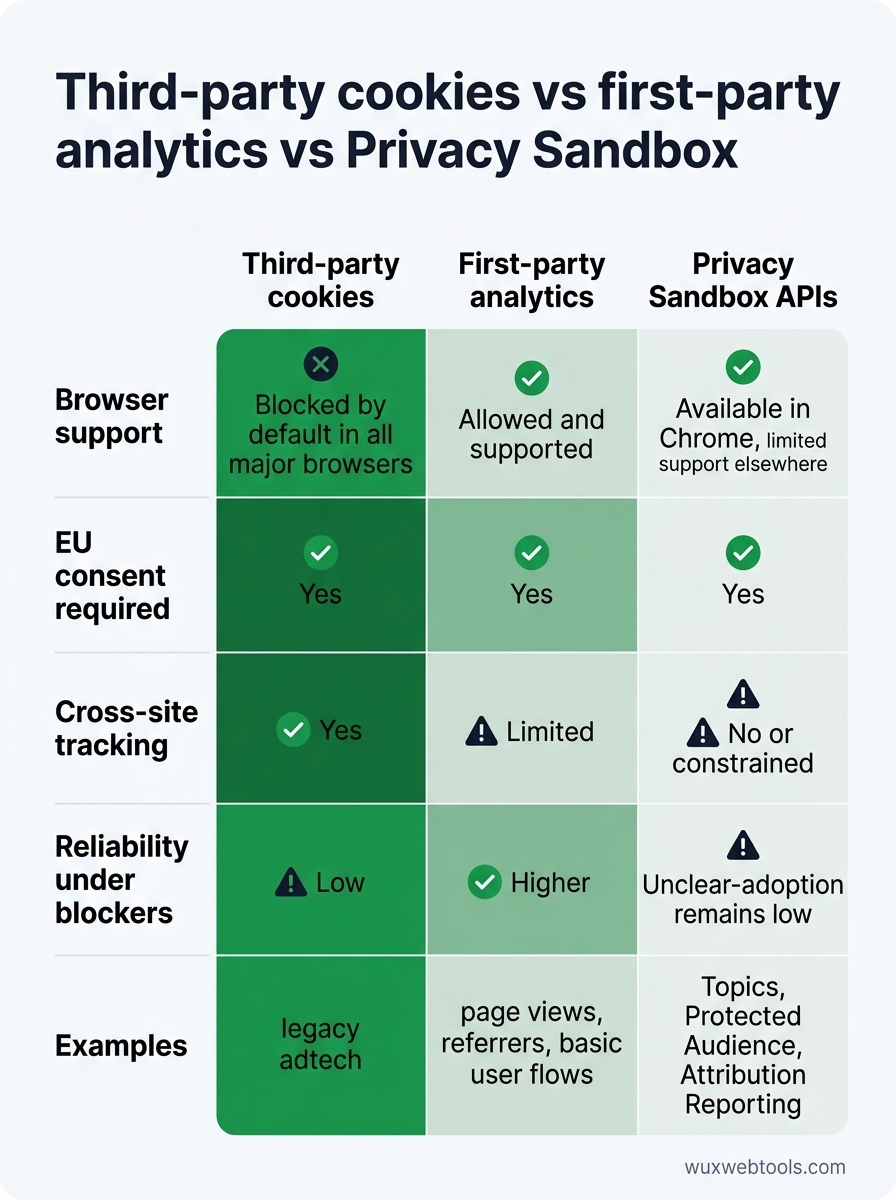
Chrome volt az utolsó nagy böngésző, amely alapértelmezetten támogatta a harmadik féltől származó sütiket. 2025 negyedik negyedévétől ezek minden felhasználónál blokkolva vannak, kivéve, ha a beállításokban kifejezetten engedélyezik őket. A Privacy Sandbox API-k — Topics, Protected Audience, Attribution Reporting — már élesek, de az elterjedtségük továbbra is alacsony. A legtöbb hirdető még mindig azt próbálja felmérni, hogy ezek az API-k adnak-e elég jelet ahhoz, hogy megérje az integrációs munka.
A webhelytulajdonosok számára ez azt jelenti, hogy minden olyan analitika, hirdetés vagy személyre szabás, amely webhelyek közötti sütikre támaszkodott, többé nem működik Chrome-ban, hacsak nem tértek át saját félhez tartozó vagy Privacy Sandbox alapú megközelítésre. Ha Safari és Firefox alatt már megfeleltek a szabályoknak, Chrome változása csak ugyanazon korlátok kiterjesztése.
Az EU hozzájárulási szabályai tovább szigorodtak
A European Data Protection Board 2026 elején frissített iránymutatást adott ki, amely két pontot tisztáz:
- Az összes elutasítása gombnak ugyanolyan feltűnőnek kell lennie, mint az összes elfogadása gombnak. Azok a sötét mintázatok, amelyek elrejtik az elutasítási lehetőséget, vagy több kattintást követelnek meg, most már kifejezetten nem megfelelőnek minősülnek. A szabályozók már bírságokat is kiszabnak olyan felületek miatt, amelyek nehezebbé teszik az elutasítást, mint az elfogadást.
- A jogos érdek már nem használható a legtöbb hirdetési és analitikai célú követésnél. Az iránymutatás szűkíti a GDPR 6. cikk (1) bekezdés f) pontjának értelmezését, egyértelművé téve, hogy a felhasználók munkameneteken vagy webhelyeken átívelő követéséhez hozzájárulás szükséges, nem pusztán jogos érdeken alapuló érdekmérlegelés. Ez sok olyan analitikai platformot érint, amely korábban hozzájárulási banner nélkül működött, jogos érdekre hivatkozva.
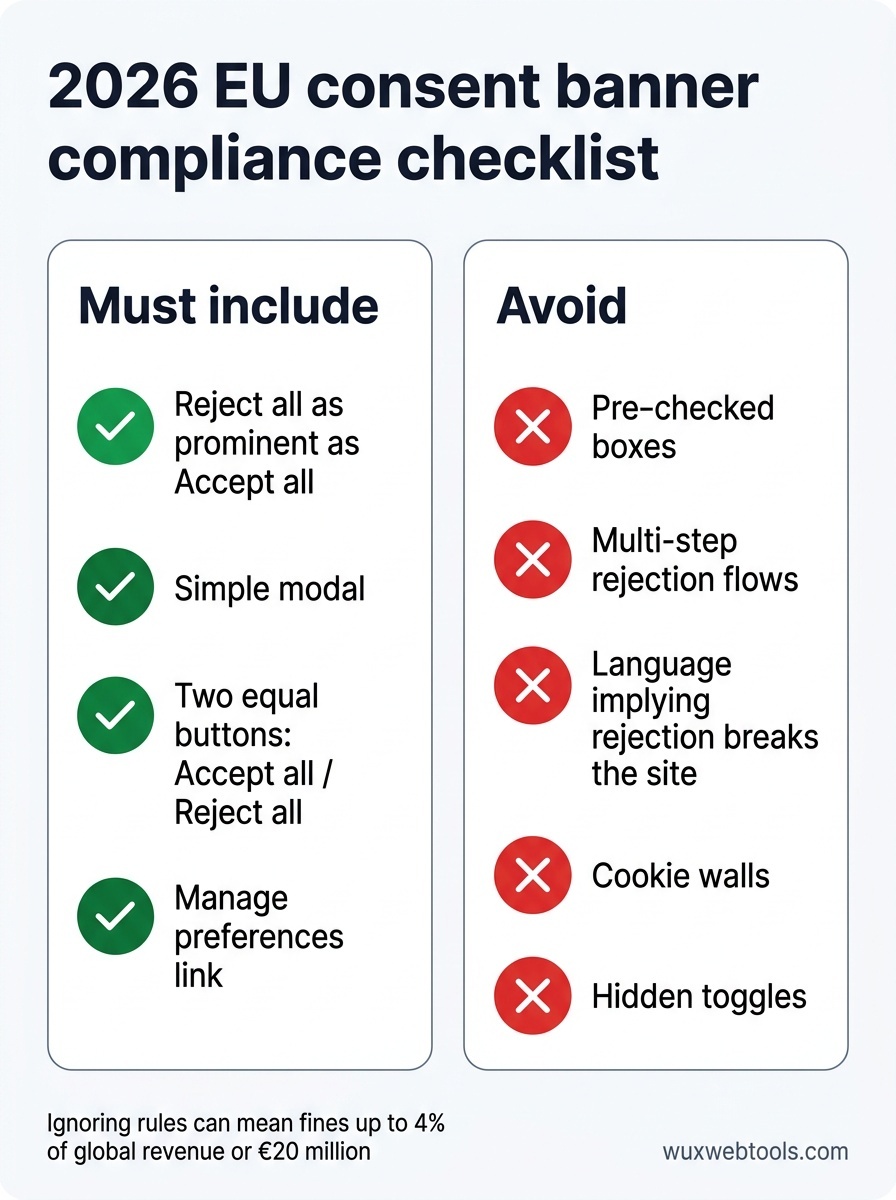
Ha webhelye EU-s felhasználókat szolgál ki, a hozzájárulási bannerét valószínűleg frissíteni kell. Az új norma egy egyszerű modális ablak két egyformán látható gombbal: elfogadás és elutasítás. Nincsenek előre bejelölt négyzetek, rejtett kapcsolók vagy több lépéses elutasítási folyamatok.
A felhasználók agresszívebben blokkolnak
Az olyan böngészőbővítmények, mint az uBlock Origin és a Ghostery, mindig is léteztek, de a használatuk folyamatosan nőtt. Ennél is fontosabb, hogy maguk a böngészők is egyre agresszívebb alapértelmezett blokkolással érkeznek. Safari Intelligent Tracking Prevention funkciója blokkolja a legtöbb harmadik féltől származó sütit, és az utolsó felhasználói interakciót követően hét napra korlátozza a saját féltől származó sütik tárolását. Firefox Enhanced Tracking Protection hasonló munkát végez.
A gyakorlati hatás az, hogy még a szabályosan működő, saját félhez tartozó analitika is zajosabbá válik. Nehezebb az eszközök közötti munkamenet-összefűzés. Kevésbé megbízható a visszatérő látogatók követése. Ha az analitikában az elmúlt évben csökkenést lát a visszatérő felhasználók számában, valószínűleg ez az oka.
Mit érdemes tenni
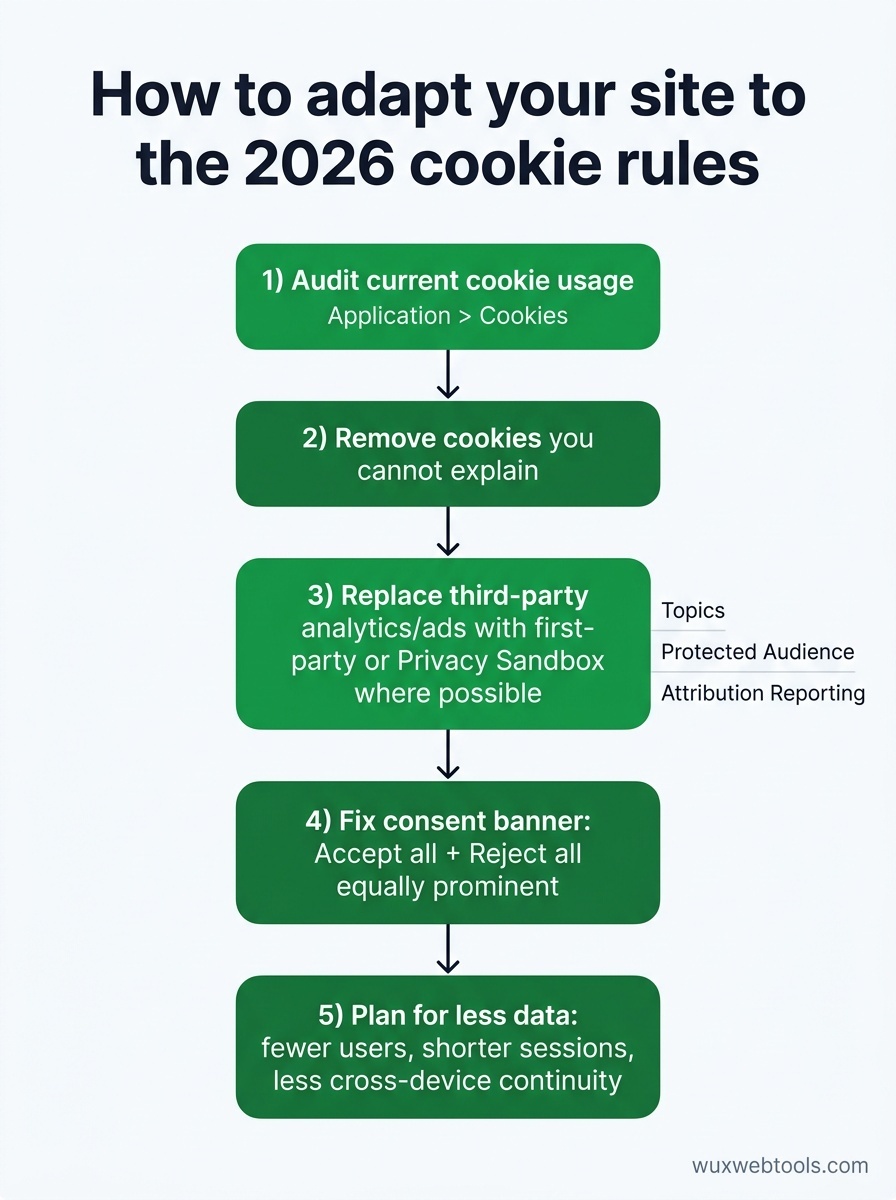
Auditálja a jelenlegi sütihasználatot
Kezdje azzal, hogy megérti, a webhelye valójában milyen sütiket állít be. Sok webhelyen felhalmozódtak olyan szolgáltatóktól származó sütik, amelyeket már nem használnak, vagy olyan szkriptekből, amelyeket évekkel korábban adtak hozzá, és soha nem távolítottak el. A sütiaudit egyszerű: nyissa meg a webhelyét inkognitóablakban, ellenőrizze a böngésző fejlesztői eszközeiben az Application > Cookies részt, és dokumentáljon mindent, amit lát.
Minden süti esetében kérdezze meg:
- Mi állítja be? (Saját szkript, harmadik féltől származó szolgáltató stb.)
- Mire használják? (Analitika, hirdetés, hitelesítés, beállítások stb.)
- Továbbra is szükséges?
- Szükséges hozzá hozzájárulás GDPR vagy ePrivacy alapján?
Ha olyan sütiket talál, amelyeket nem tud megmagyarázni, távolítsa el őket. Ha hirdetési vagy analitikai szolgáltatóktól származó harmadik féltől származó sütiket talál, ellenőrizze, hogy ezek a szolgáltatók áttértek-e saját félhez tartozó vagy Privacy Sandbox alapú megközelítésre. Ha nem, cserére van szükség.
Ahol lehet, térjen át saját félhez tartozó analitikára
A harmadik féltől származó analitikai platformok, például a Google Analytics, továbbra is működnek, de az EU-ban már kifejezett hozzájárulást igényelnek, és egyre gyakrabban blokkolják őket a magánszférára érzékeny felhasználók. A saját félhez tartozó analitika — amikor a követőszkript az Ön saját domainjén fut, és az adatokat a saját infrastruktúráján tárolja — kevesebb akadályba ütközik.
Ez nem jelenti azt, hogy saját analitikai platformot kell építenie. Több szolgáltató kínál már olyan saját félhez tartozó analitikát, amely a kéréseket az Ön domainjén keresztül továbbítja, és alapértelmezetten a felhasználói magánszférát tiszteletben tartó módon tárolja az adatokat. A kompromisszum általában kevesebb webhelyek közötti követés és kevesebb hirdetési platformintegráció, de az összegyűjtött adatok megbízhatóbbak, és kisebb eséllyel blokkolják őket.
Ha még mindig Google Analytics-et használ, gondolja át, valóban szüksége van-e webhelyek közötti követésre és hirdetési integrációkra. Sok webhely esetében a válasz nem. Egy egyszerűbb, saját félhez tartozó analitikai beállítás, amely az oldalmegtekintésekre, hivatkozókra és alapvető felhasználói útvonalakra összpontosít, gyakran elegendő, és sokkal könnyebb megfelelőségben tartani. Az adatok böngészőben történő feldolgozása sok adatvédelmi szempontból érzékeny feladatnál életképes stratégiává vált, és ez alól az analitika sem kivétel.
Javítsa ki a hozzájárulási bannert
Ha a hozzájárulási bannerén nincs ugyanolyan feltűnő „összes elutasítása” gomb, javítsa ki most. Az EU iránymutatása egyértelmű, és a szabályozók aktívan érvényesítik. Az új norma egy egyszerű modális ablak két, azonos vizuális súlyú gombbal: „Összes elfogadása” és „Összes elutasítása”. A részletes beállítások elérhetők lehetnek egy „Beállítások kezelése” linken keresztül, de az alapértelmezett választás legyen bináris és egyértelmű.
Kerülje:
- Az előre bejelölt négyzeteket a részletes beállításokban
- Azokat az elutasítási folyamatokat, amelyek több kattintást igényelnek
- Az olyan megfogalmazást, amely azt sugallja, hogy az elutasítás tönkreteszi a webhely működését
- Azokat a falakat, amelyek blokkolják a tartalmat, amíg a felhasználó el nem fogadja a követést
Ha consent management platformot (CMP) használ, ellenőrizze, hogy frissítette-e a sablonjait az új iránymutatásnak megfelelően. Sok még nem tette meg.
Fogadja el, hogy kevesebb adatot fog gyűjteni
Ez a legnehezebb alkalmazkodás. Még megfelelő hozzájárulási banner és saját félhez tartozó analitika mellett is a felhasználók jelentős része elutasítja a követést, vagy böngészőszinten blokkolja. Az analitikában kevesebb felhasználót, rövidebb munkameneteket és gyengébb eszközök közötti folytonosságot fog látni. Ez nem hiba. Ez az új alapállapot.
A megoldás nem az, hogy ravaszabb módokat találunk a felhasználók hozzájárulás nélküli követésére. A megoldás olyan üzleti modell építése, amely kevesebb adattal is működik. Koncentráljon azokra a felhasználókra, akik hozzájárulnak, optimalizáljon a közvetlen kapcsolatokra, és fogadja el, hogy az aggregált trendek fontosabbak az egyéni követésnél.
Mi nem változott
A hitelesítési sütikhez, kosársütikhez és beállítássütikhez nincs szükség hozzájárulásra GDPR alapján. Ha egy süti szigorúan szükséges a webhely működéséhez, kérés nélkül beállítható. A félreértés abból fakad, hogy a „szigorúan szükséges” szűk jogi definícióval rendelkezik. Az analitikai sütik nem szigorúan szükségesek. A hirdetési sütik nem szigorúan szükségesek. Még egyes beállítássütik — például a nyelvválasztás — sem feltétlenül szigorúan szükségesek, ha a webhely a böngészőbeállításokból következtetni tud a felhasználó nyelvére.
Ha kétsége van, kérjen hozzájárulást. Egy hozzájárulási banner költsége alacsonyabb, mint egy GDPR-bírságé.
Fő tanulságok
- A harmadik féltől származó sütik mostantól alapértelmezetten blokkolva vannak minden nagyobb böngészőben, így a webhelyek közötti követés felhasználói opt-in nélkül gyakorlatilag lehetetlenné vált.
- Az EU hozzájárulási szabályai mostantól ugyanolyan feltűnő „elfogadás” és „elutasítás” gombokat követelnek meg, a jogos érdek pedig már nem használható jogalapként a legtöbb követéshez.
- A saját félhez tartozó analitika és a Privacy Sandbox API-k a fő alternatívák, de az EU-ban mindkettő kifejezett hozzájárulást igényel, és egyre erősebb böngészőszintű blokkolással szembesül.
- Sok webhely még mindig szükségtelen sütiket állít be régi szolgáltatói integrációkból — auditálja a sütiket, és távolítson el mindent, amit nem használ aktívan.
- Fogadja el, hogy a jövőben kevesebb adatot fog gyűjteni; a megoldás olyan üzleti modell építése, amely kevesebb követéssel működik, nem pedig új kerülőutak keresése a hozzájárulási követelmények megkerülésére.
FAQ
Q: Szükségem van hozzájárulásra a Google Analytics használatához 2026-ban?
A: Igen, ha EU-s felhasználókat szolgál ki. A Google Analytics olyan sütiket állít be, amelyek munkameneteken át követik a felhasználókat, ehhez pedig GDPR alapján kifejezett hozzájárulás szükséges. Az, hogy Google ma már kínál „cookieless” módot, ezen nem változtat — az EU-ban minden tartós felhasználókövetéshez hozzájárulás kell, még akkor is, ha az ujjlenyomat-képzéssel vagy saját félhez tartozó azonosítókkal történik.
Q: A Privacy Sandbox API-k valódi alternatívát jelentenek a harmadik féltől származó sütik helyett?
A: Elméletben igen. A gyakorlatban az elterjedtség még mindig alacsony, és az API-k korlátozottabbak annál, amit a harmadik féltől származó sütik lehetővé tettek. A Topics API egyéni követés helyett érdeklődési kategóriákat ad. A Protected Audience API lehetővé teszi a remarketinget, de kevésbé részletes célzással. Az Attribution Reporting API konverziós adatokat biztosít, de adatvédelmi okokból zajjal kiegészítve. A legtöbb kisebb webhely számára a saját félhez tartozó analitika egyszerűbb és megbízhatóbb út.
Q: Mi történik, ha egyszerűen figyelmen kívül hagyom az új hozzájárulási szabályokat?
A: Az EU szabályozói aktívan érvényesítik a GDPR és az ePrivacy szabályait, a bírságok pedig jelentősek — akár a globális bevétel 4%-a vagy 20 millió euró, attól függően, melyik a magasabb. Még a kisebb webhelyek sem védettek; a szabályozók néhány ezer havi látogatóval rendelkező oldalakat is célba vettek, ha a jogsértések kirívóak voltak. Ha EU-s felhasználókat szolgál ki, a megfelelés nem opcionális.
Q: Használhatok jogos érdeket hozzájárulás helyett analitikához?
A: Már nem, legalábbis az EU-ban nem. A 2026-os EDPB-iránymutatás egyértelművé teszi, hogy a felhasználók munkameneteken vagy webhelyeken átívelő követéséhez hozzájárulás szükséges, még akkor is, ha jogos érdekre hivatkozik annak megértéséhez, hogyan használják a webhelyét. Az egyetlen olyan analitika, amely még jogos érdek alapján szóba jöhet, szigorúan saját félhez tartozó, csak munkamenetszintű és aggregált — lényegében tartós azonosítók nélküli szervernapló.
Q: Honnan tudom, hogy a webhelyem harmadik féltől származó sütiket állít-e be?
A: Nyissa meg a webhelyét inkognitóablakban, nyissa meg a böngésző fejlesztői eszközeit (F12 vagy Cmd+Option+I), lépjen az Application > Cookies részhez, és nézze meg a Domain oszlopot. Minden olyan süti, amelynek domainje nem egyezik a webhelye domainjével, harmadik féltől származó süti. Gyakori források az analitikai platformok, hirdetési hálózatok, közösségimédia-widgetek és beágyazott videólejátszók.
Források
- European Data Protection Board: Guidelines on consent under GDPR — Hivatalos iránymutatás arról, mi minősül érvényes hozzájárulásnak GDPR alapján, rendszeresen frissítve.
- Chrome Privacy Sandbox documentation — Műszaki dokumentáció Chrome Privacy Sandbox API-jaihoz, beleértve a Topics, Protected Audience és Attribution Reporting megoldásokat.
- IAB Europe: Transparency and Consent Framework — Iparági szabvány a felhasználói hozzájárulás kezelésére hirdetési szolgáltatók között, széles körben elterjedt, de a szabályozók egyre nagyobb figyelmének tárgya.
- Mozilla: Enhanced Tracking Protection — Firefox beépített követésvédelmének magyarázata, amely alapértelmezetten blokkolja a legtöbb harmadik féltől származó sütit.
Gyakran ismételt kérdések
Szükségem van hozzájárulásra a Google Analytics használatához 2026-ban?
A Privacy Sandbox API-k valódi alternatívát jelentenek a harmadik féltől származó sütik helyett?
Mi történik, ha egyszerűen figyelmen kívül hagyom az új hozzájárulási szabályokat?
Használhatok jogos érdeket hozzájárulás helyett analitikához?
Honnan tudom, hogy a webhelyem harmadik féltől származó sütiket állít-e be?
Források és további olvasmányok