Apa yang berubah untuk cookie pada 2026 dan apa yang perlu dilakukan
Cookie pihak ketiga akhirnya hilang, kelelahan persetujuan itu nyata, dan standar regulasi baru saja naik
Daftar isi
- Lanskap cookie pada 2026
- Apa yang secara spesifik berubah
- Penghentian cookie pihak ketiga di Chrome sudah selesai
- Aturan persetujuan EU semakin diperketat
- Pengguna memblokir dengan lebih agresif
- Apa yang perlu dilakukan
- Audit penggunaan cookie Anda saat ini
- Bermigrasi ke analitik pihak pertama jika memungkinkan
- Perbaiki banner persetujuan Anda
- Terima bahwa Anda akan mengumpulkan lebih sedikit data
- Apa yang tidak berubah
- Poin utama
- FAQ
- Sumber
Lanskap cookie pada 2026
Cookie pihak ketiga kini secara efektif sudah mati di semua browser utama. Chrome akhirnya menyelesaikan penghentian bertahap selama beberapa tahun pada akhir 2025, bergabung dengan Safari dan Firefox. Pada saat yang sama, regulator Eropa menerbitkan panduan baru yang mewajibkan tombol "tolak semua" dan mempersempit legitimate interest sebagai dasar hukum untuk sebagian besar pelacakan. Hasilnya adalah web tempat persetujuan lebih sulit diperoleh, pelacakan lebih dibatasi, dan data pihak pertama menjadi satu-satunya fondasi yang andal.
Ini bukan krisis. Ini adalah koreksi. Model sebelumnya—di mana puluhan vendor dapat melacak pengguna secara diam-diam di seluruh web—tidak pernah berkelanjutan. Kondisi saat ini memang lebih berantakan dalam jangka pendek, tetapi lebih jujur tentang apa yang sebenarnya dibutuhkan pengumpulan data: izin eksplisit dari pengguna dan hubungan langsung.
Apa yang secara spesifik berubah
Penghentian cookie pihak ketiga di Chrome sudah selesai
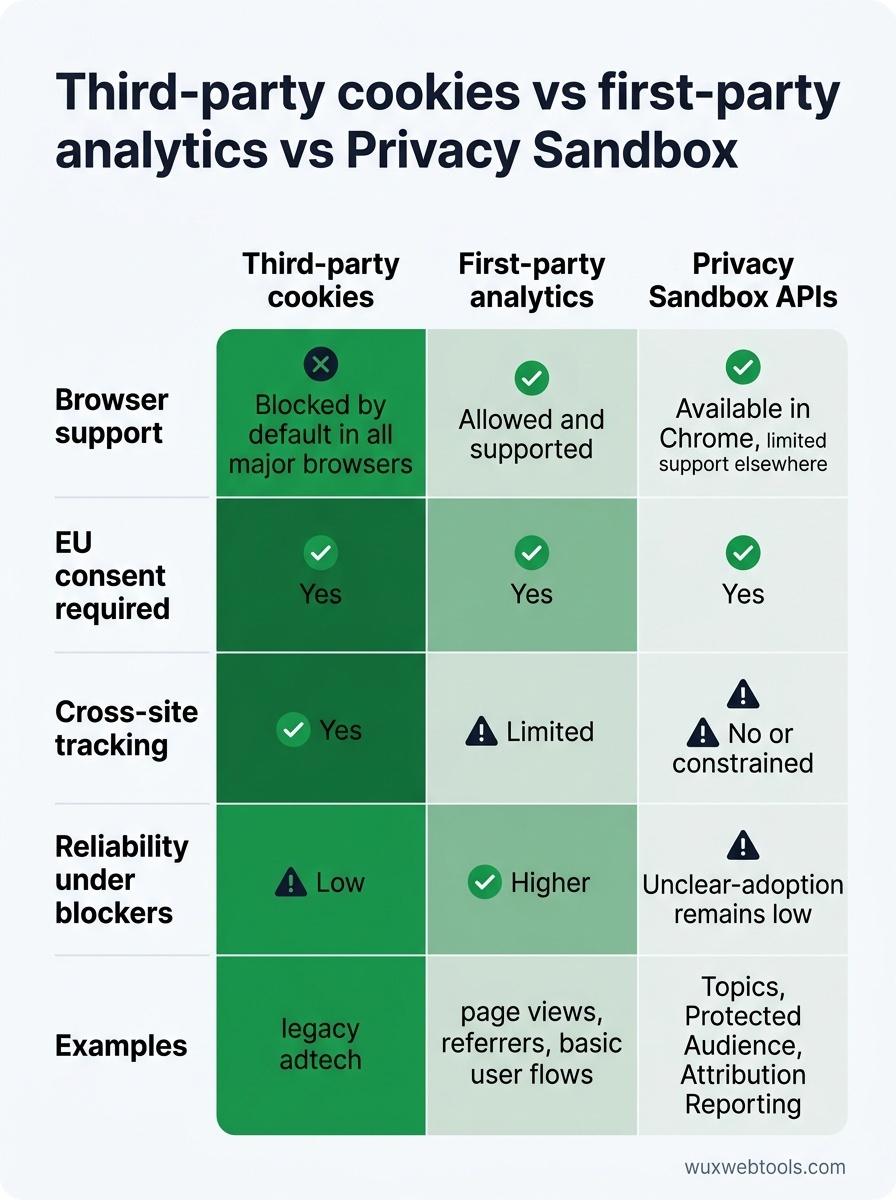
Chrome adalah browser besar terakhir yang mendukung cookie pihak ketiga secara default. Per Q4 2025, cookie tersebut diblokir untuk semua pengguna kecuali diaktifkan secara eksplisit di pengaturan. Privacy Sandbox APIs—Topics, Protected Audience, Attribution Reporting—sudah aktif, tetapi adopsinya masih rendah. Sebagian besar pengiklan masih mencari tahu apakah API ini memberikan sinyal yang cukup untuk membenarkan pekerjaan integrasinya.
Bagi pemilik situs, ini berarti analitik, periklanan, atau personalisasi apa pun yang bergantung pada cookie lintas situs tidak lagi berfungsi di Chrome kecuali Anda sudah bermigrasi ke pendekatan pihak pertama atau Privacy Sandbox. Jika Anda sudah patuh di Safari dan Firefox, perubahan Chrome hanyalah perluasan dari batasan yang sama.
Aturan persetujuan EU semakin diperketat
European Data Protection Board menerbitkan pedoman terbaru pada awal 2026 yang memperjelas dua hal:
- Tombol tolak semua harus sama menonjolnya dengan tombol terima semua. Dark pattern yang menyembunyikan opsi penolakan atau mengharuskan beberapa klik kini secara eksplisit tidak patuh. Regulator mulai menjatuhkan denda untuk antarmuka yang membuat penolakan lebih sulit daripada penerimaan.
- Legitimate interest tidak lagi dapat digunakan untuk sebagian besar periklanan dan analitik. Panduan tersebut mempersempit interpretasi Pasal 6(1)(f) GDPR, dengan memperjelas bahwa pelacakan pengguna lintas sesi atau situs memerlukan persetujuan, bukan sekadar penilaian legitimate interest. Ini memengaruhi banyak platform analitik yang sebelumnya menghindari banner persetujuan dengan mengklaim legitimate interest.
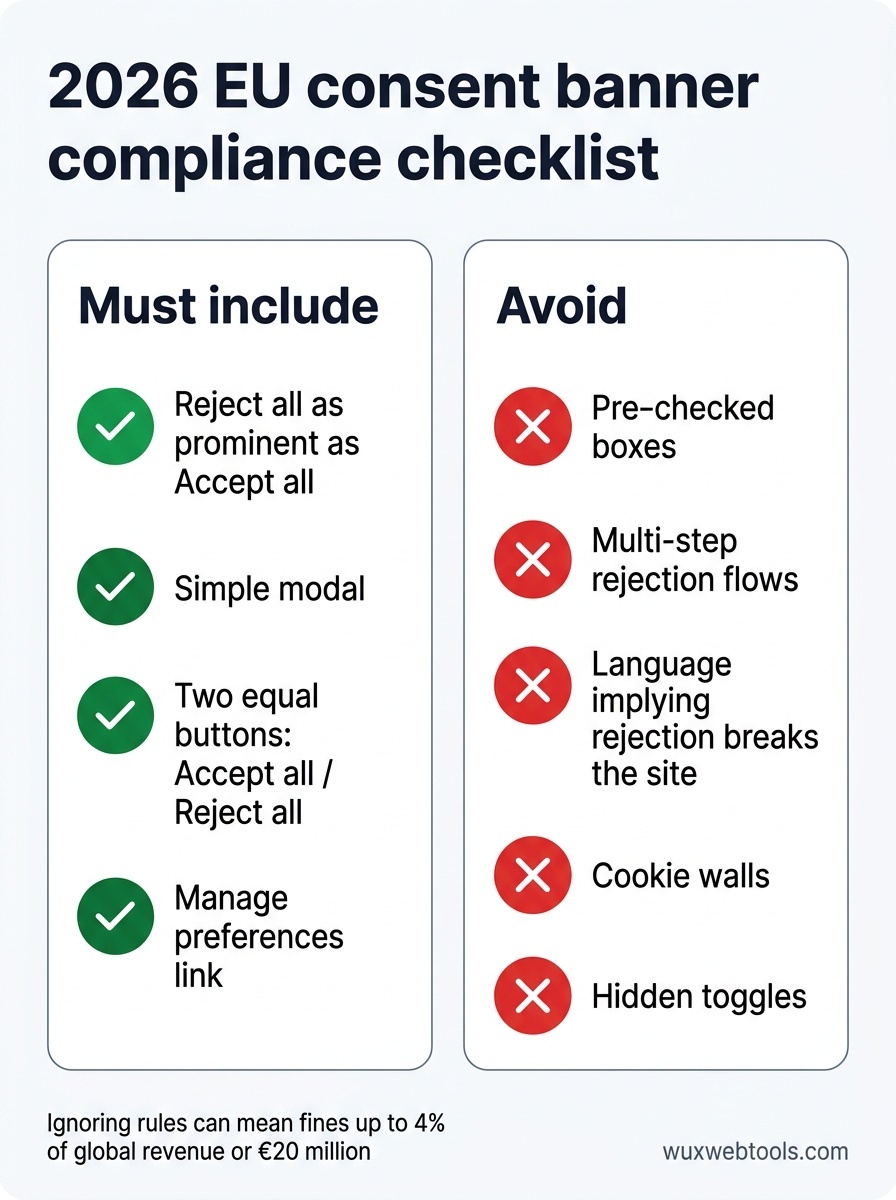
Jika situs Anda melayani pengguna EU, banner persetujuan Anda kemungkinan perlu diperbarui. Standar baru adalah modal sederhana dengan dua tombol yang sama-sama terlihat: terima dan tolak. Tidak ada kotak yang sudah dicentang, tidak ada toggle tersembunyi, tidak ada alur penolakan multi-langkah.
Pengguna memblokir dengan lebih agresif
Ekstensi browser seperti uBlock Origin dan Ghostery sudah lama ada, tetapi penggunaannya terus meningkat. Yang lebih penting, browser itu sendiri kini hadir dengan pemblokiran default yang semakin agresif. Intelligent Tracking Prevention milik Safari memblokir sebagian besar cookie pihak ketiga dan membatasi cookie pihak pertama hingga tujuh hari penyimpanan setelah interaksi pengguna terakhir. Enhanced Tracking Protection milik Firefox melakukan hal serupa.
Dampak praktisnya adalah bahkan analitik pihak pertama yang patuh pun menjadi lebih berisik. Penyambungan sesi lintas perangkat menjadi lebih sulit. Pelacakan pengunjung kembali menjadi kurang andal. Jika analitik Anda menunjukkan penurunan pengguna kembali selama setahun terakhir, kemungkinan inilah penyebabnya.
Apa yang perlu dilakukan
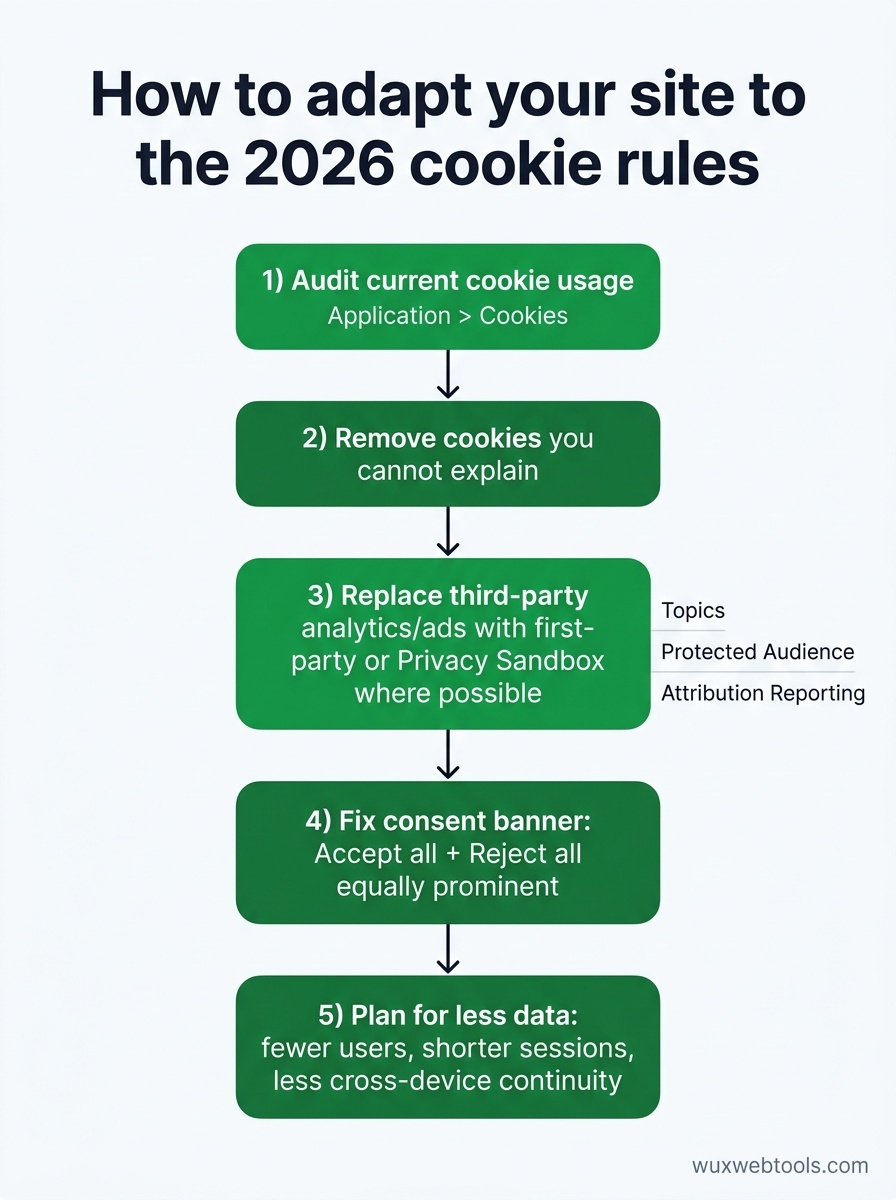
Audit penggunaan cookie Anda saat ini
Mulailah dengan memahami cookie apa saja yang benar-benar disetel oleh situs Anda. Banyak situs telah menumpuk cookie dari vendor yang tidak lagi mereka gunakan atau skrip yang ditambahkan bertahun-tahun lalu dan tidak pernah dihapus. Audit cookie cukup sederhana: buka situs Anda di jendela incognito, periksa developer tools browser di Application > Cookies, lalu dokumentasikan semua yang Anda lihat.
Untuk setiap cookie, tanyakan:
- Apa yang menyetelnya? (Skrip pihak pertama, vendor pihak ketiga, dll.)
- Untuk apa cookie itu digunakan? (Analitik, periklanan, autentikasi, preferensi, dll.)
- Apakah masih diperlukan?
- Apakah memerlukan persetujuan berdasarkan GDPR atau ePrivacy?
Jika Anda menemukan cookie yang tidak dapat Anda jelaskan, hapus. Jika Anda menemukan cookie pihak ketiga dari vendor periklanan atau analitik, periksa apakah vendor tersebut sudah bermigrasi ke pendekatan pihak pertama atau Privacy Sandbox. Jika belum, Anda membutuhkan pengganti.
Bermigrasi ke analitik pihak pertama jika memungkinkan
Platform analitik pihak ketiga seperti Google Analytics masih berfungsi, tetapi kini memerlukan persetujuan eksplisit di EU dan menghadapi pemblokiran yang meningkat dari pengguna yang berfokus pada privasi. Analitik pihak pertama—di mana skrip pelacakan berjalan di domain Anda sendiri dan menyimpan data di infrastruktur Anda sendiri—menghadapi lebih sedikit hambatan.
Ini tidak berarti Anda perlu membangun platform analitik sendiri. Beberapa vendor kini menawarkan analitik pihak pertama yang mem-proxy permintaan melalui domain Anda dan menyimpan data dengan cara yang menghormati privasi pengguna secara default. Imbalannya biasanya adalah pelacakan lintas situs yang lebih sedikit dan lebih sedikit integrasi dengan platform periklanan, tetapi data yang Anda kumpulkan lebih andal dan lebih kecil kemungkinannya untuk diblokir.
Jika Anda masih menggunakan Google Analytics, pertimbangkan apakah Anda benar-benar membutuhkan pelacakan lintas situs dan integrasi periklanan. Untuk banyak situs, jawabannya tidak. Pengaturan analitik pihak pertama yang lebih sederhana, yang berfokus pada page view, referrer, dan alur pengguna dasar, sering kali sudah cukup dan jauh lebih mudah dijaga kepatuhannya. Memproses data di browser telah menjadi strategi yang layak untuk banyak tugas sensitif privasi, dan analitik bukan pengecualian.
Perbaiki banner persetujuan Anda
Jika banner persetujuan Anda tidak memiliki tombol "tolak semua" yang sama menonjolnya, perbaiki sekarang. Panduan EU sudah jelas, dan regulator secara aktif menegakkannya. Standar baru adalah modal sederhana dengan dua tombol yang memiliki bobot visual setara: "Terima semua" dan "Tolak semua." Kontrol granular dapat tersedia melalui tautan "Kelola preferensi", tetapi pilihan default harus biner dan jelas.
Hindari:
- Kotak yang sudah dicentang di pengaturan granular
- Alur penolakan yang memerlukan beberapa klik
- Bahasa yang menyiratkan bahwa penolakan akan merusak situs
- Dinding yang memblokir konten sampai pengguna menerima
Jika Anda menggunakan consent management platform (CMP), periksa apakah template-nya sudah diperbarui agar sesuai dengan panduan baru. Banyak yang belum.
Terima bahwa Anda akan mengumpulkan lebih sedikit data
Ini adalah penyesuaian yang paling sulit. Bahkan dengan banner persetujuan yang patuh dan analitik pihak pertama, sebagian besar pengguna Anda akan menolak pelacakan atau memblokirnya di tingkat browser. Analitik Anda akan menunjukkan lebih sedikit pengguna, sesi yang lebih pendek, dan kontinuitas lintas perangkat yang lebih rendah. Ini bukan bug. Ini adalah baseline baru.
Solusinya bukan mencari cara yang lebih cerdik untuk melacak pengguna tanpa persetujuan. Solusinya adalah membangun model bisnis yang bekerja dengan lebih sedikit data. Fokus pada pengguna yang memang memberikan persetujuan, optimalkan hubungan langsung, dan terima bahwa tren agregat lebih penting daripada pelacakan individu.
Apa yang tidak berubah
Cookie autentikasi, cookie keranjang belanja, dan cookie preferensi tidak memerlukan persetujuan berdasarkan GDPR. Jika sebuah cookie benar-benar diperlukan agar situs berfungsi, Anda dapat menyetelnya tanpa meminta izin. Kebingungan di sini adalah bahwa "benar-benar diperlukan" memiliki definisi hukum yang sempit. Cookie analitik tidak benar-benar diperlukan. Cookie periklanan tidak benar-benar diperlukan. Bahkan sebagian cookie preferensi—seperti pemilihan bahasa—tidak benar-benar diperlukan jika situs dapat menyimpulkan bahasa pengguna dari pengaturan browser mereka.
Jika ragu, mintalah persetujuan. Biaya banner persetujuan lebih rendah daripada biaya denda GDPR.
Poin utama
- Cookie pihak ketiga kini diblokir secara default di semua browser utama, sehingga pelacakan lintas situs secara efektif mustahil tanpa opt-in pengguna.
- Aturan persetujuan EU kini mewajibkan tombol "terima" dan "tolak" yang sama-sama menonjol, dan legitimate interest tidak lagi dapat digunakan sebagai dasar hukum untuk sebagian besar pelacakan.
- Analitik pihak pertama dan Privacy Sandbox APIs adalah alternatif utama, tetapi keduanya memerlukan persetujuan eksplisit di EU dan menghadapi pemblokiran tingkat browser yang semakin meningkat.
- Banyak situs masih menyetel cookie yang tidak perlu dari integrasi vendor lama—audit cookie Anda dan hapus apa pun yang tidak Anda gunakan secara aktif.
- Terima bahwa ke depannya Anda akan mengumpulkan lebih sedikit data; solusinya adalah membangun model bisnis yang bekerja dengan lebih sedikit pelacakan, bukan mencari cara baru untuk menghindari persyaratan persetujuan.
FAQ
Q: Apakah saya memerlukan persetujuan untuk Google Analytics pada 2026?
A: Ya, jika Anda melayani pengguna EU. Google Analytics menyetel cookie yang melacak pengguna lintas sesi, yang memerlukan persetujuan eksplisit berdasarkan GDPR. Fakta bahwa Google kini menawarkan mode "cookieless" tidak mengubah hal ini—pelacakan pengguna persisten apa pun, bahkan melalui fingerprinting atau identifier pihak pertama, memerlukan persetujuan di EU.
Q: Apakah Privacy Sandbox APIs merupakan alternatif nyata untuk cookie pihak ketiga?
A: Secara teori, ya. Dalam praktiknya, adopsinya masih rendah dan API tersebut lebih dibatasi daripada yang dahulu dimungkinkan oleh cookie pihak ketiga. Topics API menyediakan kategori minat alih-alih pelacakan individu. Protected Audience API memungkinkan remarketing tetapi dengan penargetan yang kurang granular. Attribution Reporting API menyediakan data konversi tetapi dengan noise yang ditambahkan demi privasi. Untuk sebagian besar situs kecil, analitik pihak pertama adalah jalur yang lebih sederhana dan lebih andal.
Q: Apa yang terjadi jika saya mengabaikan saja aturan persetujuan baru?
A: Regulator EU secara aktif menegakkan GDPR dan ePrivacy, dan dendanya signifikan—hingga 4% dari pendapatan global atau €20 juta, mana pun yang lebih tinggi. Bahkan situs kecil tidak kebal; regulator telah menargetkan situs dengan beberapa ribu pengunjung bulanan ketika pelanggarannya mencolok. Jika Anda melayani pengguna EU, kepatuhan bukan pilihan.
Q: Bisakah saya menggunakan legitimate interest alih-alih persetujuan untuk analitik?
A: Tidak lagi, setidaknya tidak di EU. Panduan EDPB 2026 memperjelas bahwa pelacakan pengguna lintas sesi atau situs memerlukan persetujuan, bahkan jika Anda mengklaim legitimate interest untuk memahami bagaimana situs Anda digunakan. Satu-satunya analitik yang mungkin masih memenuhi syarat berdasarkan legitimate interest adalah yang benar-benar pihak pertama, hanya sesi, dan teragregasi—pada dasarnya, log server tanpa identifier persisten.
Q: Bagaimana saya tahu jika situs saya menyetel cookie pihak ketiga?
A: Buka situs Anda di jendela incognito, buka developer tools browser (F12 atau Cmd+Option+I), masuk ke Application > Cookies, dan lihat kolom Domain. Cookie apa pun dengan domain yang tidak cocok dengan domain situs Anda adalah cookie pihak ketiga. Penyebab umum mencakup platform analitik, jaringan periklanan, widget media sosial, dan pemutar video tersemat.
Sumber
- European Data Protection Board: Guidelines on consent under GDPR — Panduan resmi tentang apa yang merupakan persetujuan yang valid berdasarkan GDPR, diperbarui secara berkala.
- Chrome Privacy Sandbox documentation — Dokumentasi teknis untuk Privacy Sandbox APIs milik Chrome, termasuk Topics, Protected Audience, dan Attribution Reporting.
- IAB Europe: Transparency and Consent Framework — Standar industri untuk mengelola persetujuan pengguna di berbagai vendor periklanan, diadopsi secara luas tetapi semakin diawasi oleh regulator.
- Mozilla: Enhanced Tracking Protection — Penjelasan tentang perlindungan pelacakan bawaan Firefox, yang memblokir sebagian besar cookie pihak ketiga secara default.
Pertanyaan yang sering diajukan
Apakah saya memerlukan persetujuan untuk Google Analytics pada 2026?
Apakah Privacy Sandbox APIs merupakan alternatif nyata untuk cookie pihak ketiga?
Apa yang terjadi jika saya mengabaikan saja aturan persetujuan baru?
Bisakah saya menggunakan legitimate interest alih-alih persetujuan untuk analitik?
Bagaimana saya tahu jika situs saya menyetel cookie pihak ketiga?
Sumber & bacaan lebih lanjut