Hoe browserfingerprinting werkt en waarom het u zou moeten interesseren
Cookies zijn niet het hele trackingverhaal. Uw browser kan genoeg kleine signalen prijsgeven om u herkenbaar te maken, zelfs wanneer u nooit inlogt.
Inhoudsopgave
- De stille trackingmethode die mensen onderschatten
- Wat browserfingerprinting verzamelt
- Waarom canvasfingerprinting het bekende voorbeeld werd
- Hoe een fingerprint wordt opgebouwd
- Legitieme toepassingen en misbruik
- Waarom gebruikers dit zou moeten interesseren
- Wat gebruikers tegen fingerprinting kunnen doen
- Wat websiteteams moeten doen
- Browserverdediging wordt beter, maar niet overal evenveel
- De praktische kern
De stille trackingmethode die mensen onderschatten
De meeste mensen begrijpen cookies redelijk goed: een site slaat een kleine identificator op, de browser stuurt die terug, en de site herinnert zich u. Browserfingerprinting is minder zichtbaar en vaak ongemakkelijker. Het hoeft niets opvallends op uw apparaat op te slaan. In plaats daarvan verzamelt het veel kleine details over uw browser, apparaat, besturingssysteem, instellingen en gedrag, en combineert die vervolgens tot een profiel dat onderscheidend genoeg kan zijn om u later te herkennen.
Geen enkel signaal is meestal op zichzelf alarmerend. Uw schermgrootte is niet geheim. Uw browserversie is niet geheim. Uw voorkeurstaal is niet geheim. Het probleem zit in de combinatie. Een browser met een specifieke versie, op een specifiek OS, met een bepaalde GPU, tijdzone, set lettertypen, extensies, canvas-renderinggedrag en kenmerken van audio-uitvoer kan verrassend uniek lijken.
Fingerprinting is belangrijk omdat het om de controles heen werkt waarvan gebruikers verwachten dat die hen helpen. U kunt cookies wissen, trackingtoestemming weigeren, in privémodus browsen en toch genoeg kenmerken lekken om bezoeken met elkaar in verband te brengen. Dat betekent niet dat elke website u fingerprint, of dat fingerprinting altijd nauwkeurig is. Het betekent wel dat privacywerk niet kan ophouden bij cookiebanners.
Als u uw trackingstack al beoordeelt na recente cookiewijzigingen, is dit de logische volgende laag. Onze gids over wat er in 2026 voor cookies is veranderd behandelt toestemming en cookies van derden; fingerprinting is het deel dat vaak buiten die vertrouwde denkmodellen valt.
Wat browserfingerprinting verzamelt
Een fingerprintingscript probeert een eenvoudige vraag te beantwoorden: "Ziet deze browser eruit als een die we eerder hebben gezien?" Om die te beantwoorden, kan het script signalen verzamelen zoals:
- Browsernaam, versie, user agent en platform
- Besturingssysteem en apparaatklasse
- Schermgrootte, viewportgrootte, pixelverhouding en kleurdiepte
- Tijdzone, locale, voorkeurstalen en datumopmaak
- Geïnstalleerde lettertypen of lettertype-renderinggedrag
- Beschikbare media-apparaten en invoermogelijkheden
- WebGL-renderer, GPU-details en grafisch gedrag
- Canvas-renderinguitvoer
- Audioverwerkingsuitvoer
- Batterij, geheugen, CPU-concurrency en andere hardwaregerelateerde hints
- Touch-ondersteuning, pointergedrag en bewegingssensoren
- Neveneffecten van extensies, als die detecteerbaar zijn
- Netwerk- en TLS-kenmerken in sommige omgevingen
Moderne browsers hebben de toegang tot sommige van deze oppervlakken beperkt, en verschillende API’s vereisen nu toestemmingen of geven minder nauwkeurige waarden terug. Maar er blijft genoeg oppervlak over, omdat het web apparaatinfo echt nodig heeft om te werken. Responsieve layouts hebben schermafmetingen nodig. Video-apps hebben mediacapaciteiten nodig. Games en 3D-interfaces hebben grafische API’s nodig. Toegankelijkheid en internationalisering hangen af van taal, invoer en renderingdetails.
Het privacyprobleem is dat nuttige compatibiliteitsinformatie ook trackinginformatie kan worden.
Waarom canvasfingerprinting het bekende voorbeeld werd
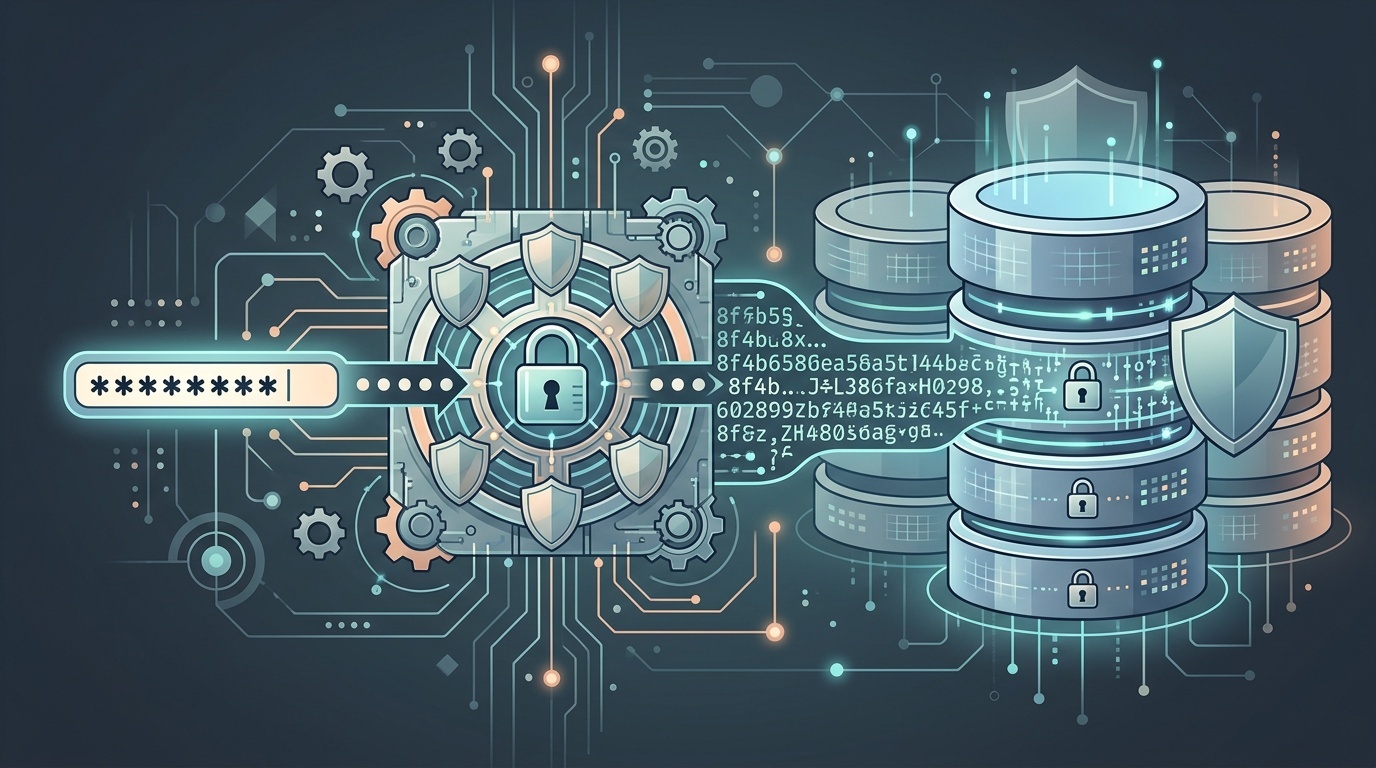
Canvasfingerprinting is een van de bekendste technieken omdat het bijna absurd aanvoelt. Een script vraagt de browser om tekst of vormen in een HTML canvas-element te tekenen en leest daarna de gerenderde pixels terug. Kleine verschillen in besturingssysteem, grafische drivers, anti-aliasing, lettertypen en hardwareversnelling kunnen licht verschillende uitvoer opleveren.
Het script geeft niet om de afbeelding zelf. Het geeft om de resulterende hash. Als uw browser de testafbeelding tekent op een manier die overeenkomt met een eerder bezoek, wordt dat nog een aanwijzing.
Canvas is geen magie. Op zichzelf is het zelden genoeg om een persoon betrouwbaar te identificeren. Maar in combinatie met WebGL, audio, schermkenmerken, locale en andere signalen kan het een profiel versterken.
Dit is het patroon bij fingerprinting: signalen met lage waarde worden waardevol wanneer ze worden samengevoegd.
Hoe een fingerprint wordt opgebouwd
Een typische fingerprintingflow ziet er als volgt uit:
- Een pagina laadt een first-party of third-party script.
- Het script bevraagt browser-API’s en verzamelt passieve requestgegevens.
- Het normaliseert de waarden tot een gestructureerd profiel.
- Het hasht of bewaart dat profiel.
- Bij een later bezoek vergelijkt het het nieuwe profiel met eerdere profielen.
- Als de match nauwkeurig genoeg is, behandelt het de bezoeker als dezelfde browser of hetzelfde apparaat.
De matchingstap is belangrijk. Echte fingerprints veranderen. U werkt uw browser bij. U sluit een monitor aan. U reist naar een andere tijdzone. U installeert een extensie. Een trackingsysteem werkt daarom probabilistisch, niet perfect. Het kan waarschijnlijkheidsscores toekennen in plaats van exacte identiteiten.
Die imperfectie wordt soms gebruikt om het risico weg te wuiven. Dat zou niet moeten. De meeste trackingsystemen hebben geen zekerheid op rechtbankniveau nodig. Voor advertenties, fraudescoring, verrijking van analytics of handhaving van paywalls kan een schatting met hoge betrouwbaarheid genoeg zijn.
Legitieme toepassingen en misbruik
Fingerprinting is niet altijd kwaadaardig. Er zijn verdedigbare toepassingen, vooral in beveiliging:
- Geautomatiseerd misbruik en credential stuffing detecteren
- Verdachte inlogpogingen signaleren
- Betalingsfraude verminderen
- Herhaalde spaminzendingen voorkomen
- Rate limits afdwingen zonder alleen op IP-adressen te vertrouwen
De problemen beginnen wanneer fingerprinting wordt gebruikt voor ondoorzichtige gedrags-tracking, vooral over niet-gerelateerde sites heen, zonder betekenisvolle toestemming of begrip van de gebruiker. Het is één ding om apparaatsignalen te gebruiken om een verdachte login uit te dagen. Het is iets anders om stilletjes de browsegeschiedenis van een gebruiker te reconstrueren nadat die trackingcookies heeft geweigerd.
Voor website-eigenaren is de praktische vraag niet "Kunnen we fingerprinten?" maar "Welk probleem lossen we op, en is dit proportioneel?" Als uw contactformulier bijvoorbeeld verdrinkt in spam, moet u eerst de saaie lagen op orde brengen: validatie, rate limiting, honeypots, moderatie en monitoring van misbruik. We hebben een apart stuk over waarom contactformulieren spamrisico’s worden, en de meeste van die maatregelen zijn minder invasief dan iedere bezoeker fingerprinten.
Waarom gebruikers dit zou moeten interesseren
Fingerprinting verzwakt de keuzevrijheid van gebruikers. Een cookiebanner is imperfect, maar maakt ten minste zichtbaar dat er tracking plaatsvindt. Fingerprinting is moeilijker te zien, moeilijker te wissen en moeilijker uit te leggen.
Het creëert ook een machtsongelijkheid. De site of het third-party script kan de bezoeker observeren en classificeren, terwijl de bezoeker zelden een eenvoudige manier krijgt om het resulterende profiel te inspecteren, corrigeren of verwijderen.
Het risico is groter wanneer fingerprints worden gecombineerd met andere identificatoren. Een fingerprint die is gekoppeld aan een e-mailadres, loginaccount, advertentieklik, CRM-record of aankoopgeschiedenis wordt veel gevoeliger. Zelfs als de fingerprint pseudoniem begint, kan die persoonsgegeven worden wanneer hij aan een persoon wordt gekoppeld.
Voor teams die werken onder privacywetgeving zoals de GDPR of ePrivacy-regels is dit onderscheid belangrijk. Toezichthouders hebben apparaatidentificatoren en vergelijkbare trackingtechnieken herhaaldelijk als privacyrelevant behandeld. Als u fingerprinting gebruikt voor iets anders dan strikt noodzakelijke beveiliging, moet u ervan uitgaan dat dit serieuze juridische en toestemmingsbeoordeling vereist.
Wat gebruikers tegen fingerprinting kunnen doen
Er is geen perfecte consumentenoplossing. Sterker nog, agressieve aanpassing kan u unieker maken. Tien privacy-extensies installeren, zeldzame browserflags wijzigen en ongebruikelijke lettertypen gebruiken kan sommige tracking verminderen en tegelijk uw onderscheidendheid vergroten.
Toch helpen enkele gewoonten:
- Gebruik een gangbare privacybewuste browser met ingebouwde weerstand tegen fingerprinting.
- Houd de browser bijgewerkt.
- Blokkeer third-party scripts waar dat praktisch is.
- Installeer geen onnodige extensies.
- Gebruik aparte browserprofielen voor verschillende contexten, zoals werk, persoonlijk browsen en testen.
- Wees voorzichtig met sites die zonder duidelijke reden brede toestemmingen vragen.
- Geef de voorkeur aan diensten die gevoelige gegevens waar mogelijk lokaal verwerken.
Dat laatste punt is breder dan fingerprinting. Client-side verwerking kan onnodige blootstelling van gegevens verminderen wanneer die eerlijk wordt geïmplementeerd. We hebben bijvoorbeeld geschreven over waarom afbeeldingen verwerken in de browser privacywinst oplevert: hetzelfde principe geldt telkens wanneer een taak kan worden voltooid zonder ruwe gebruikersgegevens naar een server te uploaden.
Privébrowsingmodi helpen met lokale opslag, cookies en geschiedenis op uw apparaat. Ze maken uw browser niet ononderscheidbaar. VPN’s verbergen uw IP-adres voor de doelsite, maar ze verwijderen geen signalen op browserniveau. Beide kunnen nuttig zijn; geen van beide is een volledig antwoord.
Wat websiteteams moeten doen
Als u websites bouwt of beheert, moet fingerprinting worden behandeld als een privacyontwerpvraagstuk, niet als een groeihack.
Begin met een inventarisatie. Kijk naar uw analytics, advertenties, fraudepreventie, A/B-testing, toestemmingsbeheer, chat, heatmap en klantenondersteuningsscripts. Third-party JavaScript brengt vaak gegevensverzameling mee die u niet expliciet hebt ontworpen. Als u niet weet wat scripts in productie doen, inspecteer dan requests, headers en scriptgedrag. Ons stuk over redirects en HTTP-headers debuggen in productie gaat over een ander soort probleem, maar dezelfde discipline geldt: verifieer wat er werkelijk gebeurt, niet wat het dashboard beweert.
Stel vervolgens vier vragen:
- Verzamelen we apparaat- of browsersignalen die een bezoeker kunnen identificeren of eruit kunnen lichten?
- Is het doel beveiligingskritisch, analyticsgerelateerd, advertentiegerelateerd of slechts handig?
- Krijgen gebruikers duidelijke informatie en een echte keuze waar dat vereist is?
- Kunnen we hetzelfde probleem oplossen met minder invasieve gegevens?
Voor veel teams is minimalisatie het beste antwoord. Gebruik server-side rate limiting vóór apparaatfingerprinting. Gebruik geaggregeerde analytics vóór tracking op gebruikersniveau. Hanteer korte bewaartermijnen. Scheid beveiligingssignalen van marketingprofielen. Deel geen ruwe identificatoren met leveranciers tenzij daar een sterke reden en een sterk contract voor is.
Wees ook eerlijk in uw documentatie. Een privacyverklaring die zegt "we gebruiken cookies" maar equivalente tracking via browsersignalen weglaat, is niet werkelijk transparant. Gebruikers maakt het niet uit of de identificator in een cookie, lokale opslag, een server-side profiel of een probabilistische fingerprint zit. Het gaat hun erom of ze worden gevolgd.
Browserverdediging wordt beter, maar niet overal evenveel
Browserleveranciers kiezen verschillende benaderingen. Sommige verminderen entropie door veel gebruikers meer op elkaar te laten lijken. Sommige beperken API’s met hoog risico. Sommige partitioneren opslag- en netwerkstatus per site. Sommige voegen toestemmingsprompts toe of blokkeren bekende trackingscripts.
Deze verdedigingen helpen, maar ze worden begrensd door compatibiliteit. Breek te veel API’s en het web stopt met werken. Laat te veel details zichtbaar en tracking blijft eenvoudig. Dit is de centrale spanning: de browser moet genoeg informatie prijsgeven zodat sites zich kunnen aanpassen, maar niet zoveel dat elke bezoeker uniek herkenbaar wordt.
De beste privacyhouding is gelaagd. Browsers moeten het fingerprintbare oppervlak verkleinen. Gebruikers moeten onnodige uniekheid vermijden. Ontwikkelaars moeten minder verzamelen. Toezichthouders moeten ondoorzichtige tracking als tracking behandelen, ongeacht het technische mechanisme.
De praktische kern
Browserfingerprinting is geen sciencefictionaanval. Het is een normale webtrackingtechniek die is opgebouwd uit gewone browserfuncties. De kracht komt uit aggregatie, niet uit één geheim signaal.
Het zou u moeten interesseren omdat het de privacycontroles kan omzeilen die gebruikers herkennen, omdat het vaak wordt uitgevoerd door third-party scripts, en omdat het compatibiliteitsdetails verandert in identiteitsaanwijzingen. De juiste reactie is geen paniek. Het is terughoudendheid.
Voor gebruikers: kies saaie, goed onderhouden browserconfiguraties en wees sceptisch over onnodige toestemmingen. Voor teams: audit uw scripts, documenteer uw doelen, minimaliseer verzameling en houd beveiligingstoepassingen gescheiden van marketingambitie. Fingerprinting kan technisch slim zijn, maar privacyrespecterend ontwerp is meestal eenvoudiger: verzamel minder, bewaar minder en leg meer uit.
Veelgestelde vragen
Is browserfingerprinting hetzelfde als cookies?
Kan ik browserfingerprinting volledig stoppen?
Is canvasfingerprinting op zichzelf gevaarlijk?
Is fingerprinting legaal?
Moeten websites fingerprinting gebruiken voor fraudepreventie?
Bronnen & verder lezen