Come funziona il browser fingerprinting e perché dovrebbe importarti
I cookie non sono tutta la storia del tracciamento. Il tuo browser può rivelare abbastanza piccoli segnali da renderti riconoscibile anche quando non effettui mai l’accesso.
Indice
- Il metodo di tracciamento silenzioso che le persone sottovalutano
- Cosa raccoglie il browser fingerprinting
- Perché il canvas fingerprinting è diventato l’esempio famoso
- Come viene costruita un’impronta digitale
- Usi legittimi e usi abusivi
- Perché gli utenti dovrebbero preoccuparsi
- Cosa possono fare gli utenti contro il fingerprinting
- Cosa dovrebbero fare i team dei siti web
- Le difese dei browser stanno migliorando, ma non in modo uniforme
- Il punto pratico
Il metodo di tracciamento silenzioso che le persone sottovalutano
La maggior parte delle persone capisce abbastanza bene i cookie: un sito memorizza un piccolo identificatore, il browser lo rimanda indietro e il sito si ricorda di te. Il browser fingerprinting è meno visibile e spesso più inquietante. Non deve memorizzare nulla di evidente sul tuo dispositivo. Invece, raccoglie molti piccoli dettagli sul tuo browser, dispositivo, sistema operativo, impostazioni e comportamento, poi li combina in un profilo che può essere abbastanza distintivo da riconoscerti in seguito.
Di solito nessun singolo segnale è allarmante. La dimensione del tuo schermo non è segreta. La versione del tuo browser non è segreta. La tua lingua preferita non è segreta. Il problema è la combinazione. Un browser che esegue una versione specifica, su uno specifico OS, con una particolare GPU, fuso orario, set di font, estensioni, comportamento di rendering del canvas e caratteristiche dell’output audio può risultare sorprendentemente unico.
Il fingerprinting è importante perché aggira i controlli su cui gli utenti si aspettano di poter contare. Puoi cancellare i cookie, rifiutare il consenso al tracciamento, navigare in modalità privata e comunque far trapelare abbastanza caratteristiche da essere correlato tra una visita e l’altra. Questo non significa che ogni sito web faccia fingerprinting, né che il fingerprinting sia sempre accurato. Significa però che il lavoro sulla privacy non può fermarsi ai banner dei cookie.
Se stai già rivedendo il tuo stack di tracciamento dopo le recenti modifiche ai cookie, questo è il livello successivo naturale. La nostra guida su cosa è cambiato per i cookie nel 2026 copre il lato del consenso e dei cookie di terze parti; il fingerprinting è la parte che spesso resta fuori da questi modelli mentali familiari.
Cosa raccoglie il browser fingerprinting
Uno script di fingerprinting prova a rispondere a una domanda semplice: "Questo browser assomiglia a uno che abbiamo già visto?" Per rispondere, lo script può raccogliere segnali come:
- Nome del browser, versione, user agent e piattaforma
- Sistema operativo e classe del dispositivo
- Dimensione dello schermo, dimensione del viewport, rapporto dei pixel e profondità colore
- Fuso orario, locale, lingue preferite e formattazione delle date
- Font installati o comportamento di rendering dei font
- Dispositivi multimediali disponibili e capacità di input
- Renderer WebGL, dettagli della GPU e comportamento grafico
- Output del rendering Canvas
- Output dell’elaborazione audio
- Batteria, memoria, concorrenza della CPU e altri indizi vicini all’hardware
- Supporto touch, comportamento del puntatore e sensori di movimento
- Effetti collaterali delle estensioni, se rilevabili
- Caratteristiche di rete e TLS in alcuni ambienti
I browser moderni hanno ridotto l’accesso ad alcune di queste superfici, e diverse API ora richiedono permessi o restituiscono valori meno precisi. Ma resta comunque abbastanza superficie disponibile, perché il web ha davvero bisogno di informazioni sul dispositivo per funzionare. I layout responsive hanno bisogno delle dimensioni dello schermo. Le app video hanno bisogno delle capacità multimediali. I giochi e le interfacce 3D hanno bisogno delle API grafiche. Accessibilità e internazionalizzazione dipendono da dettagli di lingua, input e rendering.
Il problema di privacy è che informazioni utili per la compatibilità possono diventare anche informazioni di tracciamento.
Perché il canvas fingerprinting è diventato l’esempio famoso
Il canvas fingerprinting è una delle tecniche più note perché sembra quasi assurda. Uno script chiede al browser di disegnare testo o forme in un elemento HTML canvas, poi rilegge i pixel renderizzati. Piccole differenze in sistema operativo, driver grafici, anti-aliasing, font e accelerazione hardware possono produrre output leggermente diversi.
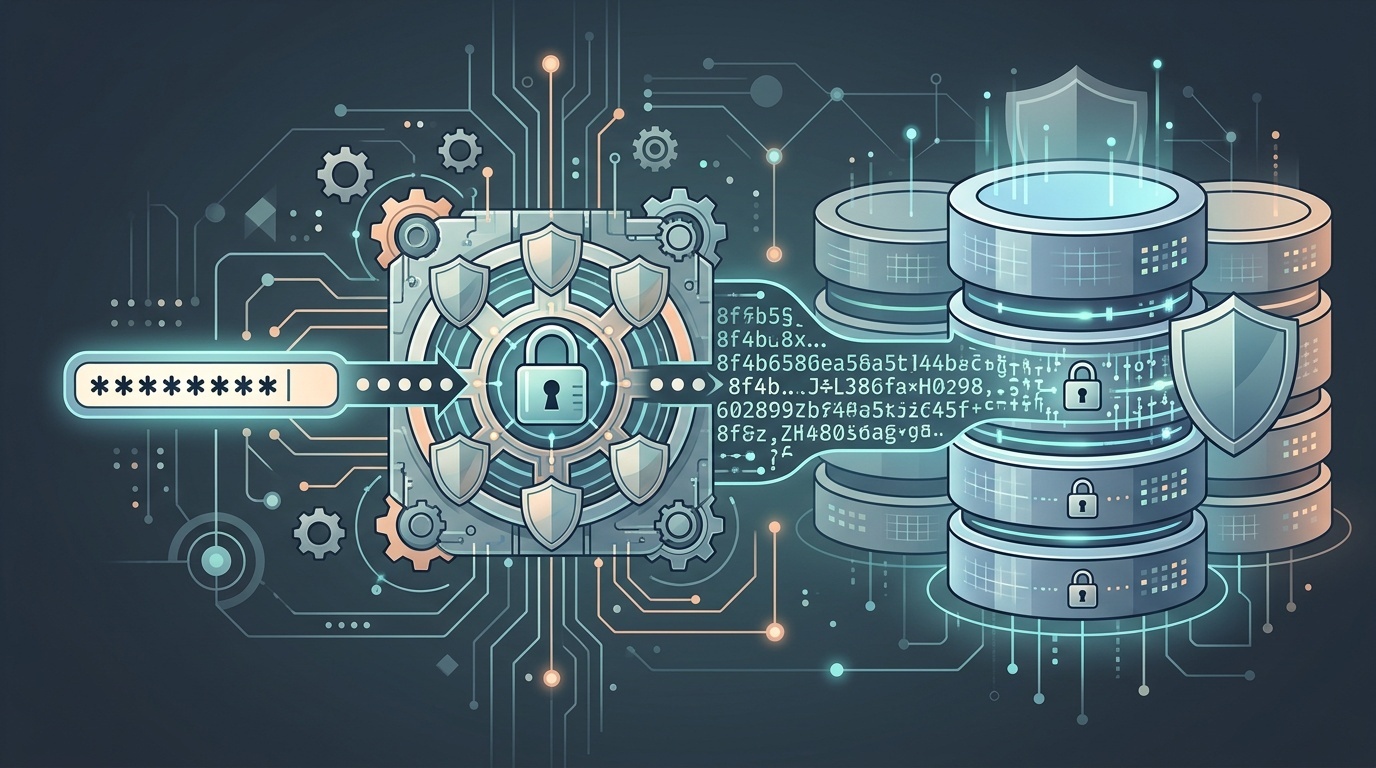
Allo script non interessa l’immagine in sé. Gli interessa l’hash risultante. Se il tuo browser disegna l’immagine di test in un modo che corrisponde a una visita precedente, quello diventa un altro indizio.
Canvas non è magia. Da solo, raramente basta per identificare una persona in modo affidabile. Ma combinato con WebGL, audio, caratteristiche dello schermo, locale e altri segnali, può rafforzare un profilo.
Questo è lo schema in tutto il fingerprinting: segnali di basso valore diventano di alto valore quando vengono aggregati.
Come viene costruita un’impronta digitale
Un flusso tipico di fingerprinting si presenta così:
- Una pagina carica uno script di prima parte o di terze parti.
- Lo script interroga le API del browser e raccoglie dati passivi della richiesta.
- Normalizza i valori in un profilo strutturato.
- Esegue l’hash o memorizza quel profilo.
- In una visita successiva, confronta il nuovo profilo con i profili precedenti.
- Se la corrispondenza è abbastanza vicina, tratta il visitatore come lo stesso browser o dispositivo.
Il passaggio di matching è importante. Le impronte reali cambiano. Aggiorni il browser. Colleghi un monitor. Viaggi in un altro fuso orario. Installi un’estensione. Un sistema di tracciamento quindi funziona in modo probabilistico, non perfetto. Può assegnare punteggi di confidenza invece di identità esatte.
Questa imperfezione viene talvolta usata per liquidare il rischio. Non dovrebbe esserlo. La maggior parte dei sistemi di tracciamento non ha bisogno di certezza da tribunale. Per pubblicità, scoring antifrode, arricchimento analytics o applicazione di paywall, una supposizione ad alta confidenza può bastare.
Usi legittimi e usi abusivi
Il fingerprinting non è sempre malevolo. Esistono usi difendibili, soprattutto nella sicurezza:
- Rilevare abuso automatizzato e credential stuffing
- Individuare tentativi di accesso sospetti
- Ridurre le frodi nei pagamenti
- Prevenire invii ripetuti di spam
- Applicare limiti di frequenza senza basarsi solo sugli indirizzi IP
I problemi iniziano quando il fingerprinting viene usato per tracciamento comportamentale opaco, soprattutto tra siti non correlati, senza consenso significativo o comprensione da parte dell’utente. Una cosa è usare segnali del dispositivo per sottoporre a verifica un accesso sospetto. Un’altra è ricostruire silenziosamente la cronologia di navigazione di un utente dopo che ha rifiutato i cookie di tracciamento.
Per i proprietari di siti web, la domanda pratica non è "Possiamo fare fingerprinting?" È "Quale problema stiamo risolvendo, ed è proporzionato?" Se il tuo modulo di contatto è sommerso dallo spam, per esempio, dovresti prima sistemare gli strati più banali: validazione, rate limiting, honeypot, moderazione e monitoraggio degli abusi. Abbiamo un articolo separato su perché i moduli di contatto diventano responsabilità di spam, e la maggior parte di quelle mitigazioni è meno invasiva del fingerprinting di ogni visitatore.
Perché gli utenti dovrebbero preoccuparsi
Il fingerprinting indebolisce la scelta dell’utente. Un banner dei cookie è imperfetto, ma almeno espone l’idea che sia in corso un tracciamento. Il fingerprinting è più difficile da vedere, più difficile da cancellare e più difficile da spiegare.
Crea anche uno squilibrio di potere. Il sito o lo script di terze parti può osservare e classificare il visitatore, mentre il visitatore raramente ha un modo semplice per ispezionare, correggere o eliminare il profilo risultante.
Il rischio è maggiore quando le impronte sono combinate con altri identificatori. Un’impronta collegata a un indirizzo email, un account di accesso, un clic pubblicitario, un record CRM o una cronologia degli acquisti diventa molto più sensibile. Anche se l’impronta nasce come pseudonima, può diventare dato personale quando viene connessa a una persona.
Per i team che operano nell’ambito di leggi sulla privacy come il GDPR o le regole ePrivacy, questa distinzione conta. Le autorità di regolamentazione hanno ripetutamente trattato gli identificatori dei dispositivi e tecniche di tracciamento simili come rilevanti per la privacy. Se usi il fingerprinting per qualcosa che vada oltre la sicurezza strettamente necessaria, dovresti presumere che richieda una seria revisione legale e del consenso.
Cosa possono fare gli utenti contro il fingerprinting
Non esiste una soluzione perfetta per il consumatore. Anzi, una personalizzazione aggressiva può renderti più unico. Installare dieci estensioni per la privacy, modificare flag del browser rari e usare font insoliti può ridurre alcuni tracciamenti aumentando al contempo la distintività.
Tuttavia, alcune abitudini aiutano:
- Usa un browser mainstream attento alla privacy con resistenza al fingerprinting integrata.
- Mantieni il browser aggiornato.
- Blocca gli script di terze parti dove praticabile.
- Evita di installare estensioni non necessarie.
- Usa profili browser separati per contesti diversi, come lavoro, navigazione personale e test.
- Sii prudente con i siti che richiedono permessi ampi senza una ragione chiara.
- Preferisci servizi che elaborano dati sensibili localmente quando possibile.
Quest’ultimo punto è più ampio del fingerprinting. L’elaborazione lato client può ridurre l’esposizione non necessaria dei dati quando è implementata onestamente. Per esempio, abbiamo scritto del perché elaborare le immagini nel browser è un vantaggio per la privacy: lo stesso principio si applica ogni volta che un’attività può essere completata senza caricare dati grezzi dell’utente su un server.
Le modalità di navigazione privata aiutano con archiviazione locale, cookie e cronologia sul tuo dispositivo. Non rendono il tuo browser indistinguibile. Le VPN nascondono il tuo indirizzo IP al sito di destinazione, ma non rimuovono i segnali a livello di browser. Entrambe possono essere utili; nessuna delle due è una risposta completa.
Cosa dovrebbero fare i team dei siti web
Se costruisci o gestisci siti web, il fingerprinting dovrebbe essere trattato come una questione di privacy by design, non come un growth hack.
Inizia con un inventario. Guarda i tuoi script di analytics, annunci, prevenzione delle frodi, A/B testing, gestione del consenso, chat, heatmap e assistenza clienti. Il JavaScript di terze parti porta spesso con sé raccolte di dati che non hai progettato esplicitamente. Se non sai cosa fanno gli script in produzione, ispeziona richieste, header e comportamento degli script. Il nostro articolo su debug di redirect e header HTTP in produzione riguarda una classe diversa di problemi, ma si applica la stessa disciplina: verifica cosa accade davvero, non cosa afferma la dashboard.
Poi poni quattro domande:
- Stiamo raccogliendo segnali del dispositivo o del browser che possono identificare o distinguere un visitatore?
- Lo scopo è critico per la sicurezza, legato agli analytics, legato alla pubblicità o semplicemente comodo?
- Gli utenti hanno un avviso chiaro e una scelta reale dove richiesto?
- Possiamo risolvere lo stesso problema con dati meno invasivi?
Per molti team, la risposta migliore è la minimizzazione. Usa il rate limiting lato server prima del device fingerprinting. Usa analytics aggregati prima del tracciamento a livello utente. Usa periodi di conservazione brevi. Separa i segnali di sicurezza dai profili di marketing. Evita di condividere identificatori grezzi con i fornitori a meno che non ci sia una ragione forte e un contratto solido.
Sii anche onesto nella documentazione. Un’informativa privacy che dice "usiamo cookie" ma omette un tracciamento equivalente tramite segnali del browser non è davvero trasparente. Agli utenti non importa se l’identificatore vive in un cookie, nello storage locale, in un profilo lato server o in un’impronta probabilistica. A loro importa se vengono tracciati.
Le difese dei browser stanno migliorando, ma non in modo uniforme
I fornitori di browser hanno adottato approcci diversi. Alcuni riducono l’entropia facendo apparire molti utenti più simili tra loro. Alcuni limitano le API ad alto rischio. Alcuni partizionano storage e stato di rete per sito. Alcuni aggiungono prompt di autorizzazione o bloccano script di tracciamento noti.
Queste difese aiutano, ma sono vincolate dalla compatibilità. Rompi troppe API e il web smette di funzionare. Lascia esposti troppi dettagli e il tracciamento resta facile. Questa è la tensione centrale: il browser deve rivelare abbastanza informazioni perché i siti possano adattarsi, ma non così tante da rendere ogni visitatore riconoscibile in modo unico.
La migliore postura di privacy è stratificata. I browser dovrebbero ridurre la superficie fingerprintable. Gli utenti dovrebbero evitare unicità non necessarie. Gli sviluppatori dovrebbero raccogliere meno. Le autorità dovrebbero trattare il tracciamento opaco come tracciamento, indipendentemente dal meccanismo tecnico.
Il punto pratico
Il browser fingerprinting non è un attacco fantascientifico. È una normale tecnica di tracciamento web costruita a partire da funzioni ordinarie del browser. Il suo potere deriva dall’aggregazione, non da un singolo segnale segreto.
Dovresti preoccupartene perché può aggirare i controlli di privacy che gli utenti riconoscono, perché è spesso eseguito da script di terze parti e perché trasforma dettagli di compatibilità in indizi di identità. La risposta giusta non è il panico. È la moderazione.
Per gli utenti, scegli configurazioni del browser comuni e ben mantenute e sii scettico verso permessi non necessari. Per i team, verifica i tuoi script, documenta gli scopi, minimizza la raccolta e tieni i casi d’uso di sicurezza separati dalle ambizioni di marketing. Il fingerprinting può essere tecnicamente ingegnoso, ma il design rispettoso della privacy è di solito più semplice: raccogli meno, conserva meno e spiega di più.
Domande frequenti
Il browser fingerprinting è la stessa cosa dei cookie?
Posso bloccare completamente il browser fingerprinting?
Il canvas fingerprinting è pericoloso da solo?
Il fingerprinting è legale?
I siti web dovrebbero usare il fingerprinting per la prevenzione delle frodi?
Fonti e letture ulteriori