Paano gumagana ang browser fingerprinting at bakit dapat mo itong pagtuunan ng pansin
Hindi cookies ang buong kuwento ng tracking. Maaaring maglantad ang iyong browser ng sapat na maliliit na signal para makilala ka kahit hindi ka kailanman nagla-log in.
Talaan ng nilalaman
- Ang tahimik na paraan ng tracking na madalas maliitin ng mga tao
- Ano ang kinokolekta ng browser fingerprinting
- Bakit naging kilalang halimbawa ang canvas fingerprinting
- Paano binubuo ang isang fingerprint
- Mga lehitimong gamit at mapang-abusong gamit
- Bakit dapat itong pagtuunan ng pansin ng mga user
- Ano ang magagawa ng mga user tungkol sa fingerprinting
- Ano ang dapat gawin ng mga website team
- Umiigting ang browser defenses, ngunit hindi pantay-pantay
- Ang praktikal na bottom line
Ang tahimik na paraan ng tracking na madalas maliitin ng mga tao
Karamihan sa mga tao ay may sapat na pagkaunawa sa cookies: nag-iimbak ang isang site ng maliit na identifier, ibinabalik ito ng browser, at natatandaan ka ng site. Mas hindi nakikita ang browser fingerprinting at madalas mas nakababahala. Hindi nito kailangang mag-imbak ng anumang lantad sa iyong device. Sa halip, nangongolekta ito ng maraming maliliit na detalye tungkol sa iyong browser, device, operating system, settings, at pag-uugali, pagkatapos ay pinagsasama ang mga ito sa isang profile na maaaring sapat na natatangi upang makilala ka sa susunod.
Karaniwang walang isang signal na nakaaalarma nang mag-isa. Hindi lihim ang laki ng iyong screen. Hindi lihim ang bersyon ng iyong browser. Hindi lihim ang mas gusto mong wika. Ang problema ay ang kombinasyon. Ang isang browser na tumatakbo sa partikular na bersyon, sa partikular na OS, na may partikular na GPU, time zone, set ng font, extensions, asal ng canvas rendering, at katangian ng audio output ay maaaring magmukhang nakakagulat na natatangi.
Mahalaga ang fingerprinting dahil nalalampasan nito ang mga kontrol na inaasahan ng mga user na makatutulong sa kanila. Maaari mong i-clear ang cookies, tanggihan ang tracking consent, mag-browse sa private mode, at maglabas pa rin ng sapat na katangian upang maiugnay sa iba’t ibang pagbisita. Hindi ibig sabihin nito na bawat website ay nagfa-fingerprint sa iyo, o na laging tumpak ang fingerprinting. Ibig sabihin nito ay hindi maaaring huminto ang privacy work sa cookie banners.
Kung sinusuri mo na ang iyong tracking stack matapos ang mga kamakailang pagbabago sa cookie, ito ang natural na susunod na layer. Sinasaklaw ng aming gabay sa kung ano ang nagbago para sa cookies noong 2026 ang panig ng consent at third-party cookie; ang fingerprinting ang bahaging madalas nasa labas ng mga pamilyar na mental model na iyon.
Ano ang kinokolekta ng browser fingerprinting
Sinusubukan ng isang fingerprinting script na sagutin ang isang simpleng tanong: "Mukha bang browser na nakita na natin dati ang browser na ito?" Para sagutin iyon, maaaring mangolekta ang script ng mga signal tulad ng:
- Pangalan ng browser, bersyon, user agent, at platform
- Operating system at klase ng device
- Laki ng screen, laki ng viewport, pixel ratio, at color depth
- Time zone, locale, mga ginustong wika, at pag-format ng petsa
- Mga naka-install na font o asal ng font rendering
- Mga available na media device at input capability
- WebGL renderer, mga detalye ng GPU, at asal ng graphics
- Output ng canvas rendering
- Output ng audio processing
- Battery, memory, CPU concurrency, at iba pang pahiwatig na kaugnay ng hardware
- Touch support, asal ng pointer, at motion sensors
- Mga side effect ng extension, kung matutukoy
- Mga katangian ng network at TLS sa ilang environment
Binawasan na ng mga modernong browser ang access sa ilan sa mga surface na ito, at ilang API ngayon ang nangangailangan ng pahintulot o nagbabalik ng hindi gaanong eksaktong value. Ngunit may sapat pa ring surface area dahil tunay na kailangan ng web ang impormasyon tungkol sa device upang gumana. Kailangan ng responsive layouts ang sukat ng screen. Kailangan ng video apps ang media capabilities. Kailangan ng games at 3D interfaces ang graphics APIs. Umaasa ang accessibility at internationalization sa mga detalye ng wika, input, at rendering.
Ang problema sa privacy ay ang kapaki-pakinabang na compatibility information ay maaari ring maging tracking information.
Bakit naging kilalang halimbawa ang canvas fingerprinting
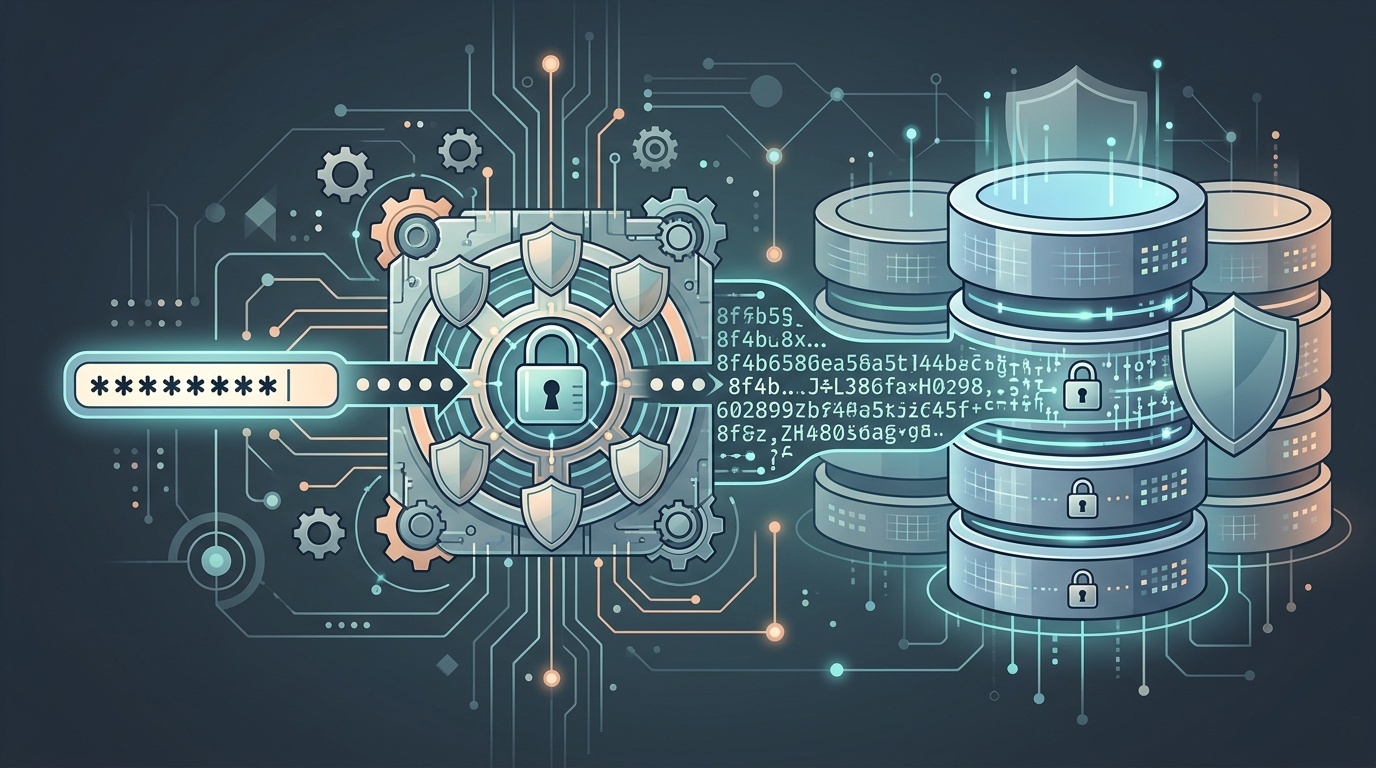
Ang canvas fingerprinting ay isa sa mga pinakakilalang technique dahil halos nakapagtataka ito. Hinihiling ng isang script sa browser na gumuhit ng text o shapes sa isang HTML canvas element, pagkatapos ay binabasa pabalik ang rendered pixels. Ang maliliit na pagkakaiba sa operating system, graphics drivers, anti-aliasing, fonts, at hardware acceleration ay maaaring magbunga ng bahagyang magkaibang output.
Hindi mahalaga sa script ang mismong image. Ang mahalaga dito ay ang nagreresultang hash. Kung iginuhit ng iyong browser ang test image sa paraang tumutugma sa nakaraang pagbisita, nagiging isa pa itong palatandaan.
Hindi magic ang canvas. Mag-isa, bihira itong sapat upang mapagkakatiwalaang makilala ang isang tao. Ngunit kapag isinama sa WebGL, audio, mga katangian ng screen, locale, at iba pang signal, maaari nitong palakasin ang isang profile.
Ito ang pattern sa buong fingerprinting: ang mababang-value na mga signal ay nagiging mataas ang value kapag pinagsama-sama.
Paano binubuo ang isang fingerprint
Ganito ang karaniwang daloy ng fingerprinting:
- Naglo-load ang isang page ng first-party o third-party script.
- Tinanong ng script ang browser APIs at nangongolekta ng passive request data.
- Inaayos nito ang mga value sa isang structured profile.
- Iniha-hash o iniimbak nito ang profile na iyon.
- Sa susunod na pagbisita, ikinukumpara nito ang bagong profile sa mga naunang profile.
- Kung sapat na malapit ang tugma, itinuturing nitong parehong browser o device ang bisita.
Mahalaga ang matching step. Nagbabago ang tunay na fingerprints. Ina-update mo ang iyong browser. Nagsasaksak ka ng monitor. Naglalakbay ka sa ibang time zone. Nag-i-install ka ng extension. Kaya ang isang tracking system ay gumagana nang probabilistic, hindi perpekto. Maaari itong magtalaga ng confidence scores sa halip na eksaktong identities.
Ginagamit minsan ang di-kasakdalang iyon upang maliitin ang panganib. Hindi dapat. Karamihan sa tracking systems ay hindi nangangailangan ng katiyakang panghukuman. Para sa advertising, fraud scoring, analytics enrichment, o paywall enforcement, maaaring sapat na ang isang high-confidence guess.
Mga lehitimong gamit at mapang-abusong gamit
Hindi laging malicious ang fingerprinting. May mga paggamit na maipagtatanggol, lalo na sa security:
- Pagtukoy sa automated abuse at credential stuffing
- Pagkilala sa kahina-hinalang login attempts
- Pagbawas ng payment fraud
- Pagpigil sa paulit-ulit na spam submissions
- Pagpapatupad ng rate limits nang hindi umaasa lamang sa IP addresses
Nagsisimula ang problema kapag ginagamit ang fingerprinting para sa malabong behavioral tracking, lalo na sa magkakahiwalay na site, nang walang makabuluhang consent o pagkaunawa ng user. Ibang usapan ang paggamit ng device signals upang hamunin ang isang kahina-hinalang login. Iba rin ang tahimik na muling pagbuo ng browsing history ng user matapos nilang tanggihan ang tracking cookies.
Para sa mga may-ari ng website, ang praktikal na tanong ay hindi "Maaari ba tayong mag-fingerprint?" Kundi "Anong problema ang nilulutas natin, at proporsyonal ba ito?" Kung nalulunod sa spam ang iyong contact form, halimbawa, dapat mo munang ayusin ang mga ordinaryong layer: validation, rate limiting, honeypots, moderation, at abuse monitoring. May hiwalay kaming artikulo tungkol sa bakit nagiging spam liabilities ang contact forms, at karamihan sa mga mitigation na iyon ay hindi gaanong invasive kaysa sa pag-fingerprint sa bawat bisita.
Bakit dapat itong pagtuunan ng pansin ng mga user
Pinahihina ng fingerprinting ang pagpili ng user. Hindi perpekto ang cookie banner, ngunit kahit papaano ay inilalantad nito ang ideya na may tracking na nangyayari. Mas mahirap makita ang fingerprinting, mas mahirap i-clear, at mas mahirap ipaliwanag.
Lumilikha rin ito ng power imbalance. Nakapag-oobserba at nakapag-uuri ang site o third-party script sa bisita, habang bihirang magkaroon ang bisita ng simpleng paraan upang siyasatin, itama, o burahin ang nagreresultang profile.
Mas mataas ang panganib kapag pinagsama ang fingerprints sa iba pang identifiers. Ang fingerprint na naka-link sa email address, login account, ad click, CRM record, o purchase history ay nagiging mas sensitibo. Kahit nagsisimula ang fingerprint bilang pseudonymous, maaari itong maging personal data kapag ikinonekta sa isang tao.
Para sa mga team na gumagana sa ilalim ng privacy laws tulad ng GDPR o ePrivacy rules, mahalaga ang pagkakaibang ito. Paulit-ulit nang itinuring ng regulators ang device identifiers at katulad na tracking techniques bilang may kaugnayan sa privacy. Kung gumagamit ka ng fingerprinting para sa anumang higit pa sa mahigpit na kinakailangang security, dapat mong ipagpalagay na kailangan nito ng seryosong legal at consent review.
Ano ang magagawa ng mga user tungkol sa fingerprinting
Walang perpektong consumer fix. Sa katunayan, maaaring lalo kang maging natatangi dahil sa agresibong customization. Ang pag-install ng sampung privacy extensions, pagbabago ng bihirang browser flags, at paggamit ng hindi karaniwang fonts ay maaaring magpababa ng ilang tracking habang pinapataas ang pagiging natatangi.
Gayunpaman, may ilang gawi na nakatutulong:
- Gumamit ng mainstream na privacy-conscious browser na may built-in na fingerprinting resistance.
- Panatilihing updated ang browser.
- I-block ang third-party scripts kung praktikal.
- Iwasang mag-install ng hindi kinakailangang extensions.
- Gumamit ng hiwalay na browser profiles para sa iba’t ibang context, tulad ng trabaho, personal browsing, at testing.
- Mag-ingat sa mga site na humihingi ng malawak na permissions nang walang malinaw na dahilan.
- Piliin ang mga serbisyong nagpo-process ng sensitibong data nang lokal kapag maaari.
Mas malawak kaysa fingerprinting ang huling puntong iyon. Maaaring bawasan ng client-side processing ang hindi kinakailangang data exposure kapag tapat itong ipinatupad. Halimbawa, naisulat na namin kung bakit privacy win ang pag-process ng images sa browser: ang parehong prinsipyo ay nalalapat tuwing maaaring matapos ang isang gawain nang hindi nag-a-upload ng raw user data sa server.
Nakakatulong ang private browsing modes sa local storage, cookies, at history sa iyong device. Hindi nito ginagawang hindi makilala ang iyong browser kumpara sa iba. Itinatago ng VPNs ang iyong IP address mula sa destination site, ngunit hindi nito inaalis ang browser-level signals. Kapwa maaaring maging kapaki-pakinabang; wala sa dalawa ang kumpletong sagot.
Ano ang dapat gawin ng mga website team
Kung bumubuo o namamahala ka ng websites, dapat ituring ang fingerprinting bilang privacy design issue, hindi growth hack.
Magsimula sa inventory. Tingnan ang iyong analytics, ads, fraud prevention, A/B testing, consent management, chat, heatmap, at customer support scripts. Madalas na may dalang data collection ang third-party JavaScript na hindi mo tahasang idinisenyo. Kung hindi mo alam kung ano ang ginagawa ng scripts sa production, siyasatin ang requests, headers, at script behavior. Ang aming artikulo tungkol sa pag-debug ng redirects at HTTP headers sa production ay tungkol sa ibang uri ng problema, ngunit nalalapat ang parehong disiplina: beripikahin kung ano talaga ang nangyayari, hindi kung ano ang sinasabi ng dashboard.
Pagkatapos ay magtanong ng apat na bagay:
- Nangongolekta ba tayo ng device o browser signals na maaaring makakilala o makapagbukod ng isang bisita?
- Security-critical ba, analytics-related, advertising-related, o simpleng convenient lamang ang layunin?
- May malinaw bang notice at tunay na pagpili ang mga user kung saan kinakailangan?
- Malulutas ba natin ang parehong problema gamit ang mas hindi invasive na data?
Para sa maraming team, minimization ang pinakamainam na sagot. Gumamit ng server-side rate limiting bago ang device fingerprinting. Gumamit ng aggregate analytics bago ang user-level tracking. Gumamit ng maiikling retention period. Ihiwalay ang security signals mula sa marketing profiles. Iwasang magbahagi ng raw identifiers sa vendors maliban kung may matibay na dahilan at matibay na kontrata.
Maging tapat din sa iyong documentation. Ang privacy notice na nagsasabing "gumagamit kami ng cookies" ngunit hindi binabanggit ang katumbas na tracking sa pamamagitan ng browser signals ay hindi tunay na transparent. Walang pakialam ang mga user kung nasa cookie, local storage, server-side profile, o probabilistic fingerprint nakatira ang identifier. Ang mahalaga sa kanila ay kung sila ay tina-track.
Umiigting ang browser defenses, ngunit hindi pantay-pantay
Iba-iba ang naging lapit ng browser vendors. May ilan na nagbabawas ng entropy sa pamamagitan ng pagpapamukha sa maraming user na mas magkakatulad. May ilan na naglilimita sa high-risk APIs. May ilan na naghahati ng storage at network state ayon sa site. May ilan na nagdaragdag ng permission prompts o nagba-block ng kilalang tracking scripts.
Nakakatulong ang mga defense na ito, ngunit nalilimitahan sila ng compatibility. Kapag masyadong maraming API ang nasira, hihinto sa paggana ang web. Kapag masyadong maraming detalye ang naiwan na exposed, mananatiling madali ang tracking. Ito ang sentral na tensyon: kailangang maglantad ang browser ng sapat na impormasyon para makapag-adapt ang sites, ngunit hindi sobra na ang bawat bisita ay nagiging natatanging makikilala.
Layered ang pinakamainam na privacy posture. Dapat bawasan ng browsers ang fingerprintable surface area. Dapat iwasan ng users ang hindi kinakailangang uniqueness. Dapat mas kaunti ang kolektahin ng developers. Dapat ituring ng regulators ang malabong tracking bilang tracking, anuman ang teknikal na mekanismo.
Ang praktikal na bottom line
Hindi sci-fi attack ang browser fingerprinting. Isa itong normal na web tracking technique na binuo mula sa ordinaryong browser features. Ang lakas nito ay nagmumula sa aggregation, hindi sa anumang iisang secret signal.
Dapat mo itong pagtuunan ng pansin dahil maaari nitong malampasan ang privacy controls na kinikilala ng users, dahil madalas itong isinasagawa ng third-party scripts, at dahil ginagawa nitong identity clues ang compatibility details. Hindi panic ang tamang tugon. Restraint ito.
Para sa users, pumili ng boring at well-maintained na browser setups at maging mapanuri sa hindi kinakailangang permissions. Para sa teams, i-audit ang iyong scripts, idokumento ang iyong purposes, bawasan ang collection, at panatilihing hiwalay ang security use cases mula sa marketing ambition. Maaaring technically clever ang fingerprinting, ngunit karaniwang mas simple ang privacy-respecting design: mangolekta ng mas kaunti, mag-retain ng mas kaunti, at magpaliwanag nang higit pa.
Mga madalas itanong
Pareho ba ang browser fingerprinting at cookies?
Maaari ko bang ganap na ihinto ang browser fingerprinting?
Mapanganib ba ang canvas fingerprinting nang mag-isa?
Legal ba ang fingerprinting?
Dapat bang gumamit ang websites ng fingerprinting para sa fraud prevention?
Mga mapagkukunan at karagdagang pagbabasa