ব্রাউজার ফিঙ্গারপ্রিন্টিং কীভাবে কাজ করে এবং কেন এটি আপনার গুরুত্ব দেওয়া উচিত
Cookies ট্র্যাকিংয়ের পুরো গল্প নয়। আপনি কখনও লগ ইন না করলেও আপনার ব্রাউজার যথেষ্ট ছোট ছোট সংকেত প্রকাশ করতে পারে, যা আপনাকে শনাক্তযোগ্য করে তোলে।
সুচিপত্র
- মানুষ যে নীরব ট্র্যাকিং পদ্ধতিকে কম গুরুত্ব দেয়
- ব্রাউজার ফিঙ্গারপ্রিন্টিং কী সংগ্রহ করে
- কেন canvas fingerprinting বিখ্যাত উদাহরণ হয়ে উঠেছে
- একটি fingerprint কীভাবে তৈরি হয়
- বৈধ ব্যবহার এবং অপব্যবহার
- কেন ব্যবহারকারীদের গুরুত্ব দেওয়া উচিত
- ব্যবহারকারীরা fingerprinting সম্পর্কে কী করতে পারেন
- Website teams-এর কী করা উচিত
- Browser defenses উন্নত হচ্ছে, কিন্তু সমানভাবে নয়
- ব্যবহারিক মূল কথা
মানুষ যে নীরব ট্র্যাকিং পদ্ধতিকে কম গুরুত্ব দেয়
বেশিরভাগ মানুষ cookies সম্পর্কে মোটামুটি বোঝেন: একটি সাইট একটি ছোট শনাক্তকারী সংরক্ষণ করে, ব্রাউজার সেটি আবার পাঠায়, এবং সাইট আপনাকে মনে রাখে। ব্রাউজার ফিঙ্গারপ্রিন্টিং কম দৃশ্যমান এবং প্রায়ই বেশি অস্বস্তিকর। এটি আপনার ডিভাইসে স্পষ্টভাবে কিছু সংরক্ষণ করার প্রয়োজন হয় না। বরং এটি আপনার ব্রাউজার, ডিভাইস, অপারেটিং সিস্টেম, সেটিংস এবং আচরণ সম্পর্কে অনেক ছোট ছোট তথ্য সংগ্রহ করে, তারপর সেগুলো একত্র করে এমন একটি প্রোফাইল তৈরি করে, যা পরে আপনাকে চিনতে যথেষ্ট স্বতন্ত্র হতে পারে।
একটি একক সংকেত সাধারণত উদ্বেগজনক নয়। আপনার স্ক্রিনের আকার গোপন নয়। আপনার ব্রাউজার সংস্করণ গোপন নয়। আপনার পছন্দের ভাষা গোপন নয়। সমস্যা হলো সমন্বয়টি। নির্দিষ্ট একটি সংস্করণে চলা একটি ব্রাউজার, নির্দিষ্ট OS-এ, নির্দিষ্ট GPU, সময় অঞ্চল, ফন্ট সেট, extensions, canvas rendering আচরণ এবং audio output বৈশিষ্ট্যসহ আশ্চর্যজনকভাবে অনন্য দেখাতে পারে।
ফিঙ্গারপ্রিন্টিং গুরুত্বপূর্ণ, কারণ এটি ব্যবহারকারীরা যেসব নিয়ন্ত্রণকে সহায়ক বলে ধরে নেন, সেগুলোর পাশ কাটিয়ে কাজ করে। আপনি cookies মুছে ফেলতে পারেন, tracking consent প্রত্যাখ্যান করতে পারেন, private mode-এ ব্রাউজ করতে পারেন, তবুও ভিজিটগুলোর মধ্যে সম্পর্ক স্থাপনের জন্য যথেষ্ট বৈশিষ্ট্য ফাঁস হতে পারে। এর অর্থ এই নয় যে প্রতিটি ওয়েবসাইট আপনাকে ফিঙ্গারপ্রিন্ট করছে, বা ফিঙ্গারপ্রিন্টিং সবসময় সঠিক। এর অর্থ হলো privacy কাজ cookie banners-এ থেমে থাকতে পারে না।
সাম্প্রতিক cookie পরিবর্তনের পর আপনি যদি ইতিমধ্যে আপনার tracking stack পর্যালোচনা করেন, তাহলে এটি স্বাভাবিক পরবর্তী স্তর। ২০২৬ সালে cookies-এর জন্য কী বদলেছে বিষয়ে আমাদের গাইড consent এবং third-party cookie দিকটি আলোচনা করে; ফিঙ্গারপ্রিন্টিং হলো সেই অংশ, যা প্রায়ই পরিচিত মানসিক মডেলের বাইরে থাকে।
ব্রাউজার ফিঙ্গারপ্রিন্টিং কী সংগ্রহ করে
একটি ফিঙ্গারপ্রিন্টিং script একটি সহজ প্রশ্নের উত্তর খোঁজে: "এই ব্রাউজারটি কি এমন একটির মতো দেখাচ্ছে, যা আমরা আগে দেখেছি?" এর উত্তর দিতে, script এমন সংকেত সংগ্রহ করতে পারে যেমন:
- ব্রাউজারের নাম, সংস্করণ, user agent এবং platform
- অপারেটিং সিস্টেম এবং ডিভাইস শ্রেণি
- স্ক্রিনের আকার, viewport size, pixel ratio এবং color depth
- সময় অঞ্চল, locale, পছন্দের ভাষা এবং date formatting
- ইনস্টল করা fonts বা font rendering আচরণ
- উপলব্ধ media devices এবং input capabilities
- WebGL renderer, GPU details এবং graphics behavior
- Canvas rendering output
- Audio processing output
- Battery, memory, CPU concurrency এবং অন্যান্য hardware-adjacent hints
- Touch support, pointer behavior এবং motion sensors
- Extension side effects, যদি শনাক্তযোগ্য হয়
- কিছু পরিবেশে network এবং TLS characteristics
আধুনিক ব্রাউজারগুলো এই পৃষ্ঠগুলোর কিছুতে প্রবেশাধিকার কমিয়েছে, এবং বেশ কিছু APIs এখন permissions চায় বা কম নির্ভুল মান ফেরত দেয়। কিন্তু যথেষ্ট surface area থেকে গেছে, কারণ ওয়েবের কাজ করার জন্য সত্যিই ডিভাইস তথ্য প্রয়োজন। Responsive layouts-এর স্ক্রিনের মাত্রা দরকার। Video apps-এর media capabilities দরকার। Games এবং 3D interfaces-এর graphics APIs দরকার। Accessibility এবং internationalization ভাষা, input এবং rendering details-এর ওপর নির্ভর করে।
Privacy সমস্যা হলো, দরকারি compatibility information-ও tracking information হয়ে উঠতে পারে।
কেন canvas fingerprinting বিখ্যাত উদাহরণ হয়ে উঠেছে
Canvas fingerprinting সবচেয়ে পরিচিত কৌশলগুলোর একটি, কারণ এটি প্রায় অবাস্তব মনে হয়। একটি script ব্রাউজারকে একটি HTML canvas element-এ text বা shapes আঁকতে বলে, তারপর render করা pixels পড়ে। Operating system, graphics drivers, anti-aliasing, fonts এবং hardware acceleration-এর ক্ষুদ্র পার্থক্য সামান্য ভিন্ন output তৈরি করতে পারে।
Script-টির ছবিটি নিজে নিয়ে আগ্রহ নেই। তার আগ্রহ resulting hash-এ। আপনার ব্রাউজার যদি পরীক্ষার ছবিটি এমনভাবে আঁকে, যা আগের কোনো ভিজিটের সঙ্গে মেলে, তাহলে সেটি আরেকটি সূত্র হয়ে যায়।
Canvas কোনো জাদু নয়। একা এটি সাধারণত কোনো ব্যক্তিকে নির্ভরযোগ্যভাবে শনাক্ত করার জন্য যথেষ্ট নয়। কিন্তু WebGL, audio, screen characteristics, locale এবং অন্যান্য সংকেতের সঙ্গে মিললে এটি একটি profile-কে শক্তিশালী করতে পারে।
ফিঙ্গারপ্রিন্টিংজুড়ে এটাই ধারা: কম-মূল্যের সংকেতগুলো একত্র হলে উচ্চ-মূল্যের হয়ে ওঠে।
একটি fingerprint কীভাবে তৈরি হয়
একটি সাধারণ fingerprinting flow দেখতে এ রকম:
- একটি page first-party বা third-party script load করে।
- Script browser APIs query করে এবং passive request data সংগ্রহ করে।
- এটি values-গুলোকে একটি structured profile-এ normalize করে।
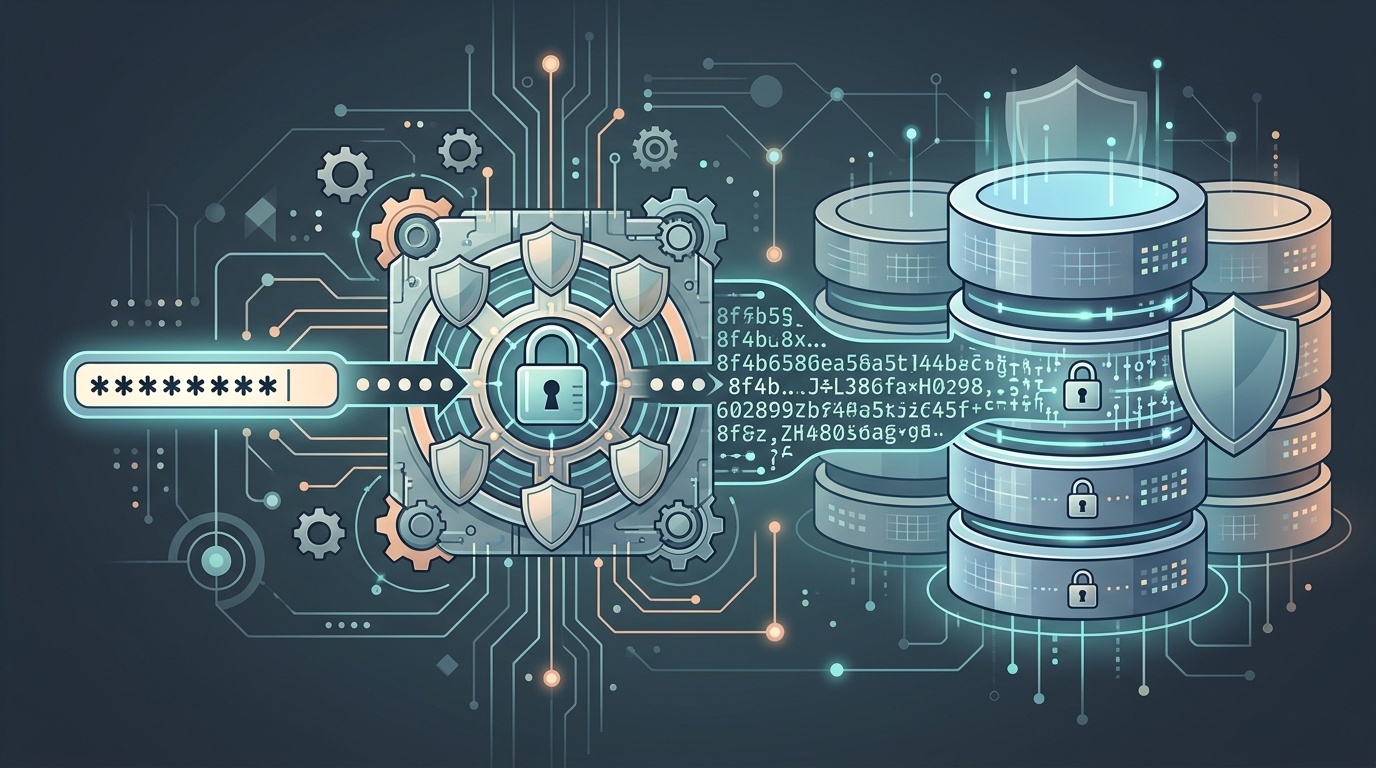
- এটি সেই profile hash করে বা সংরক্ষণ করে।
- পরবর্তী ভিজিটে, এটি নতুন profile-কে আগের profiles-এর সঙ্গে তুলনা করে।
- Match যথেষ্ট কাছাকাছি হলে, এটি visitor-কে একই browser বা device হিসেবে বিবেচনা করে।
Matching ধাপটি গুরুত্বপূর্ণ। বাস্তব fingerprints বদলায়। আপনি আপনার ব্রাউজার update করেন। আপনি একটি monitor সংযুক্ত করেন। আপনি অন্য time zone-এ ভ্রমণ করেন। আপনি একটি extension install করেন। তাই একটি tracking system নিখুঁতভাবে নয়, probabilistically কাজ করে। এটি exact identities-এর বদলে confidence scores দিতে পারে।
এই অসম্পূর্ণতাকে কখনও কখনও ঝুঁকি খারিজ করতে ব্যবহার করা হয়। তা করা উচিত নয়। অধিকাংশ tracking systems-এর আদালত-মানের নিশ্চিততা দরকার হয় না। Advertising, fraud scoring, analytics enrichment বা paywall enforcement-এর জন্য একটি high-confidence অনুমানই যথেষ্ট হতে পারে।
বৈধ ব্যবহার এবং অপব্যবহার
ফিঙ্গারপ্রিন্টিং সবসময় ক্ষতিকর নয়। বিশেষ করে security-তে কিছু প্রতিরক্ষাযোগ্য ব্যবহার আছে:
- Automated abuse এবং credential stuffing শনাক্ত করা
- সন্দেহজনক login attempts চিহ্নিত করা
- Payment fraud কমানো
- বারবার spam submissions প্রতিরোধ করা
- শুধু IP addresses-এর ওপর নির্ভর না করে rate limits প্রয়োগ করা
সমস্যা শুরু হয় যখন ফিঙ্গারপ্রিন্টিং অস্পষ্ট behavioral tracking-এর জন্য ব্যবহৃত হয়, বিশেষ করে সম্পর্কহীন সাইটগুলোর জুড়ে, অর্থবহ consent বা ব্যবহারকারীর বোঝাপড়া ছাড়া। সন্দেহজনক login-এ challenge দেওয়ার জন্য device signals ব্যবহার করা এক বিষয়। ব্যবহারকারী tracking cookies প্রত্যাখ্যান করার পর নীরবে তার browsing history পুনর্গঠন করা অন্য বিষয়।
Website owners-এর জন্য ব্যবহারিক প্রশ্নটি "আমরা কি fingerprint করতে পারি?" নয়। বরং "আমরা কোন সমস্যার সমাধান করছি, এবং এটি কি proportionate?" উদাহরণস্বরূপ, আপনার contact form যদি spam-এ ডুবে থাকে, তাহলে আগে বিরক্তিকর কিন্তু মৌলিক স্তরগুলো ঠিক করা উচিত: validation, rate limiting, honeypots, moderation এবং abuse monitoring। কেন contact forms spam liabilities হয়ে ওঠে বিষয়ে আমাদের আলাদা লেখা আছে, এবং সেসব mitigations-এর বেশিরভাগই প্রতিটি visitor-কে fingerprint করার চেয়ে কম invasive।
কেন ব্যবহারকারীদের গুরুত্ব দেওয়া উচিত
ফিঙ্গারপ্রিন্টিং ব্যবহারকারীর পছন্দকে দুর্বল করে। একটি cookie banner অসম্পূর্ণ, কিন্তু অন্তত এটি tracking হচ্ছে—এই ধারণাটি সামনে আনে। ফিঙ্গারপ্রিন্টিং দেখা কঠিন, মুছে ফেলা কঠিন এবং ব্যাখ্যা করা কঠিন।
এটি একটি power imbalance-ও তৈরি করে। সাইট বা third-party script visitor-কে observe এবং classify করতে পারে, অথচ visitor খুব কমই resulting profile inspect, correct বা delete করার সহজ উপায় পায়।
ঝুঁকি বেশি হয় যখন fingerprints অন্য identifiers-এর সঙ্গে একত্র হয়। কোনো fingerprint যদি email address, login account, ad click, CRM record বা purchase history-এর সঙ্গে যুক্ত হয়, তা অনেক বেশি সংবেদনশীল হয়ে ওঠে। Fingerprint শুরুতে pseudonymous হলেও, কোনো ব্যক্তির সঙ্গে যুক্ত হলে তা personal data হয়ে যেতে পারে।
GDPR বা ePrivacy rules-এর মতো privacy laws-এর অধীনে কাজ করা teams-এর জন্য এই পার্থক্য গুরুত্বপূর্ণ। Regulators বারবার device identifiers এবং অনুরূপ tracking techniques-কে privacy-relevant হিসেবে বিবেচনা করেছেন। আপনি যদি strictly necessary security-এর বাইরে কোনো কিছুর জন্য fingerprinting ব্যবহার করেন, তাহলে ধরে নেওয়া উচিত এটি গুরুতর legal এবং consent review দাবি করে।
ব্যবহারকারীরা fingerprinting সম্পর্কে কী করতে পারেন
নিখুঁত consumer fix নেই। বরং aggressive customization আপনাকে আরও unique করে তুলতে পারে। দশটি privacy extensions install করা, বিরল browser flags বদলানো এবং অস্বাভাবিক fonts ব্যবহার করা কিছু tracking কমাতে পারে, আবার distinctiveness বাড়াতেও পারে।
তবুও, কয়েকটি অভ্যাস সাহায্য করে:
- Built-in fingerprinting resistance-সহ একটি mainstream privacy-conscious browser ব্যবহার করুন।
- ব্রাউজার update রাখুন।
- Practical হলে third-party scripts block করুন।
- অপ্রয়োজনীয় extensions install করা এড়িয়ে চলুন।
- কাজ, personal browsing এবং testing-এর মতো ভিন্ন contexts-এর জন্য আলাদা browser profiles ব্যবহার করুন।
- কোনো স্পষ্ট কারণ ছাড়া broad permissions দাবি করে এমন sites সম্পর্কে সতর্ক থাকুন।
- সম্ভব হলে sensitive data locally process করে এমন services পছন্দ করুন।
শেষ পয়েন্টটি fingerprinting-এর চেয়ে বিস্তৃত। সৎভাবে implement করা হলে client-side processing অপ্রয়োজনীয় data exposure কমাতে পারে। উদাহরণস্বরূপ, browser-এ images process করা কেন privacy win সে বিষয়ে আমরা লিখেছি: raw user data server-এ upload না করে যখনই কোনো task সম্পন্ন করা যায়, একই নীতি প্রযোজ্য।
Private browsing modes আপনার device-এ local storage, cookies এবং history-তে সাহায্য করে। এগুলো আপনার ব্রাউজারকে indistinguishable করে না। VPNs destination site থেকে আপনার IP address লুকায়, কিন্তু browser-level signals সরায় না। দুটিই উপকারী হতে পারে; কোনোটিই সম্পূর্ণ উত্তর নয়।
Website teams-এর কী করা উচিত
আপনি যদি websites তৈরি বা manage করেন, তাহলে fingerprinting-কে growth hack নয়, privacy design issue হিসেবে সামলানো উচিত।
একটি inventory দিয়ে শুরু করুন। আপনার analytics, ads, fraud prevention, A/B testing, consent management, chat, heatmap এবং customer support scripts দেখুন। Third-party JavaScript প্রায়ই এমন data collection নিয়ে আসে, যা আপনি স্পষ্টভাবে design করেননি। Production-এ scripts কী করছে জানেন না হলে, requests, headers এবং script behavior inspect করুন। Production-এ redirects এবং HTTP headers debug করার ছোট toolkit নিয়ে আমাদের লেখাটি অন্য ধরনের সমস্যার বিষয়ে, কিন্তু একই শৃঙ্খলা প্রযোজ্য: dashboard যা দাবি করে তা নয়, বাস্তবে কী ঘটছে তা verify করুন।
তারপর চারটি প্রশ্ন করুন:
- আমরা কি এমন device বা browser signals সংগ্রহ করছি, যা কোনো visitor-কে identify বা single out করতে পারে?
- উদ্দেশ্যটি কি security-critical, analytics-related, advertising-related, নাকি কেবল convenient?
- যেখানে প্রয়োজন, users কি clear notice এবং real choice পাচ্ছেন?
- কম invasive data দিয়ে কি একই সমস্যা সমাধান করা যায়?
অনেক teams-এর জন্য সেরা উত্তর হলো minimization। Device fingerprinting-এর আগে server-side rate limiting ব্যবহার করুন। User-level tracking-এর আগে aggregate analytics ব্যবহার করুন। Short retention periods ব্যবহার করুন। Security signals-কে marketing profiles থেকে আলাদা রাখুন। শক্তিশালী কারণ এবং শক্তিশালী contract ছাড়া vendors-এর সঙ্গে raw identifiers share করা এড়িয়ে চলুন।
আপনার documentation-এও সৎ থাকুন। কোনো privacy notice যদি বলে "we use cookies" কিন্তু browser signals-এর মাধ্যমে equivalent tracking বাদ দেয়, তাহলে তা অর্থবহভাবে transparent নয়। Identifier cookie, local storage, server-side profile বা probabilistic fingerprint—কোথায় থাকে তা users-এর কাছে গুরুত্বপূর্ণ নয়। তারা জানতে চান তাদের track করা হচ্ছে কি না।
Browser defenses উন্নত হচ্ছে, কিন্তু সমানভাবে নয়
Browser vendors ভিন্ন ভিন্ন পদ্ধতি নিয়েছেন। কেউ অনেক users-কে আরও একরকম দেখিয়ে entropy কমায়। কেউ high-risk APIs restrict করে। কেউ site অনুযায়ী storage এবং network state partition করে। কেউ permission prompts যোগ করে বা known tracking scripts block করে।
এই defenses সাহায্য করে, কিন্তু compatibility দ্বারা সীমাবদ্ধ। খুব বেশি APIs ভেঙে দিলে web কাজ করা বন্ধ করে। খুব বেশি details exposed থাকলে tracking সহজই থেকে যায়। এটাই কেন্দ্রীয় টানাপোড়েন: sites যেন adapt করতে পারে তার জন্য browser-কে যথেষ্ট information প্রকাশ করতে হয়, কিন্তু এত বেশি নয় যে প্রতিটি visitor uniquely recognizable হয়ে যায়।
সেরা privacy posture layered। Browsers-এর fingerprintable surface area কমানো উচিত। Users-এর অপ্রয়োজনীয় uniqueness এড়ানো উচিত। Developers-এর কম collect করা উচিত। Regulators-এর উচিত opaque tracking-কে tracking হিসেবেই বিবেচনা করা, technical mechanism যাই হোক না কেন।
ব্যবহারিক মূল কথা
Browser fingerprinting কোনো sci-fi attack নয়। এটি সাধারণ browser features থেকে তৈরি একটি স্বাভাবিক web tracking technique। এর শক্তি aggregation থেকে আসে, কোনো একক secret signal থেকে নয়।
আপনার গুরুত্ব দেওয়া উচিত কারণ এটি users যে privacy controls চেনে তা bypass করতে পারে, কারণ এটি প্রায়ই third-party scripts দ্বারা করা হয়, এবং কারণ এটি compatibility details-কে identity clues-তে পরিণত করে। সঠিক প্রতিক্রিয়া panic নয়। সেটি restraint।
Users-এর জন্য: boring, well-maintained browser setups বেছে নিন এবং অপ্রয়োজনীয় permissions নিয়ে সন্দিহান থাকুন। Teams-এর জন্য: আপনার scripts audit করুন, purposes document করুন, collection minimize করুন এবং security use cases-কে marketing ambition থেকে আলাদা রাখুন। Fingerprinting প্রযুক্তিগতভাবে clever হতে পারে, কিন্তু privacy-respecting design সাধারণত সহজ: কম collect করুন, কম retain করুন, এবং বেশি explain করুন।
প্রায়শই জিজ্ঞাসিত প্রশ্ন
ব্রাউজার ফিঙ্গারপ্রিন্টিং কি cookies-এর মতোই?
আমি কি browser fingerprinting পুরোপুরি বন্ধ করতে পারি?
Canvas fingerprinting নিজে নিজেই কি বিপজ্জনক?
Fingerprinting কি আইনসিদ্ধ?
Websites কি fraud prevention-এর জন্য fingerprinting ব্যবহার করা উচিত?
স्रोत ও আরও পড়া