आपका संपर्क फ़ॉर्म आपकी सबसे बड़ी स्पैम देनदारी क्यों है
अधिकांश संपर्क फ़ॉर्म उपयोगकर्ता इनपुट से सीधे ईमेल भेजने के लिए कॉन्फ़िगर किए जाते हैं। इससे उनका दुरुपयोग करना बेहद आसान हो जाता है।
सामग्री की तालिका
- समस्या आपकी सोच से भी पुरानी है
- संपर्क फ़ॉर्म का दुरुपयोग इतना आसान क्यों है
- संपर्क फ़ॉर्म ईमेल भेजने का सही तरीका
- रेट लिमिटिंग वैकल्पिक नहीं है
- CAPTCHAs एक समझौता हैं, समाधान नहीं
- थर्ड-पार्टी फ़ॉर्म सेवा कब उपयोग करें
- DMARC समस्या
- [Cookie consent और form tracking](/hi/blog/2026-05-02-what-changed-for-cookies-in-2026-and-what-to-do-about-it) के बारे में क्या?
- मुख्य निष्कर्ष
- FAQ
- Sources
समस्या आपकी सोच से भी पुरानी है
संपर्क फ़ॉर्म 2000 के दशक की शुरुआत से ही स्पैम का माध्यम रहे हैं, लेकिन ईमेल प्रदाताओं द्वारा अपनी प्रमाणीकरण आवश्यकताओं को कड़ा करने के साथ यह समस्या और बढ़ गई है। अधिकांश संपर्क फ़ॉर्म अब भी उसी तरह बनाए जाते हैं: उपयोगकर्ता फ़ॉर्म भरता है, आपका सर्वर From हेडर में उपयोगकर्ता का पता लगाकर ईमेल भेजता है, और आप जवाबों का इंतज़ार करते हैं।
यह ईमेल स्पूफ़िंग की एक पाठ्यपुस्तक जैसी कमजोरी है। स्पैमर आपके फ़ॉर्म का इस्तेमाल करके ऐसा ईमेल भेज सकते हैं जो उनके चुने हुए किसी भी पते से आता हुआ दिखे, और वह आपके सर्वर के IP से रूट हो। अगर इस तरह पर्याप्त स्पैम भेजा जाता है, तो आपका डोमेन फ़्लैग हो जाता है और आपके वैध ट्रांज़ैक्शनल ईमेल इनबॉक्स तक पहुंचना बंद कर देते हैं।
समाधान सीधा है, लेकिन अधिकांश ट्यूटोरियल अब भी इसे गलत बताते हैं।
संपर्क फ़ॉर्म का दुरुपयोग इतना आसान क्यों है
एक सामान्य संपर्क फ़ॉर्म तीन फ़ील्ड स्वीकार करता है: नाम, ईमेल और संदेश। सर्वर-साइड हैंडलर उस ईमेल पते को लेता है और उसे सीधे आउटगोइंग SMTP संदेश के From हेडर में डाल देता है। जवाब देने के लिए यह सुविधाजनक है—आप अपने इनबॉक्स में बस "reply" दबा सकते हैं—लेकिन यह स्पैमर के लिए भी एक उपहार है।
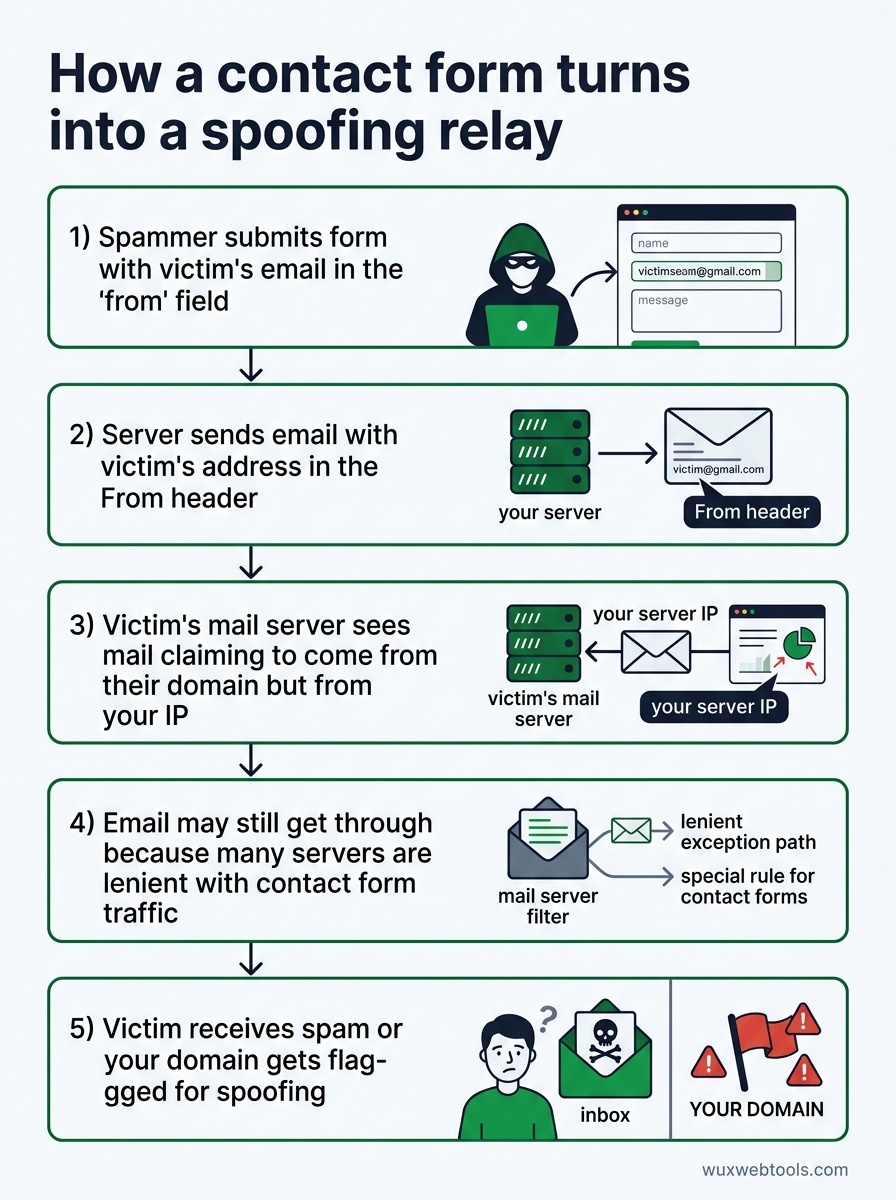
जब कोई स्पैमर आपका फ़ॉर्म ढूंढता है, तो यह होता है:
- वे "from" फ़ील्ड में किसी पीड़ित का ईमेल पता डालकर फ़ॉर्म सबमिट करते हैं
- आपका सर्वर आज्ञाकारी ढंग से उस पीड़ित के पते को
Fromहेडर में रखकर ईमेल भेज देता है - पीड़ित का मेल सर्वर देखता है कि ईमेल उनके डोमेन से आने का दावा कर रहा है, लेकिन आपके IP से उत्पन्न हुआ है
- अगर आपके डोमेन में उचित SPF/DKIM/DMARC रिकॉर्ड नहीं हैं (या भले ही हों), ईमेल फिर भी पहुंच सकता है क्योंकि कई सर्वर संपर्क फ़ॉर्म ट्रैफ़िक के साथ उदार होते हैं
- पीड़ित को ऐसा स्पैम मिलता है जो उनके अपने पते से आया हुआ दिखता है, या आपका डोमेन स्पूफ़िंग के लिए फ़्लैग हो जाता है
यह कोई काल्पनिक हमला नहीं है। यह लगातार होता है। अगर आप संपर्क फ़ॉर्म चला रहे हैं और आपने कभी अपने मेल सर्वर लॉग नहीं देखे, तो संभव है कि आपका इस्तेमाल पहले से ही इस तरह हो रहा हो।
संपर्क फ़ॉर्म ईमेल भेजने का सही तरीका
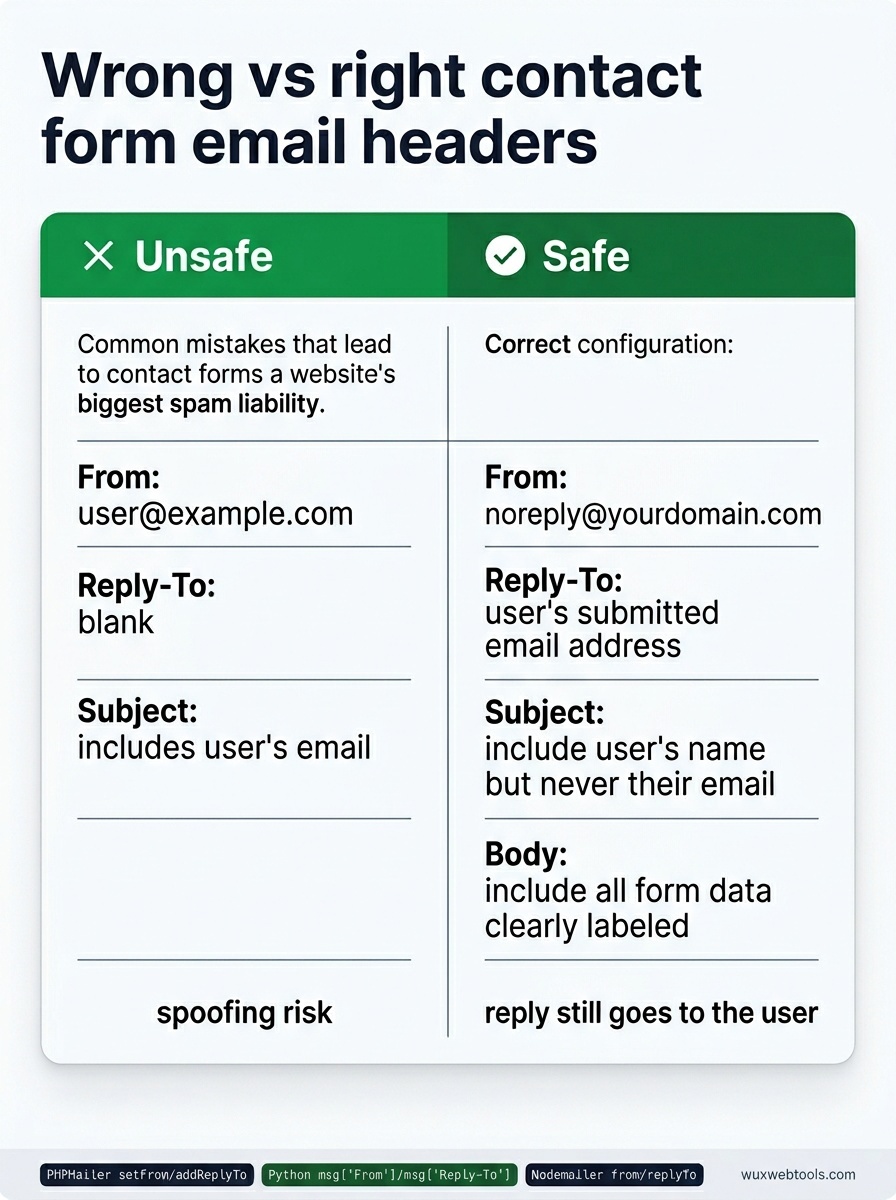
समाधान यह है कि उपयोगकर्ता इनपुट को कभी भी From हेडर में न डालें। इसके बजाय:
- From:
[email protected](या कोई भी पता जिसे आप नियंत्रित करते हैं) - Reply-To: उपयोगकर्ता द्वारा सबमिट किया गया ईमेल पता
- Subject: चाहें तो उपयोगकर्ता का नाम शामिल करें, लेकिन उनका ईमेल कभी नहीं
- Body: सभी फ़ॉर्म डेटा स्पष्ट लेबल के साथ शामिल करें
इस तरह, आपका सर्वर केवल उन पतों से ईमेल भेजता है जो आपके हैं और जिनका सही ढंग से प्रमाणीकरण किया गया है। जब आप अपने इनबॉक्स में "reply" दबाते हैं, तो ईमेल फिर भी उपयोगकर्ता को जाता है—Reply-To यही करता है। लेकिन स्पैमर आपके फ़ॉर्म का इस्तेमाल मनमाने पतों की नकल करने के लिए नहीं कर सकते।
अधिकांश ईमेल लाइब्रेरी इसे सीधे सपोर्ट करती हैं। PHP के PHPMailer में:
$mail->setFrom('[email protected]', 'Contact Form');
$mail->addReplyTo($_POST['email'], $_POST['name']);
Python के smtplib में email.mime के साथ:
msg['From'] = '[email protected]'
msg['Reply-To'] = form_data['email']
Node.js में Nodemailer के साथ:
const mailOptions = {
  from: '[email protected]',
  replyTo: req.body.email,
  // ...
};
अगर आपका संपर्क फ़ॉर्म फिलहाल उपयोगकर्ता इनपुट को From हेडर में डालता है, तो यह एक-लाइन का सुधार है। इसे आज ही करें।
रेट लिमिटिंग वैकल्पिक नहीं है
उचित हेडर स्वच्छता के बावजूद, असुरक्षित संपर्क फ़ॉर्म अब भी स्पैम का माध्यम है। स्पैमर आपके फ़ॉर्म को अलग-अलग संदेशों के साथ सैकड़ों बार सबमिट करेंगे, और आपका इनबॉक्स कचरे से भर जाएगा।
आपको कई स्तरों पर रेट लिमिटिंग चाहिए:
- Per IP: एक ही IP से प्रति घंटे 5 से अधिक सबमिशन नहीं
- Per email: एक ही ईमेल पते से प्रति दिन 3 से अधिक सबमिशन नहीं
- Global: सभी उपयोगकर्ताओं में मिलाकर प्रति घंटे 50 से अधिक सबमिशन नहीं (अपने ट्रैफ़िक के अनुसार समायोजित करें)
रेट लिमिटिंग आपके एप्लिकेशन कोड में होनी चाहिए, सिर्फ़ आपके वेब सर्वर कॉन्फ़िग में नहीं। Nginx और Apache की रेट लिमिटिंग मदद कर सकती है, लेकिन वे रिक्वेस्ट स्तर पर काम करते हैं और ईमेल पतों या फ़ॉर्म-विशिष्ट दुरुपयोग पैटर्न के बारे में नहीं जानते।
अगर आप किसी framework का उपयोग कर रहे हैं, तो संभवतः कोई rate-limiting middleware उपलब्ध होगा जिसे आप जोड़ सकते हैं। अगर आप शुरुआत से बना रहे हैं, तो expiring keys वाला एक सरल Redis counter ठीक काम करता है:
key = f"contact_form:{ip_address}"
count = redis.incr(key)
if count == 1:
    redis.expire(key, 3600)  # 1 hour
if count > 5:
    return error("Rate limit exceeded")
यह पूरी तरह अचूक नहीं है—स्पैमर IP बदल सकते हैं—लेकिन यह दुरुपयोग की लागत को काफी बढ़ा देता है।
CAPTCHAs एक समझौता हैं, समाधान नहीं
Google का reCAPTCHA v3 अदृश्य है और व्यवहार के आधार पर उपयोगकर्ताओं को स्कोर देता है, जो आदर्श लगता है। व्यवहार में, यह आपकी अपेक्षा से अधिक बार वैध उपयोगकर्ताओं को ब्लॉक करता है, खासकर VPN, Tor या साझा कॉर्पोरेट नेटवर्क पर मौजूद उपयोगकर्ताओं को।
reCAPTCHA v2 ("I'm not a robot" चेकबॉक्स) अधिक भरोसेमंद है, लेकिन घर्षण जोड़ता है। Honeypot फ़ील्ड—छिपे हुए फ़ॉर्म इनपुट जिन्हें इंसान नहीं भरेंगे लेकिन बॉट भर देंगे—बिना उपयोगकर्ता प्रभाव के अपरिष्कृत बॉट पकड़ लेते हैं, लेकिन किसी भी गंभीर स्पैमर के लिए उन्हें बायपास करना बेहद आसान है।
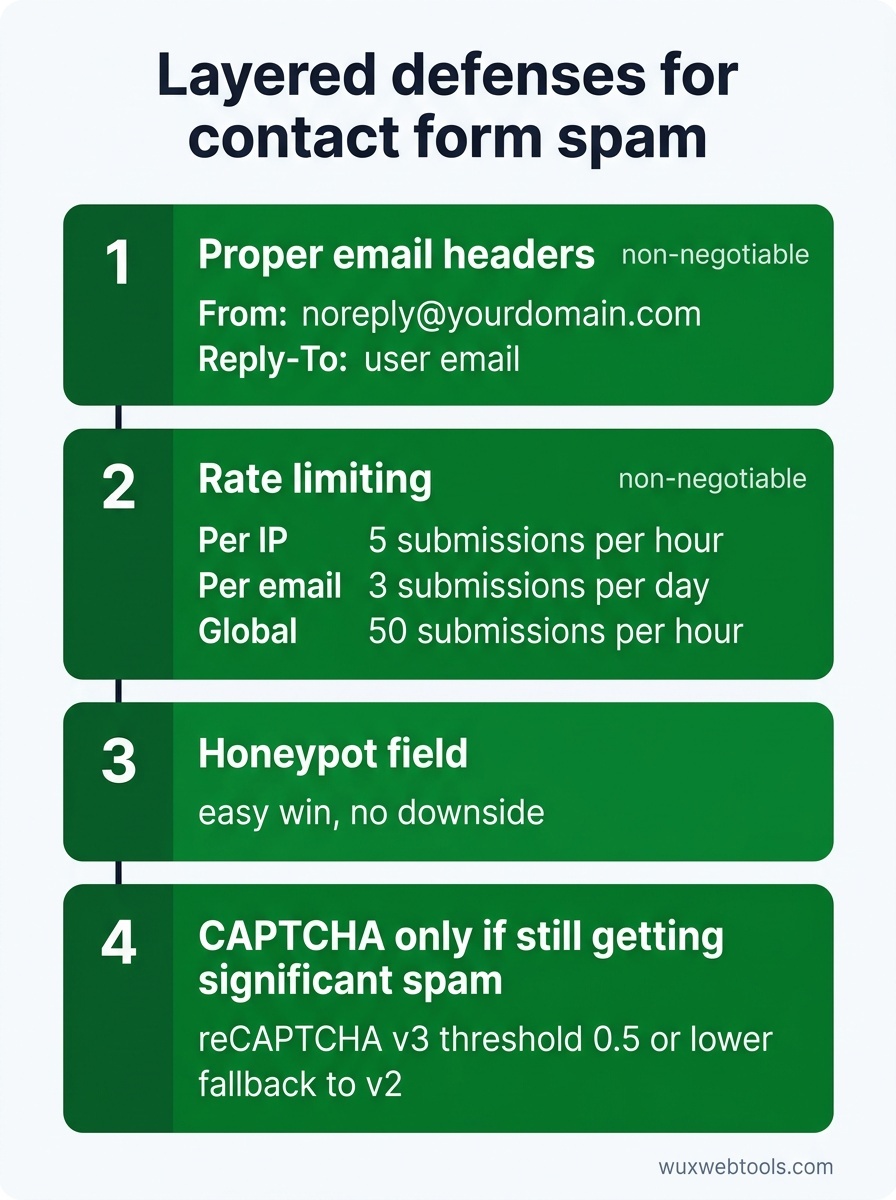
सबसे अच्छा तरीका परतदार है:
- उचित ईमेल हेडर (इस पर समझौता नहीं)
- रेट लिमिटिंग (इस पर समझौता नहीं)
- Honeypot फ़ील्ड (आसान जीत, कोई नुकसान नहीं)
- CAPTCHA केवल तब, जब ऊपर के उपायों के बाद भी आपको पर्याप्त स्पैम मिल रहा हो
अगर आप CAPTCHA जोड़ते हैं, तो कम threshold (0.5 या कम) के साथ reCAPTCHA v3 का उपयोग करें और कम स्कोर करने वाले उपयोगकर्ताओं के लिए v2 fallback रखें। इससे अधिकांश उपयोगकर्ताओं के लिए घर्षण कम रहता है, जबकि बॉट अब भी ब्लॉक होते हैं।
थर्ड-पार्टी फ़ॉर्म सेवा कब उपयोग करें
अगर आप एक छोटी साइट चला रहे हैं और फ़ॉर्म इंफ़्रास्ट्रक्चर बनाए नहीं रखना चाहते, तो Formspree, Tally या Netlify Forms जैसी थर्ड-पार्टी सेवाएं यह सब आपके लिए संभालती हैं। वे रेट-लिमिट करती हैं, वैलिडेट करती हैं और अपने डोमेन से ईमेल भेजती हैं, इसलिए आपकी प्रतिष्ठा साफ़ रहती है।
समझौता यह है कि आप उपयोगकर्ता डेटा किसी तीसरे पक्ष को भेज रहे हैं, जो आपकी privacy policy या GDPR दायित्वों से टकरा सकता है। क्लाइंट-साइड डेटा प्रोसेसिंग privacy-conscious टीमों के लिए बढ़ता हुआ रुझान है, लेकिन संपर्क फ़ॉर्म स्वाभाविक रूप से server-side processing मांगते हैं—आप credentials उजागर किए बिना ब्राउज़र से ईमेल नहीं भेज सकते।
अगर आप संवेदनशील पूछताछ (कानूनी, चिकित्सीय, वित्तीय) संभाल रहे हैं, तो संभवतः आपको अपना फ़ॉर्म इंफ़्रास्ट्रक्चर स्वयं चलाना होगा। बाकी सबके लिए, थर्ड-पार्टी सेवा एक उचित विकल्प है।
DMARC समस्या
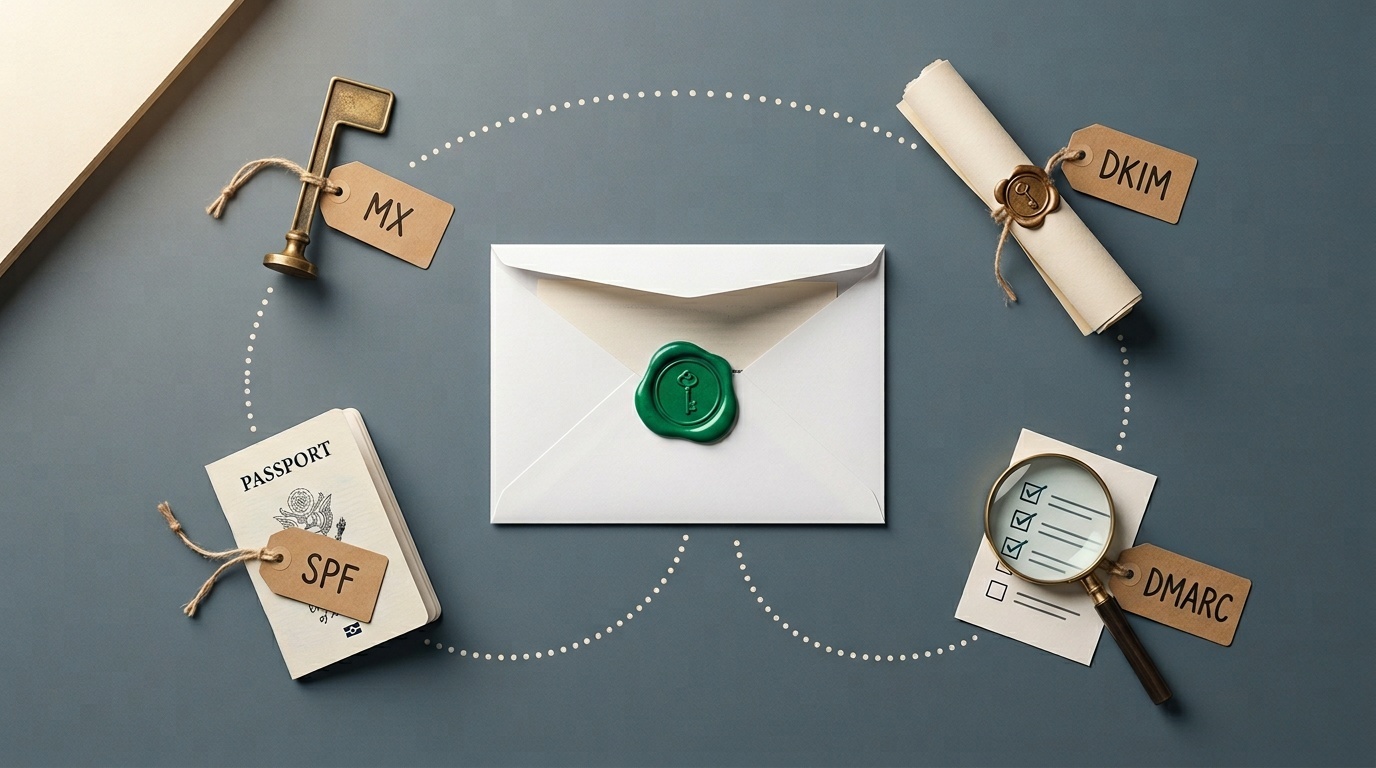
भले ही आप अपने संपर्क फ़ॉर्म हेडर ठीक कर लें, अगर आपके डोमेन में DMARC policy नहीं है तो आप सुरक्षित नहीं हैं। DMARC receiving mail servers को बताता है कि SPF या DKIM checks विफल होने वाले ईमेल के साथ क्या करना है। इसके बिना, स्पैमर अब भी ऐसा ईमेल भेज सकते हैं जो आपके डोमेन से आया हुआ दिखे, भले ही वे आपके सर्वर का उपयोग न कर रहे हों।
DMARC सेट करना इस लेख के दायरे से बाहर है, लेकिन अगर आप email reputation को गंभीरता से लेते हैं, तो यह अनिवार्य है। monitoring-only policy (p=none) से शुरू करें और जैसे-जैसे आप सत्यापित करें कि आपका वैध ईमेल सही ढंग से authenticated है, धीरे-धीरे p=quarantine या p=reject पर जाएं।
Cookie consent और form tracking के बारे में क्या?
अगर आपका संपर्क फ़ॉर्म submissions को track करने के लिए analytics या marketing pixels का उपयोग करता है, तो संभवतः आप GDPR और ePrivacy नियमों के अधीन हैं। अधिकांश संपर्क फ़ॉर्म को tracking की आवश्यकता नहीं होती—आप पहले से जानते हैं कि किसी ने फ़ॉर्म सबमिट किया है क्योंकि आपको ईमेल मिला है—लेकिन अगर आप Facebook Pixel या Google Analytics events जैसी किसी चीज़ का उपयोग कर रहे हैं, तो उन scripts के load होने से पहले आपको explicit consent चाहिए।
सबसे सरल तरीका यह है कि संपर्क फ़ॉर्म submissions को बिल्कुल track न करें। अगर आपको उन्हें track करना ही है, तो tracking scripts केवल उपयोगकर्ता की सहमति के बाद load करें, और सुनिश्चित करें कि आपका consent banner compliant है।
मुख्य निष्कर्ष
- उपयोगकर्ता द्वारा सबमिट किए गए ईमेल पतों को कभी भी
Fromहेडर में न डालें। इसके बजायReply-Toका उपयोग करें। - रेट लिमिटिंग अनिवार्य है। इसे एप्लिकेशन स्तर पर लागू करें, सिर्फ़ वेब सर्वर पर नहीं।
- Honeypot फ़ील्ड मुफ़्त जीत हैं। CAPTCHAs अंतिम उपाय होने चाहिए।
- छोटी साइटों के लिए थर्ड-पार्टी फ़ॉर्म सेवाएं उचित विकल्प हैं, लेकिन वे privacy trade-offs लाती हैं।
- अगर आप अपने डोमेन से कोई भी ईमेल भेजते हैं, तो आपको DMARC policy चाहिए।
FAQ
Q: क्या मैं संपर्क फ़ॉर्म को बस disable करके इसके बजाय mailto link इस्तेमाल कर सकता हूं?
A: कर सकते हैं, लेकिन mailto links आपका ईमेल पता scrapers के सामने खोल देते हैं, और आप structured data इकट्ठा करने की क्षमता खो देते हैं। अगर स्पैम बहुत ज़्यादा है, तो टूटा हुआ संपर्क फ़ॉर्म रखने से mailto link बेहतर है, लेकिन फ़ॉर्म को ठीक करना दोनों से बेहतर है।
Q: अगर मुझे वैध कारणों से उपयोगकर्ता के पते से ईमेल भेजना पड़े तो क्या?
A: लगभग निश्चित रूप से आपको इसकी ज़रूरत नहीं है। अगर आपको लगता है कि ज़रूरत है, तो संभवतः आप किसी workflow problem (जैसे reply routing) को हल करने की कोशिश कर रहे हैं जिसे Reply-To पहले से हल करता है। अगर आपको सचमुच मनमाने पतों से ईमेल भेजने की आवश्यकता है, तो आपको उचित authentication वाली dedicated email service चाहिए, संपर्क फ़ॉर्म नहीं।
Q: मुझे कैसे पता चलेगा कि मेरे संपर्क फ़ॉर्म का पहले से दुरुपयोग हो रहा है?
A: outgoing SMTP connections के लिए अपने mail server logs जांचें। अगर आपको ऐसे पतों पर outgoing email की बड़ी मात्रा दिखती है जिन्हें आप नहीं पहचानते, या अगर आपका डोमेन Spamhaus जैसे spam databases द्वारा flagged है, तो संभवतः आपका इस्तेमाल relay के रूप में हो रहा है। MXToolbox जैसे tools आपके domain reputation की जांच कर सकते हैं।
Q: क्या free CAPTCHA service का उपयोग सुरक्षित है?
A: Google का reCAPTCHA मुफ़्त है और व्यापक रूप से इस्तेमाल होता है, लेकिन यह user data Google को भेजता है, जो आपकी privacy policy से टकरा सकता है। hCaptcha privacy-focused विकल्प है जो आपके users पर AI models train नहीं करता। Cloudflare Turnstile एक और विकल्प है जो पारंपरिक CAPTCHAs की तुलना में कम intrusive है।
Q: SPF, DKIM और DMARC में क्या अंतर है?
A: SPF बताता है कि कौन से mail servers आपके डोमेन से ईमेल भेजने की अनुमति रखते हैं। DKIM outgoing email पर cryptographic signature लगाता है ताकि recipients verify कर सकें कि उससे छेड़छाड़ नहीं हुई। DMARC इन्हें साथ जोड़ता है और recipients को बताता है कि SPF या DKIM checks विफल होने पर ईमेल के साथ क्या करना है। उचित email authentication के लिए आपको तीनों चाहिए।
Sources
- OWASP: Email Header Injection — संपर्क फ़ॉर्म का ईमेल स्पूफ़िंग के लिए कैसे दुरुपयोग किया जा सकता है, इसका विस्तृत स्पष्टीकरण।
- RFC 5322: Internet Message Format — ईमेल हेडर को परिभाषित करने वाला तकनीकी मानक, जिसमें
FromऔरReply-Toशामिल हैं। - DMARC.org: Overview — DMARC policies को समझने और लागू करने के लिए आधिकारिक संसाधन।
- Spamhaus: Domain Blocklists — जांचें कि आपका डोमेन spam के लिए flagged है या नहीं, और समझें कि blocklists कैसे काम करती हैं।
अक्सर पूछे जाने वाले प्रश्न
क्या मैं संपर्क फ़ॉर्म को बस disable करके इसके बजाय mailto link इस्तेमाल कर सकता हूं?
अगर मुझे वैध कारणों से उपयोगकर्ता के पते से ईमेल भेजना पड़े तो क्या?
मुझे कैसे पता चलेगा कि मेरे संपर्क फ़ॉर्म का पहले से दुरुपयोग हो रहा है?
क्या free CAPTCHA service का उपयोग सुरक्षित है?
SPF, DKIM और DMARC में क्या अंतर है?
स्रोत और आगे की पढ़ाई