কেন আপনার contact form-ই আপনার সবচেয়ে বড় spam দায়
বেশিরভাগ contact form ব্যবহারকারীর ইনপুট থেকে সরাসরি email পাঠানোর জন্য কনফিগার করা থাকে। এতে সেগুলো exploit করা খুবই সহজ হয়ে যায়।
সুচিপত্র
- সমস্যাটি আপনার ধারণার চেয়েও পুরোনো
- Contact form এত সহজে exploit হওয়ার কারণ
- Contact form email পাঠানোর সঠিক উপায়
- Rate limiting ঐচ্ছিক নয়
- CAPTCHA একটি trade-off, সমাধান নয়
- কখন third-party form service ব্যবহার করবেন
- DMARC সমস্যা
- [Cookie consent এবং form tracking](/bn/blog/2026-05-02-what-changed-for-cookies-in-2026-and-what-to-do-about-it) সম্পর্কে কী?
- মূল takeaways
- FAQ
- Sources
সমস্যাটি আপনার ধারণার চেয়েও পুরোনো
Contact form 2000-এর দশকের শুরু থেকেই spam vector হিসেবে ব্যবহৃত হয়ে আসছে, কিন্তু email provider-রা authentication requirement কঠোর করার পর সমস্যাটি আরও বেড়েছে। বেশিরভাগ contact form এখনও একইভাবে তৈরি হয়: ব্যবহারকারী একটি form পূরণ করেন, আপনার server ব্যবহারকারীর address From header-এ বসিয়ে একটি email পাঠায়, আর আপনি reply-এর অপেক্ষায় থাকেন।
এটি email spoofing vulnerability-এর textbook উদাহরণ। Spammer-রা আপনার form ব্যবহার করে এমন email পাঠাতে পারে যা তাদের পছন্দের যেকোনো address থেকে এসেছে বলে মনে হয়, আর তা route হয় আপনার server-এর IP দিয়ে। এভাবে যথেষ্ট spam বের হলে আপনার domain flagged হয় এবং আপনার legitimate transactional email inbox-এ পৌঁছানো বন্ধ হয়ে যায়।
সমাধানটি সহজ, কিন্তু বেশিরভাগ tutorial এখনও ভুল শেখায়।
Contact form এত সহজে exploit হওয়ার কারণ
একটি সাধারণ contact form তিনটি field নেয়: name, email, এবং message। Server-side handler সেই email address নিয়ে সরাসরি outgoing SMTP message-এর From header-এ বসিয়ে দেয়। Reply দেওয়ার জন্য এটি সুবিধাজনক—আপনি inbox-এ শুধু “reply” চাপলেই হলো—কিন্তু spammer-দের জন্য এটি একটি উপহারও বটে।
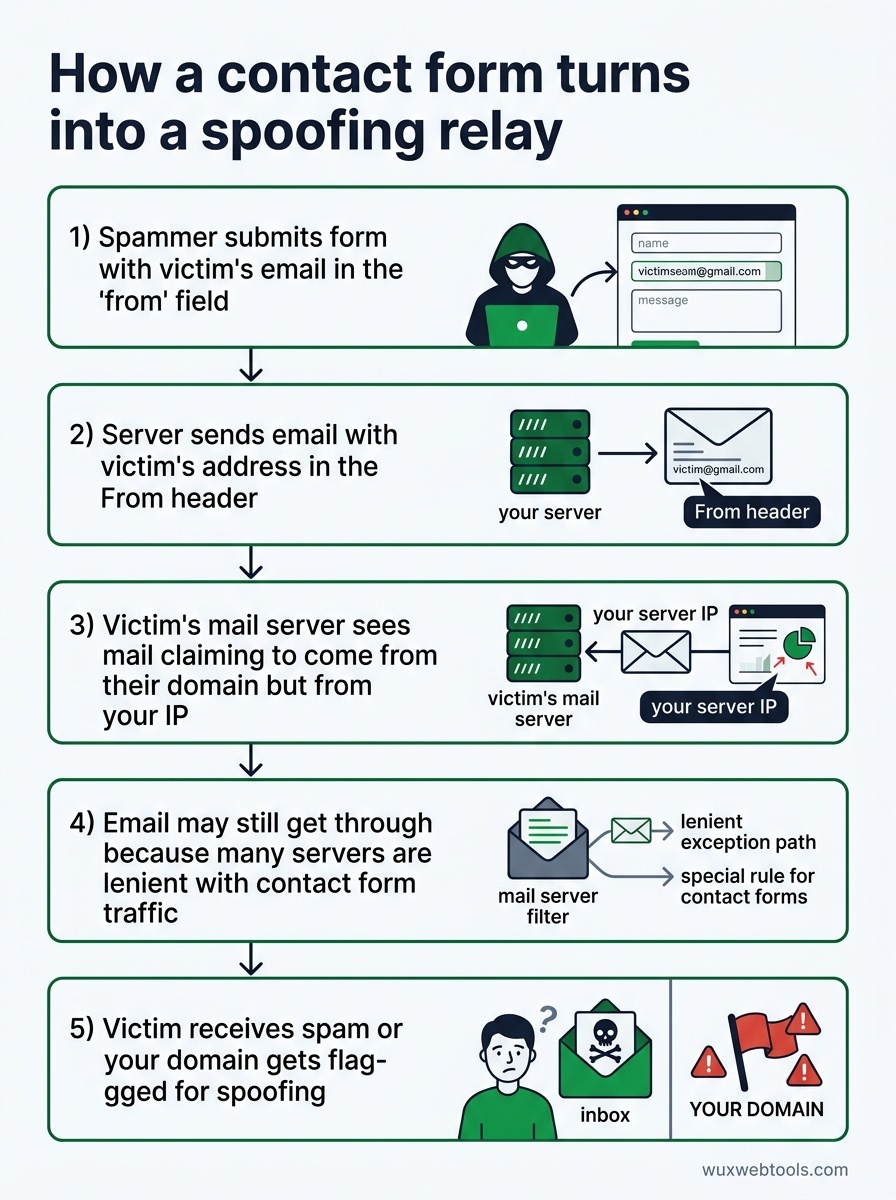
একজন spammer আপনার form খুঁজে পেলে যা ঘটে:
- তারা “from” field-এ কোনো ভুক্তভোগীর email address দিয়ে form submit করে
- আপনার server বাধ্যগতভাবে সেই ভুক্তভোগীর address
Fromheader-এ বসিয়ে একটি email পাঠায় - ভুক্তভোগীর mail server দেখে email-টি তাদের domain থেকে এসেছে দাবি করছে, কিন্তু origin আপনার IP
- আপনার domain-এ proper SPF/DKIM/DMARC record না থাকলে (বা থাকলেও), email-টি তবু পৌঁছে যেতে পারে, কারণ অনেক server contact form traffic-এর ক্ষেত্রে lenient থাকে
- ভুক্তভোগী এমন spam পায় যা তাদের নিজের address থেকে এসেছে বলে মনে হয়, অথবা আপনার domain spoofing-এর জন্য flagged হয়
এটি কোনো theoretical attack নয়। এটি নিয়মিত ঘটে। আপনি যদি contact form চালান এবং কখনও mail server log পরীক্ষা না করে থাকেন, তাহলে সম্ভবত আপনাকে ইতিমধ্যেই এভাবে ব্যবহার করা হচ্ছে।
Contact form email পাঠানোর সঠিক উপায়
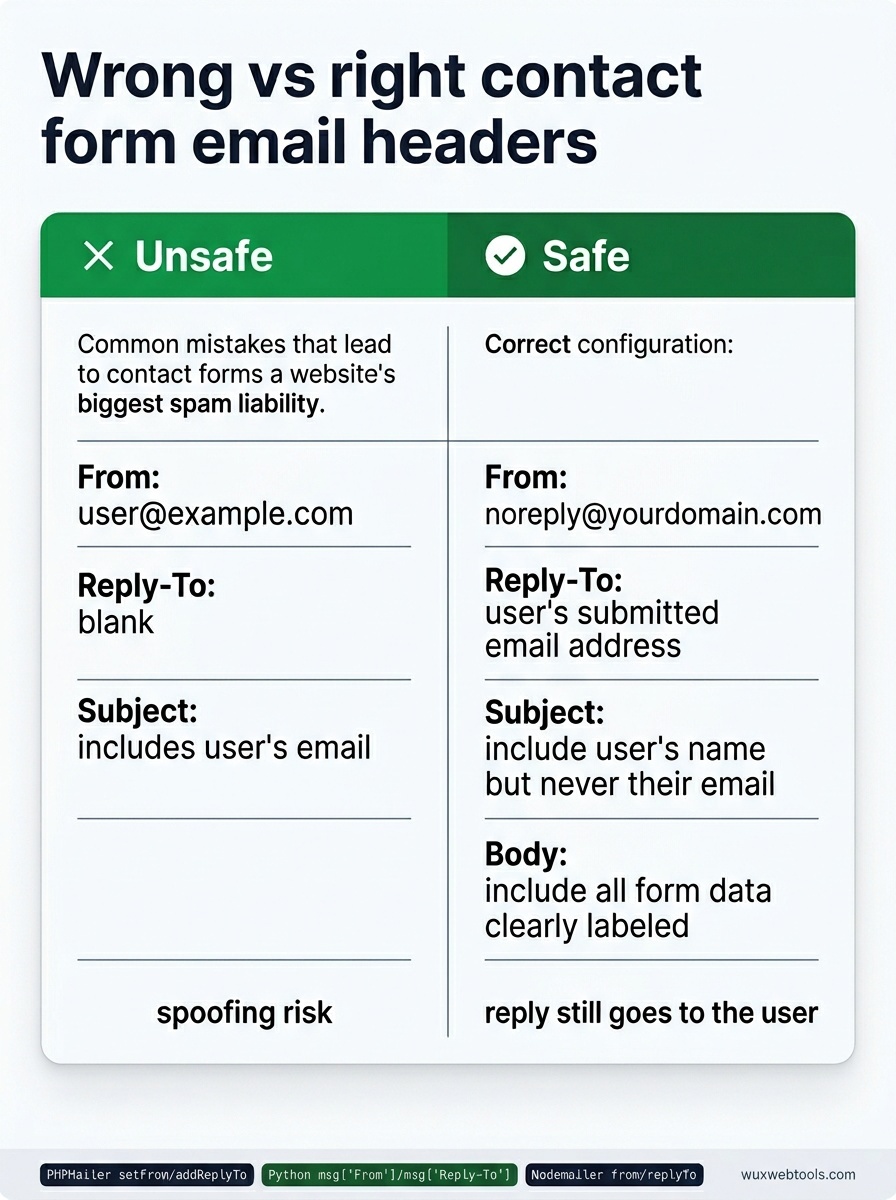
সমাধান হলো From header-এ কখনও user input না রাখা। পরিবর্তে:
- From:
[email protected](অথবা আপনার control করা যেকোনো address) - Reply-To: ব্যবহারকারীর submitted email address
- Subject: চাইলে ব্যবহারকারীর name যোগ করুন, কিন্তু কখনও তাদের email নয়
- Body: সব form data স্পষ্ট label সহ অন্তর্ভুক্ত করুন
এভাবে আপনার server শুধু আপনার মালিকানাধীন এবং properly authenticated address থেকে email পাঠায়। আপনি inbox-এ “reply” চাপলে সেটি এখনও ব্যবহারকারীর কাছেই যায়—Reply-To ঠিক এ কাজই করে। কিন্তু spammer-রা আপনার form ব্যবহার করে arbitrary address impersonate করতে পারে না।
বেশিরভাগ email library এটি out of the box support করে। PHP-এর PHPMailer-এ:
$mail->setFrom('[email protected]', 'Contact Form');
$mail->addReplyTo($_POST['email'], $_POST['name']);
Python-এর smtplib এবং email.mime দিয়ে:
msg['From'] = '[email protected]'
msg['Reply-To'] = form_data['email']
Node.js-এ Nodemailer দিয়ে:
const mailOptions = {
  from: '[email protected]',
  replyTo: req.body.email,
  // ...
};
আপনার contact form যদি বর্তমানে From header-এ user input বসায়, এটি এক লাইনের fix। আজই করুন।
Rate limiting ঐচ্ছিক নয়
Proper header hygiene থাকলেও, unprotected contact form এখনও spam vector। Spammer-রা ভিন্ন ভিন্ন message body দিয়ে আপনার form শত শত বার submit করবে, এবং আপনার inbox আবর্জনায় ভরে যাবে।
আপনার একাধিক স্তরে rate limiting দরকার:
- Per IP: একই IP থেকে প্রতি ঘণ্টায় 5টির বেশি submission নয়
- Per email: একই email address থেকে প্রতিদিন 3টির বেশি submission নয়
- Global: সব user মিলিয়ে প্রতি ঘণ্টায় 50টির বেশি submission নয় (আপনার traffic অনুযায়ী adjust করুন)
Rate limiting আপনার application code-এ থাকা উচিত, শুধু web server config-এ নয়। Nginx এবং Apache rate limiting সাহায্য করতে পারে, কিন্তু তারা request level-এ কাজ করে এবং email address বা form-specific abuse pattern বোঝে না।
আপনি যদি কোনো framework ব্যবহার করেন, সম্ভবত একটি rate-limiting middleware আছে যা সহজেই যোগ করা যায়। একেবারে scratch থেকে বানালে, expiring key সহ একটি simple Redis counter ভালো কাজ করে:
key = f"contact_form:{ip_address}"
count = redis.incr(key)
if count == 1:
    redis.expire(key, 3600)  # 1 hour
if count > 5:
    return error("Rate limit exceeded")
এটি bulletproof নয়—spammer-রা IP rotate করতে পারে—কিন্তু abuse-এর cost উল্লেখযোগ্যভাবে বাড়িয়ে দেয়।
CAPTCHA একটি trade-off, সমাধান নয়
Google-এর reCAPTCHA v3 invisible এবং behavior-এর ভিত্তিতে user score করে, যা শুনতে আদর্শ মনে হয়। বাস্তবে, এটি legitimate user-দের প্রত্যাশার চেয়ে বেশি block করে, বিশেষ করে VPN, Tor, বা shared corporate network ব্যবহারকারীদের।
reCAPTCHA v2 (“I'm not a robot” checkbox) বেশি reliable, কিন্তু friction যোগ করে। Honeypot field—hidden form input যা মানুষ পূরণ করবে না কিন্তু bot করবে—zero user impact দিয়ে unsophisticated bot ধরে, কিন্তু serious spammer-এর জন্য এগুলো bypass করা trivial।
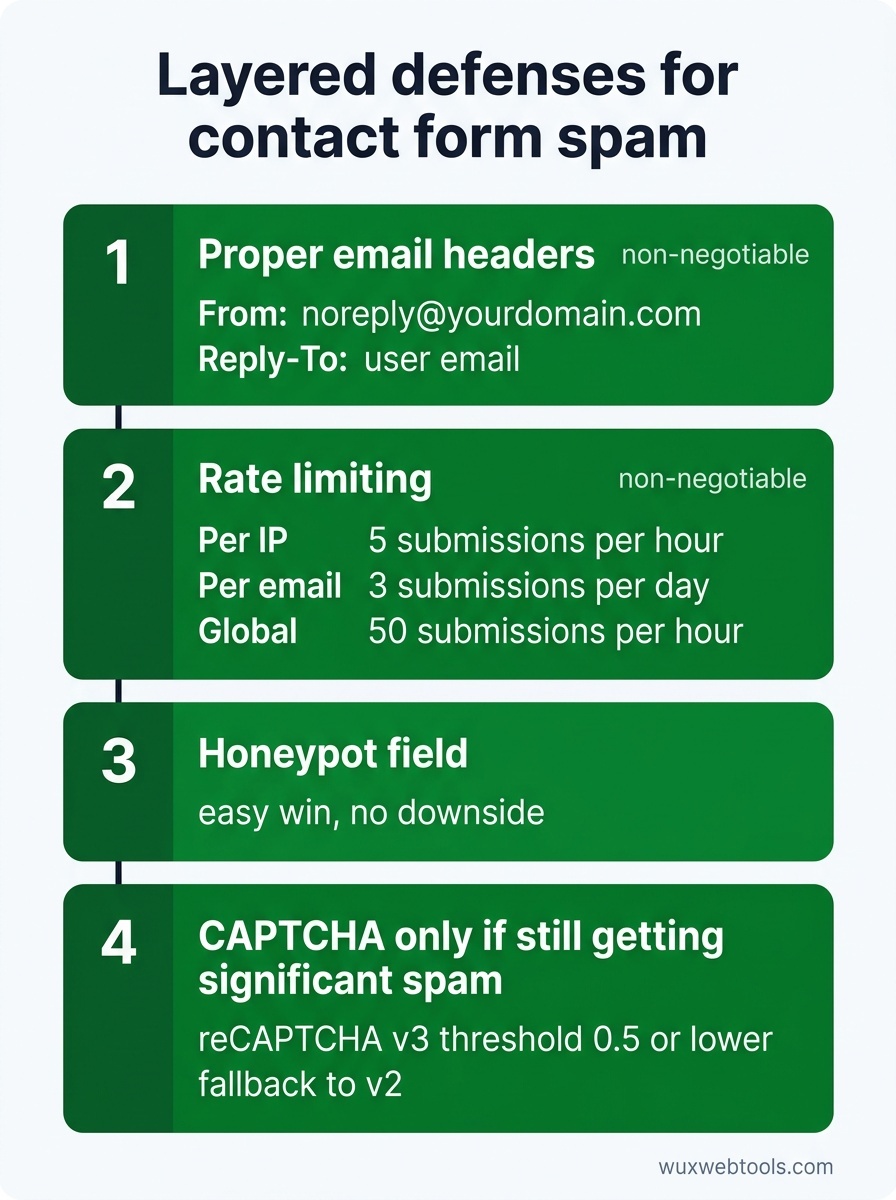
সেরা পদ্ধতি layered:
- Proper email headers (non-negotiable)
- Rate limiting (non-negotiable)
- Honeypot field (সহজ জয়, কোনো downside নেই)
- ওপরেরগুলো করার পরও significant spam থাকলে তবেই CAPTCHA
CAPTCHA যোগ করলে, low threshold (0.5 বা কম) সহ reCAPTCHA v3 ব্যবহার করুন এবং যাদের score খারাপ তাদের জন্য v2 fallback রাখুন। এতে বেশিরভাগ user-এর friction কম থাকে, আবার bot-ও block হয়।
কখন third-party form service ব্যবহার করবেন
আপনি যদি ছোট site চালান এবং form infrastructure maintain করতে না চান, Formspree, Tally, বা Netlify Forms-এর মতো third-party service আপনার জন্য সবকিছু handle করে। তারা rate-limit করে, validate করে, এবং নিজেদের domain থেকে email পাঠায়, তাই আপনার reputation পরিষ্কার থাকে।
Trade-off হলো আপনি user data third party-তে পাঠাচ্ছেন, যা আপনার privacy policy বা GDPR obligation-এর সঙ্গে conflict করতে পারে। ক্লায়েন্ট-সাইডে data processing privacy-conscious team-গুলোর মধ্যে একটি growing trend, কিন্তু contact form স্বভাবগতভাবেই server-side processing চায়—credential expose না করে browser থেকে email পাঠানো যায় না।
আপনি যদি sensitive inquiry (legal, medical, financial) handle করেন, সম্ভবত আপনার নিজস্ব form infrastructure চালানো দরকার। অন্য সব ক্ষেত্রে, third-party service যুক্তিসঙ্গত পছন্দ।
DMARC সমস্যা
আপনি contact form header ঠিক করলেও, আপনার domain-এ DMARC policy না থাকলে আপনি নিরাপদ নন। DMARC receiving mail server-কে জানায় SPF বা DKIM check fail করলে email-এর সঙ্গে কী করতে হবে। এটি না থাকলে, spammer-রা এখনও এমন email পাঠাতে পারে যা আপনার domain থেকে এসেছে বলে মনে হয়, এমনকি তারা আপনার server ব্যবহার না করলেও।
DMARC setup করা এই article-এর scope-এর বাইরে, কিন্তু email reputation নিয়ে আপনি serious হলে এটি non-negotiable। Monitoring-only policy (p=none) দিয়ে শুরু করুন এবং আপনার legitimate email properly authenticated কিনা verify করার পর ধীরে ধীরে p=quarantine বা p=reject-এ যান।
Cookie consent এবং form tracking সম্পর্কে কী?
আপনার contact form যদি submission track করতে analytics বা marketing pixel ব্যবহার করে, তাহলে আপনি সম্ভবত GDPR এবং ePrivacy rule-এর আওতায় পড়েন। বেশিরভাগ contact form-এর tracking দরকার হয় না—আপনি email পেয়েছেন বলেই জানেন কেউ form submit করেছে—কিন্তু Facebook Pixel বা Google Analytics event-এর মতো কিছু ব্যবহার করলে, ঐ script load হওয়ার আগে explicit consent দরকার।
সবচেয়ে সহজ পদ্ধতি হলো contact form submission একেবারেই track না করা। Track করতেই হলে, user consent দেওয়ার পরই tracking script load করুন, এবং আপনার consent banner compliant কিনা নিশ্চিত করুন।
মূল takeaways
- User-submitted email address কখনও
Fromheader-এ রাখবেন না। পরিবর্তেReply-Toব্যবহার করুন। - Rate limiting বাধ্যতামূলক। শুধু web server নয়, application level-এ implement করুন।
- Honeypot field বিনা খরচের জয়। CAPTCHA হওয়া উচিত last resort।
- ছোট site-এর জন্য third-party form service যুক্তিসঙ্গত পছন্দ, কিন্তু এগুলো privacy trade-off তৈরি করে।
- আপনার domain থেকে কোনো email পাঠালে, আপনার DMARC policy দরকার।
FAQ
Q: আমি কি contact form disable করে তার বদলে mailto link ব্যবহার করতে পারি?
A: পারেন, কিন্তু mailto link আপনার email address scraper-দের কাছে expose করে, এবং structured data collect করার ক্ষমতা হারান। Spam অসহনীয় হলে broken contact form-এর চেয়ে mailto link ভালো, কিন্তু form ঠিক করা—দুটোর চেয়েই ভালো।
Q: legitimate কারণে যদি user-এর address থেকে email পাঠাতে হয়?
A: প্রায় নিশ্চিতভাবেই আপনার তা দরকার নেই। আপনার মনে হলে দরকার, সম্ভবত আপনি এমন workflow problem (যেমন reply routing) সমাধান করতে চাইছেন যা Reply-To আগেই সমাধান করে। সত্যিই arbitrary address থেকে email পাঠাতে হলে, proper authentication সহ dedicated email service দরকার, contact form নয়।
Q: আমার contact form ইতিমধ্যেই abuse হচ্ছে কিনা কীভাবে বুঝব?
A: Outgoing SMTP connection-এর জন্য আপনার mail server log পরীক্ষা করুন। আপনি যদি অপরিচিত address-এ high volume outgoing email দেখেন, অথবা আপনার domain Spamhaus-এর মতো spam database-এ flagged হয়ে থাকে, তাহলে সম্ভবত আপনাকে relay হিসেবে ব্যবহার করা হচ্ছে। MXToolbox-এর মতো tool আপনার domain reputation পরীক্ষা করতে পারে।
Q: free CAPTCHA service ব্যবহার করা কি নিরাপদ?
A: Google-এর reCAPTCHA free এবং widely used, কিন্তু এটি user data Google-এ পাঠায়, যা আপনার privacy policy-এর সঙ্গে conflict করতে পারে। hCaptcha একটি privacy-focused alternative, যা আপনার user-দের data দিয়ে AI model train করে না। Cloudflare Turnstile আরেকটি option, যা traditional CAPTCHA-র তুলনায় কম intrusive।
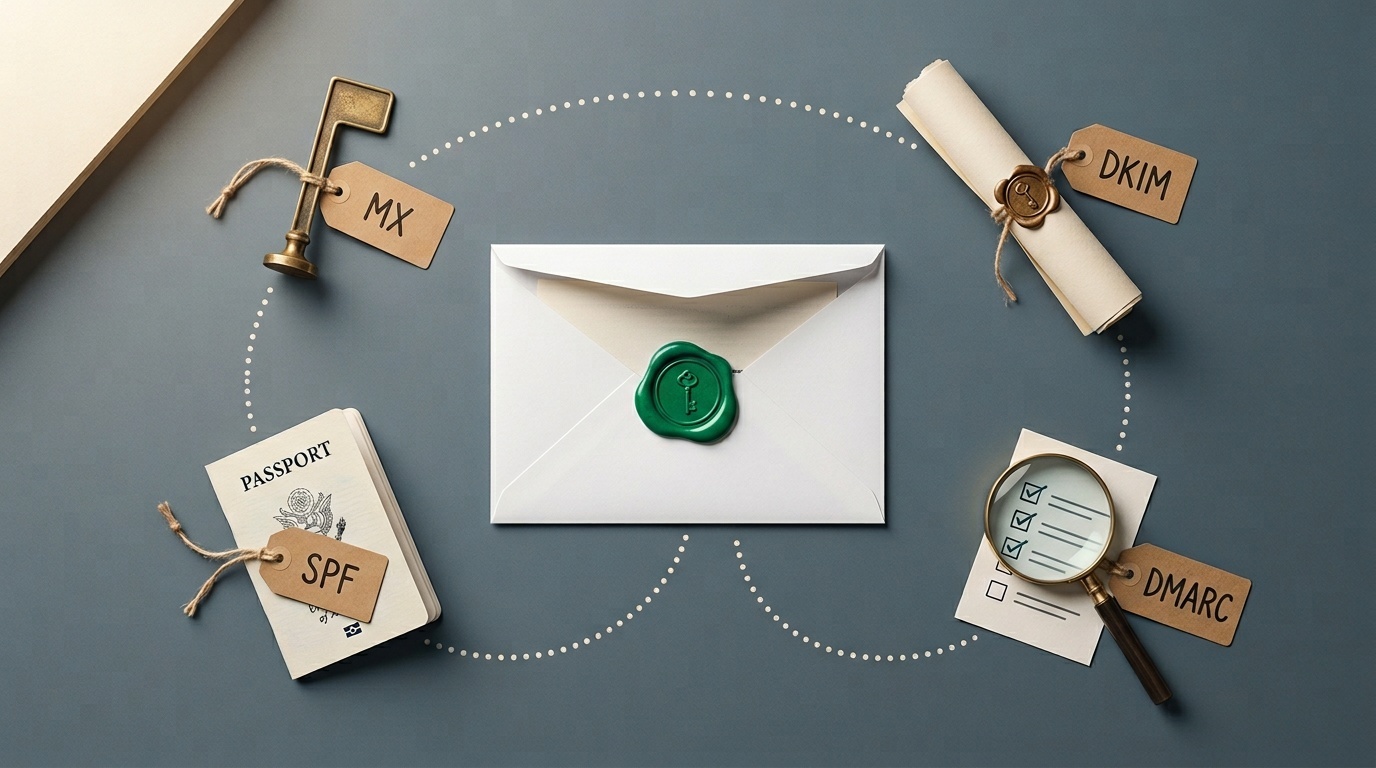
Q: SPF, DKIM, এবং DMARC-এর পার্থক্য কী?
A: SPF list করে কোন mail server আপনার domain থেকে email পাঠাতে allowed। DKIM outgoing email cryptographically sign করে যাতে recipient verify করতে পারে এটি tamper করা হয়নি। DMARC এগুলোকে একসঙ্গে বাঁধে এবং SPF বা DKIM check fail করলে recipient-কে কী করতে হবে তা জানায়। Proper email authentication-এর জন্য তিনটিই দরকার।
Sources
- OWASP: Email Header Injection — Contact form কীভাবে email spoofing-এর জন্য exploit করা যায় তার বিস্তারিত ব্যাখ্যা।
- RFC 5322: Internet Message Format — Email header define করা technical standard, যার মধ্যে
FromএবংReply-Toরয়েছে। - DMARC.org: Overview — DMARC policy বোঝা এবং implement করার official resource।
- Spamhaus: Domain Blocklists — আপনার domain spam-এর জন্য flagged হয়েছে কিনা check করুন এবং blocklist কীভাবে কাজ করে তা বুঝুন।
প্রায়শই জিজ্ঞাসিত প্রশ্ন
আমি কি contact form disable করে তার বদলে mailto link ব্যবহার করতে পারি?
legitimate কারণে যদি user-এর address থেকে email পাঠাতে হয়?
আমার contact form ইতিমধ্যেই abuse হচ্ছে কিনা কীভাবে বুঝব?
free CAPTCHA service ব্যবহার করা কি নিরাপদ?
SPF, DKIM, এবং DMARC-এর পার্থক্য কী?
স्रोत ও আরও পড়া