Bakit ang contact form mo ang pinakamalaking panganib mo sa spam
Karamihan sa contact forms ay naka-configure na direktang magpadala ng email mula sa input ng user. Dahil dito, napakadali nilang pagsamantalahan.
Talaan ng nilalaman
- Mas matagal na ang problemang ito kaysa sa iniisip mo
- Bakit napakadaling pagsamantalahan ang contact forms
- Ang tamang paraan ng pagpapadala ng contact form email
- Hindi opsyonal ang rate limiting
- Trade-off ang CAPTCHAs, hindi solusyon
- Kailan gagamit ng third-party form service
- Ang problema sa DMARC
- Paano naman ang [cookie consent at form tracking](/fil/blog/2026-05-02-what-changed-for-cookies-in-2026-and-what-to-do-about-it)?
- Mahahalagang punto
- FAQ
- Sources
Mas matagal na ang problemang ito kaysa sa iniisip mo
Naging spam vector na ang contact forms mula pa noong unang bahagi ng 2000s, ngunit lumala ang problema habang hinihigpitan ng mga email provider ang kanilang authentication requirements. Karamihan sa contact forms ay ginagawa pa rin sa parehong paraan: pinupunan ng user ang form, nagpapadala ang server mo ng email gamit ang address ng user sa From header, at naghihintay ka ng mga tugon.
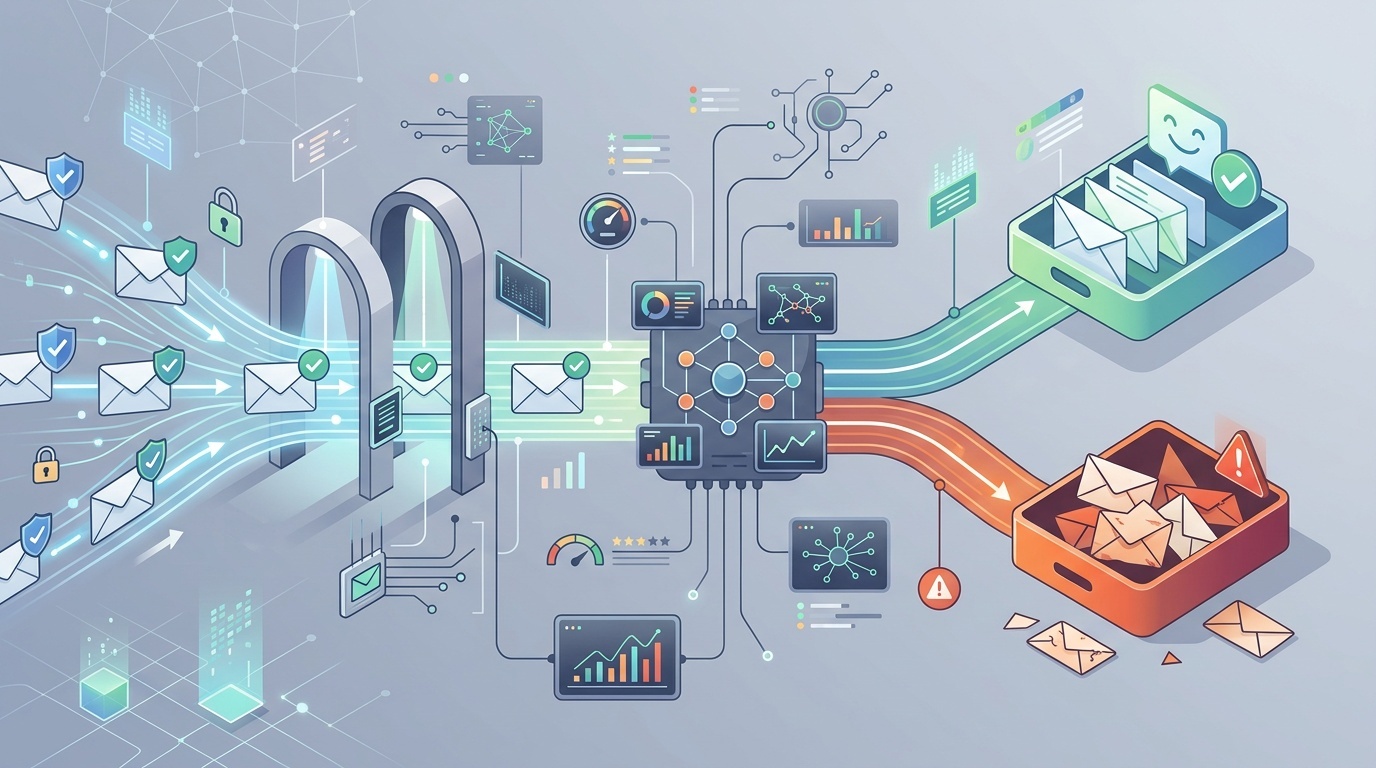
Isa itong klasikong email spoofing vulnerability. Magagamit ng mga spammer ang form mo para magpadala ng email na mukhang galing sa anumang address na gusto nila, na idinadaan sa IP ng server mo. Kapag sapat ang dami ng spam na lumabas sa ganitong paraan, maba-flag ang domain mo at hihinto sa pag-abot sa inbox ang lehitimong transactional email mo.
Direkta lang ang solusyon, ngunit mali pa rin ito sa karamihan ng tutorials.
Bakit napakadaling pagsamantalahan ang contact forms
Karaniwang tumatanggap ang contact form ng tatlong field: pangalan, email, at mensahe. Kinukuha ng server-side handler ang email address na iyon at direktang inilalagay sa From header ng outgoing SMTP message. Maginhawa ito para sa replies—maaari mong pindutin lang ang "reply" sa inbox mo—ngunit regalo rin ito sa mga spammer.
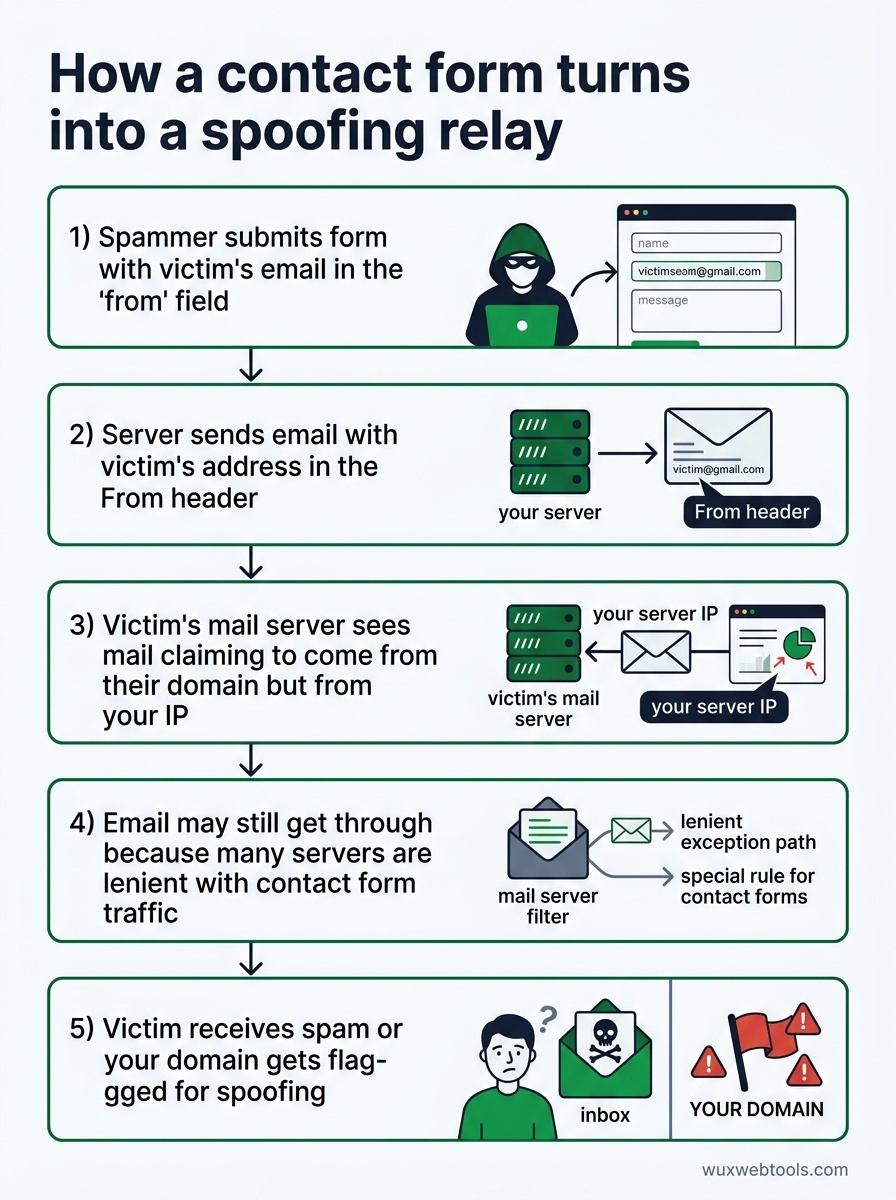
Ganito ang nangyayari kapag nahanap ng spammer ang form mo:
- Isinusumite nila ang form gamit ang email address ng biktima sa "from" field
- Masunuring nagpapadala ang server mo ng email gamit ang address ng biktima sa
Fromheader - Nakikita ng mail server ng biktima ang email na nagsasabing galing ito sa kanilang domain, ngunit nagmumula sa IP mo
- Kung kulang ang domain mo sa tamang SPF/DKIM/DMARC records (o kahit mayroon), maaari pa ring makalusot ang email dahil maraming server ang maluwag sa contact form traffic
- Tumatanggap ang biktima ng spam na mukhang galing sa sarili nilang address, o naba-flag ang domain mo dahil sa spoofing
Hindi ito teoretikal na attack. Palagi itong nangyayari. Kung nagpapatakbo ka ng contact form at hindi mo pa kailanman tiningnan ang mail server logs mo, malamang ginagamit ka na sa ganitong paraan.
Ang tamang paraan ng pagpapadala ng contact form email
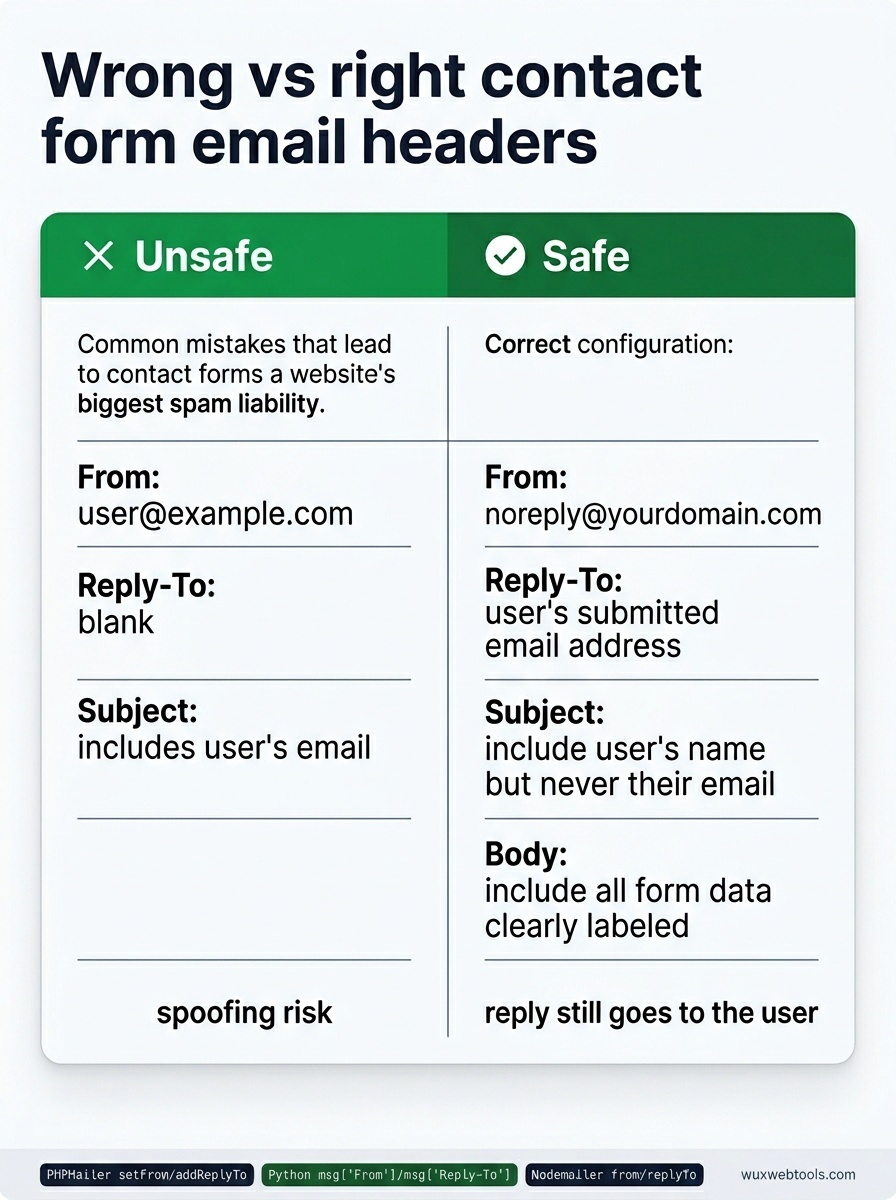
Ang solusyon ay huwag kailanman maglagay ng user input sa From header. Sa halip:
- From:
[email protected](o anumang address na kontrolado mo) - Reply-To: Ang email address na isinumite ng user
- Subject: Isama ang pangalan ng user kung gusto mo, ngunit huwag kailanman ang kanilang email
- Body: Isama ang lahat ng form data, malinaw na may label
Sa ganitong paraan, nagpapadala lang ang server mo ng email mula sa mga address na pagmamay-ari mo at na-authenticate nang tama. Kapag pinindot mo ang "reply" sa inbox mo, mapupunta pa rin ito sa user—iyan ang ginagawa ng Reply-To. Ngunit hindi magagamit ng mga spammer ang form mo para magpanggap bilang kahit anong address.
Sinusuportahan ito ng karamihan sa email libraries out of the box. Sa PHP's PHPMailer:
$mail->setFrom('[email protected]', 'Contact Form');
$mail->addReplyTo($_POST['email'], $_POST['name']);
Sa Python's smtplib gamit ang email.mime:
msg['From'] = '[email protected]'
msg['Reply-To'] = form_data['email']
Sa Node.js gamit ang Nodemailer:
const mailOptions = {
  from: '[email protected]',
  replyTo: req.body.email,
  // ...
};
Kung kasalukuyang inilalagay ng contact form mo ang user input sa From header, one-line fix ito. Gawin ito ngayon.
Hindi opsyonal ang rate limiting
Kahit may maayos na header hygiene, spam vector pa rin ang hindi protektadong contact form. Isusumite ng mga spammer ang form mo nang daan-daang beses gamit ang iba't ibang message body, at mapupuno ng basura ang inbox mo.
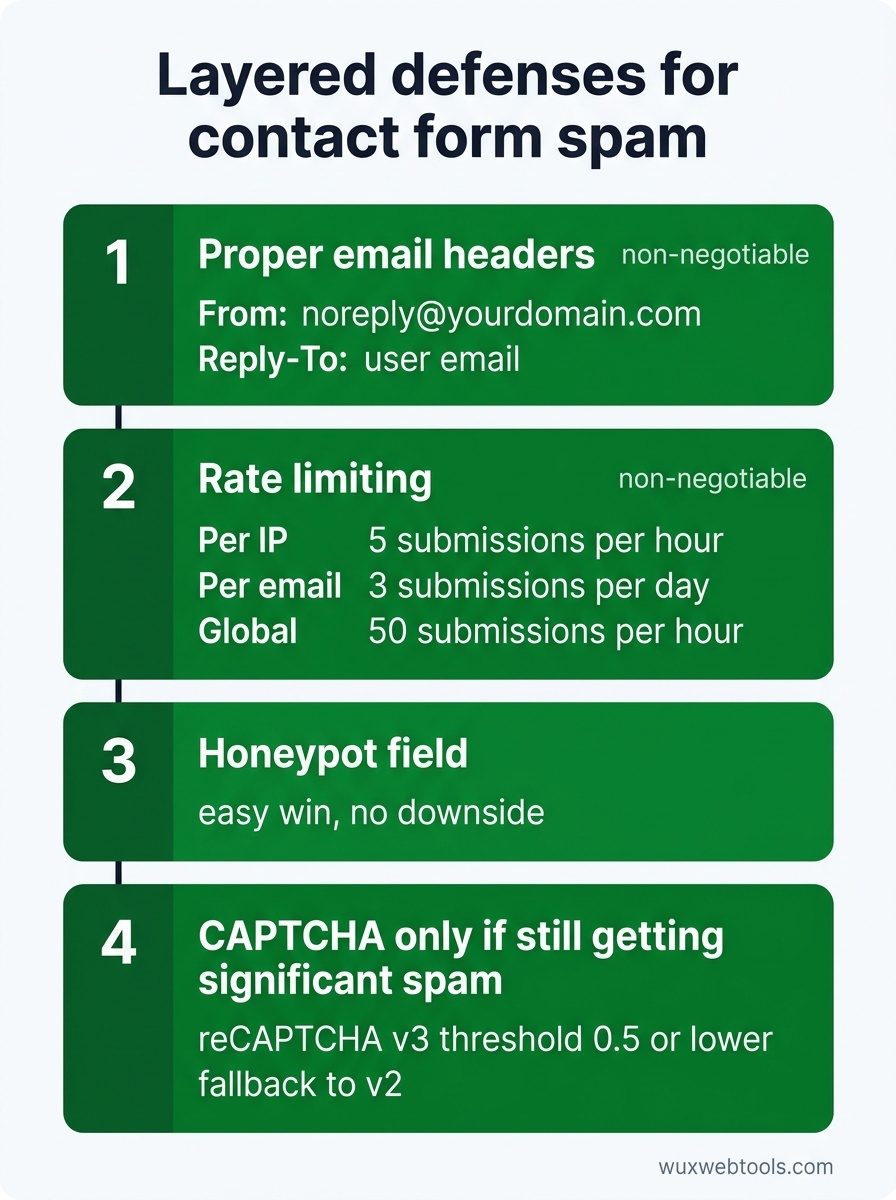
Kailangan mo ng rate limiting sa maraming antas:
- Per IP: Hindi hihigit sa 5 submissions kada oras mula sa parehong IP
- Per email: Hindi hihigit sa 3 submissions kada araw mula sa parehong email address
- Global: Hindi hihigit sa 50 submissions kada oras sa lahat ng user (i-adjust batay sa traffic mo)
Dapat nasa application code mo ang rate limiting, hindi lang sa web server config. Makakatulong ang Nginx at Apache rate limiting, ngunit gumagana ang mga ito sa request level at hindi nila alam ang tungkol sa email addresses o form-specific abuse patterns.
Kung gumagamit ka ng framework, malamang may rate-limiting middleware na maaari mong idagdag. Kung gumagawa ka mula sa simula, sapat na ang simpleng Redis counter na may expiring keys:
key = f"contact_form:{ip_address}"
count = redis.incr(key)
if count == 1:
    redis.expire(key, 3600)  # 1 hour
if count > 5:
    return error("Rate limit exceeded")
Hindi ito bulletproof—kayang mag-rotate ng IPs ang mga spammer—ngunit malaki nitong itinataas ang gastos ng pang-aabuso.
Trade-off ang CAPTCHAs, hindi solusyon
Invisible ang Google's reCAPTCHA v3 at binibigyan ng score ang users batay sa behavior, na mukhang ideal. Sa praktika, mas madalas nitong nabablock ang lehitimong users kaysa inaasahan mo, lalo na ang users na nasa VPNs, Tor, o shared corporate networks.
Mas reliable ang reCAPTCHA v2 (ang "I'm not a robot" checkbox) ngunit nagdaragdag ito ng friction. Ang honeypot fields—mga hidden form input na hindi pupunan ng tao ngunit pupunan ng bots—ay nakakahuli ng hindi sopistikadong bots nang walang epekto sa user, ngunit napakadali nitong lampasan para sa sinumang seryosong spammer.
Ang pinakamahusay na approach ay layered:
- Tamang email headers (non-negotiable)
- Rate limiting (non-negotiable)
- Honeypot field (madaling panalo, walang downside)
- CAPTCHA lamang kung nakakakuha ka pa rin ng malaking spam pagkatapos ng nasa itaas
Kung magdaragdag ka ng CAPTCHA, gamitin ang reCAPTCHA v3 na may mababang threshold (0.5 o mas mababa) at fallback sa v2 para sa users na mababa ang score. Pinapanatili nitong mababa ang friction para sa karamihan ng users habang bina-block pa rin ang bots.
Kailan gagamit ng third-party form service
Kung nagpapatakbo ka ng maliit na site at ayaw mong mag-maintain ng form infrastructure, hinahandle ng third-party services tulad ng Formspree, Tally, o Netlify Forms ang lahat ng ito para sa iyo. Nagre-rate-limit, nagva-validate, at nagpapadala sila ng email mula sa sarili nilang domains, kaya nananatiling malinis ang reputasyon mo.
Ang trade-off ay nagpapadala ka ng user data sa third party, na maaaring sumalungat sa privacy policy mo o sa GDPR obligations. Lumalaking trend ang pagproseso ng data sa client-side para sa mga team na maingat sa privacy, ngunit likas na nangangailangan ng server-side processing ang contact forms—hindi ka makakapagpadala ng email mula sa browser nang hindi inilalantad ang credentials.
Kung naghahandle ka ng sensitibong inquiries (legal, medical, financial), malamang kailangan mong patakbuhin ang sarili mong form infrastructure. Para sa lahat ng iba pa, makatwirang pagpili ang third-party service.
Ang problema sa DMARC
Kahit ayusin mo ang contact form headers mo, hindi ka ligtas kung walang DMARC policy ang domain mo. Sinasabi ng DMARC sa receiving mail servers kung ano ang gagawin sa email na bumabagsak sa SPF o DKIM checks. Kung wala nito, maaari pa ring magpadala ang mga spammer ng email na mukhang galing sa domain mo, kahit hindi nila ginagamit ang servers mo.
Labas sa saklaw ng artikulong ito ang pag-set up ng DMARC, ngunit kung seryoso ka sa email reputation, non-negotiable ito. Magsimula sa monitoring-only policy (p=none) at dahan-dahang lumipat sa p=quarantine o p=reject habang vine-verify mong na-authenticate nang tama ang lehitimong email mo.
Paano naman ang cookie consent at form tracking?
Kung gumagamit ang contact form mo ng analytics o marketing pixels para i-track ang submissions, malamang sakop ka ng GDPR at ePrivacy rules. Hindi kailangan ng karamihan sa contact forms ang tracking—alam mo nang may nagsumite ng form dahil natanggap mo ang email—ngunit kung gumagamit ka ng gaya ng Facebook Pixel o Google Analytics events, kailangan mo ng explicit consent bago mag-load ang mga script na iyon.
Ang pinakasimpleng approach ay huwag i-track ang contact form submissions. Kung kailangan mo talagang i-track ang mga ito, i-load lang ang tracking scripts pagkatapos mag-consent ang user, at tiyaking compliant ang consent banner mo.
Mahahalagang punto
- Huwag kailanman ilagay ang user-submitted email addresses sa
Fromheader. Gamitin angReply-Tosa halip. - Mandatory ang rate limiting. I-implement ito sa application level, hindi lang sa web server.
- Libreng panalo ang honeypot fields. Dapat huling opsyon ang CAPTCHAs.
- Makatwirang pagpili ang third-party form services para sa maliliit na site, ngunit nagdadala ang mga ito ng privacy trade-offs.
- Kung nagpapadala ka ng anumang email mula sa domain mo, kailangan mo ng DMARC policy.
FAQ
Q: Maaari ko bang i-disable na lang ang contact form at gumamit ng mailto link sa halip?
A: Maaari, ngunit inilalantad ng mailto links ang email address mo sa scrapers, at mawawala ang kakayahan mong mangolekta ng structured data. Kung napakalala ng spam, mas mabuti ang mailto link kaysa sirang contact form, ngunit mas mabuti ang pag-aayos ng form kaysa sa pareho.
Q: Paano kung kailangan kong magpadala ng email mula sa address ng user para sa lehitimong dahilan?
A: Halos tiyak na hindi mo kailangan. Kung sa tingin mo kailangan mo, malamang sinusubukan mong lutasin ang workflow problem (gaya ng reply routing) na nalulutas na ng Reply-To. Kung talagang kailangan mong magpadala ng email mula sa arbitrary addresses, kailangan mo ng dedicated email service na may tamang authentication, hindi contact form.
Q: Paano ko malalaman kung inaabuso na ang contact form ko?
A: Suriin ang mail server logs mo para sa outgoing SMTP connections. Kung nakakakita ka ng mataas na volume ng outgoing email papunta sa mga address na hindi mo kilala, o kung na-flag ang domain mo ng spam databases tulad ng Spamhaus, malamang ginagamit ka bilang relay. Maaaring suriin ng tools tulad ng MXToolbox ang reputasyon ng domain mo.
Q: Ligtas bang gumamit ng libreng CAPTCHA service?
A: Libre at malawakang ginagamit ang Google's reCAPTCHA, ngunit nagpapadala ito ng user data sa Google, na maaaring sumalungat sa privacy policy mo. Ang hCaptcha ay privacy-focused alternative na hindi nagtetrain ng AI models gamit ang users mo. Isa pang opsyon ang Cloudflare Turnstile na hindi gaanong intrusive kaysa tradisyonal na CAPTCHAs.
Q: Ano ang pagkakaiba ng SPF, DKIM, at DMARC?
A: Inililista ng SPF kung aling mail servers ang pinapayagang magpadala ng email mula sa domain mo. Cryptographically na nilalagdaan ng DKIM ang outgoing email upang ma-verify ng recipients na hindi ito pinakialaman. Pinagdurugtong ng DMARC ang mga ito at sinasabi sa recipients kung ano ang gagawin kung bumagsak ang email sa SPF o DKIM checks. Kailangan mo ang tatlo para sa tamang email authentication.
Sources
- OWASP: Email Header Injection — Detalyadong paliwanag kung paano maaaring pagsamantalahan ang contact forms para sa email spoofing.
- RFC 5322: Internet Message Format — Ang technical standard na nagde-define ng email headers, kabilang ang
FromatReply-To. - DMARC.org: Overview — Opisyal na resource para sa pag-unawa at pag-implement ng DMARC policies.
- Spamhaus: Domain Blocklists — Suriin kung na-flag ang domain mo para sa spam at unawain kung paano gumagana ang blocklists.
Mga madalas itanong
Maaari ko bang i-disable na lang ang contact form at gumamit ng mailto link sa halip?
Paano kung kailangan kong magpadala ng email mula sa address ng user para sa lehitimong dahilan?
Paano ko malalaman kung inaabuso na ang contact form ko?
Ligtas bang gumamit ng libreng CAPTCHA service?
Ano ang pagkakaiba ng SPF, DKIM, at DMARC?
Mga mapagkukunan at karagdagang pagbabasa