Zašto je vaš kontakt obrazac vaša najveća odgovornost za spam
Većina kontakt obrazaca podešena je da šalje email direktno iz korisničkog unosa. To ih čini trivijalnim za zloupotrebu.
Sadržaj
- Problem je stariji nego što mislite
- Šta kontakt obrasce čini tako lakim za zloupotrebu
- Ispravan način za slanje emaila iz kontakt obrasca
- Ograničavanje učestalosti nije opciono
- CAPTCHA je kompromis, ne rešenje
- Kada koristiti servis za obrasce treće strane
- DMARC problem
- Šta je sa [saglasnošću za kolačiće i praćenjem obrazaca](/sr/blog/2026-05-02-what-changed-for-cookies-in-2026-and-what-to-do-about-it)?
- Ključne pouke
- FAQ
- Izvori
Problem je stariji nego što mislite
Kontakt obrasci su vektor za spam još od ranih 2000-ih, ali se problem pogoršao kako su email provajderi pooštrili zahteve za autentifikaciju. Većina kontakt obrazaca se i dalje pravi na isti način: korisnik popuni obrazac, vaš server pošalje email koristeći korisnikovu adresu u From zaglavlju, a vi čekate odgovore.
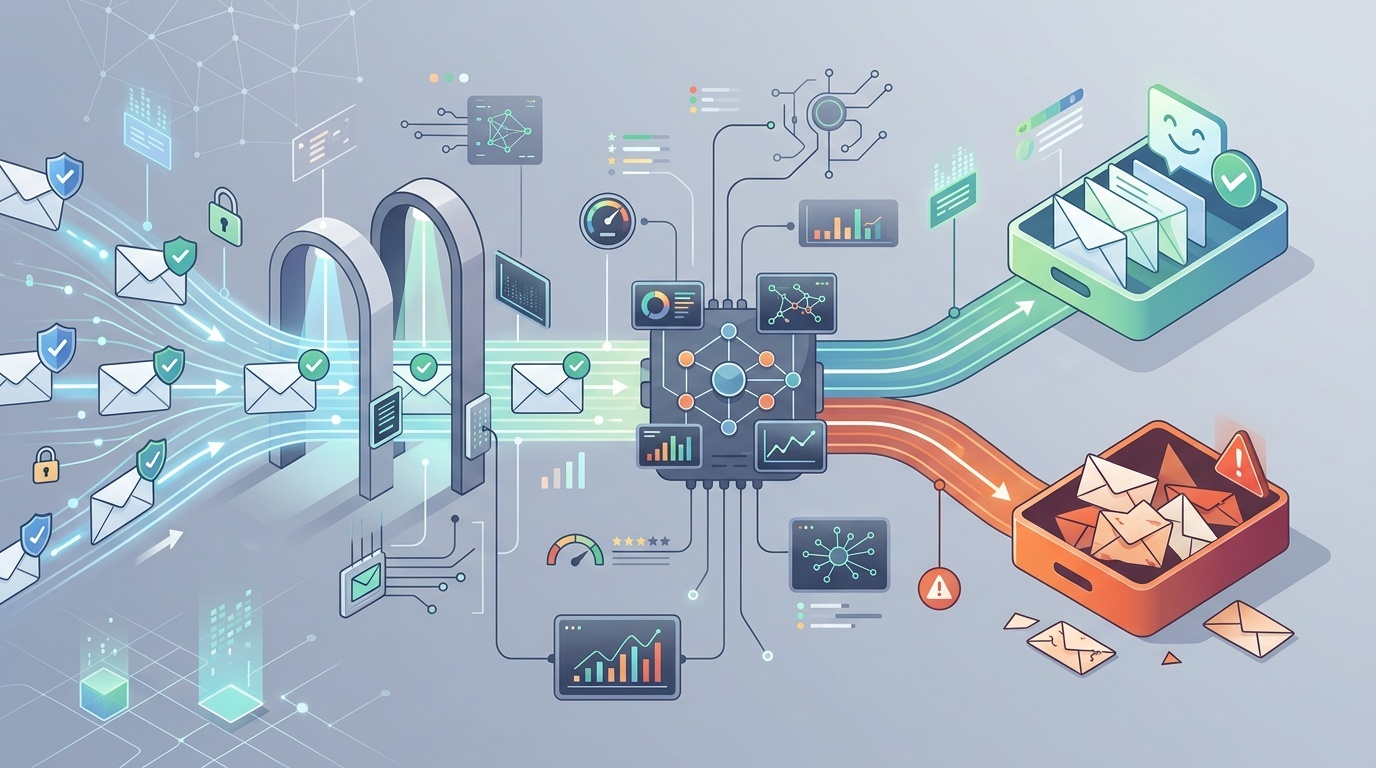
Ovo je školski primer ranjivosti za email spoofing. Spameri mogu da koriste vaš obrazac da pošalju email koji izgleda kao da dolazi sa bilo koje adrese koju žele, rutiran preko IP adrese vašeg servera. Ako dovoljno spama ode na ovaj način, vaš domen biva označen, a vaši legitimni transakcioni emailovi prestaju da stižu u inbox.
Rešenje je jednostavno, ali većina tutorijala ga i dalje pogrešno objašnjava.
Šta kontakt obrasce čini tako lakim za zloupotrebu
Tipičan kontakt obrazac prihvata tri polja: ime, email i poruku. Serverski handler uzima tu email adresu i direktno je ubacuje u From zaglavlje odlazne SMTP poruke. To je praktično za odgovore — možete samo da kliknete „reply“ u svom inboxu — ali je i poklon za spamere.
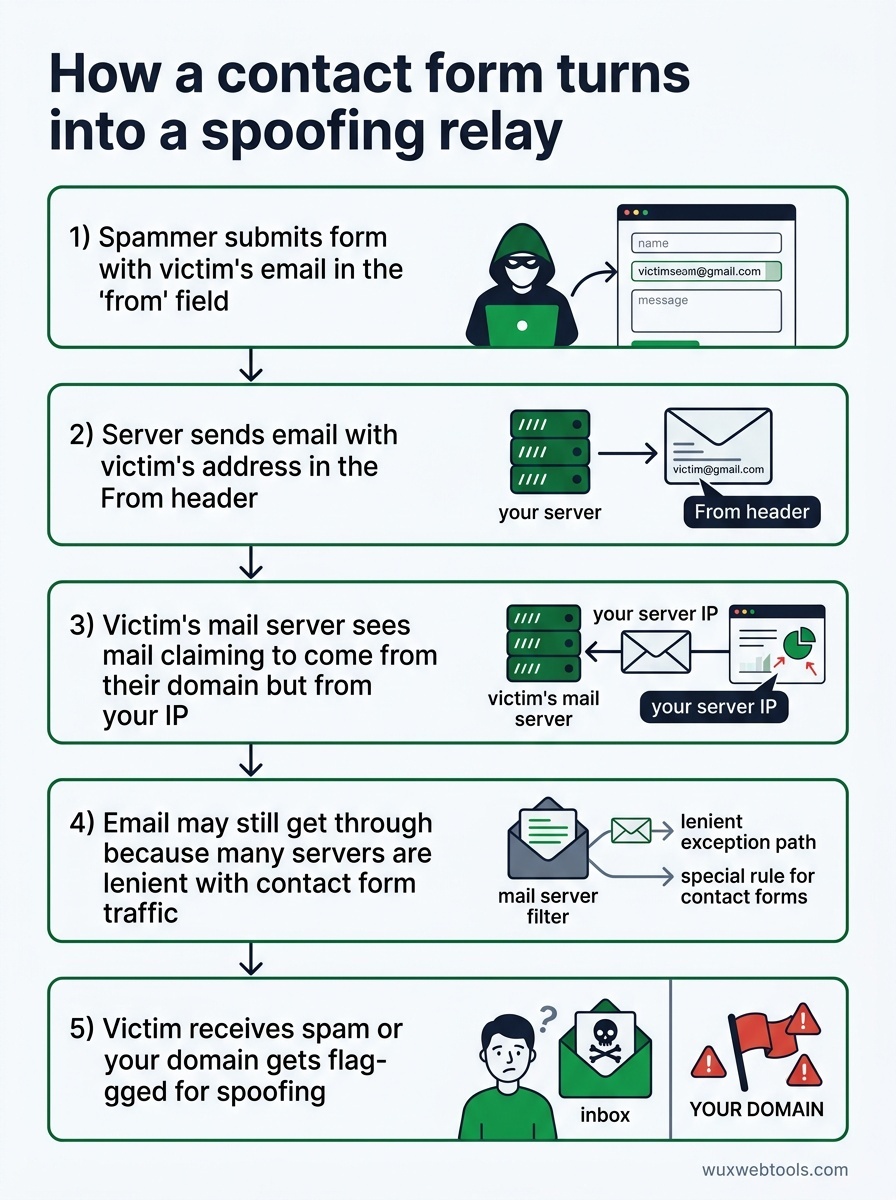
Evo šta se dešava kada spamer pronađe vaš obrazac:
- Pošalje obrazac sa email adresom žrtve u polju „from“
- Vaš server poslušno pošalje email sa adresom te žrtve u
Fromzaglavlju - Mail server žrtve vidi email koji tvrdi da dolazi sa njihovog domena, ali potiče sa vaše IP adrese
- Ako vaš domen nema pravilno podešene SPF/DKIM/DMARC zapise (ili čak i ako ih ima), email i dalje može da prođe jer su mnogi serveri popustljivi prema saobraćaju iz kontakt obrazaca
- Žrtva dobija spam koji izgleda kao da dolazi sa njene sopstvene adrese, ili vaš domen biva označen zbog spoofing-a
Ovo nije teorijski napad. Dešava se stalno. Ako imate kontakt obrazac i nikada niste proverili logove svog mail servera, verovatno se već koristi na ovaj način.
Ispravan način za slanje emaila iz kontakt obrasca
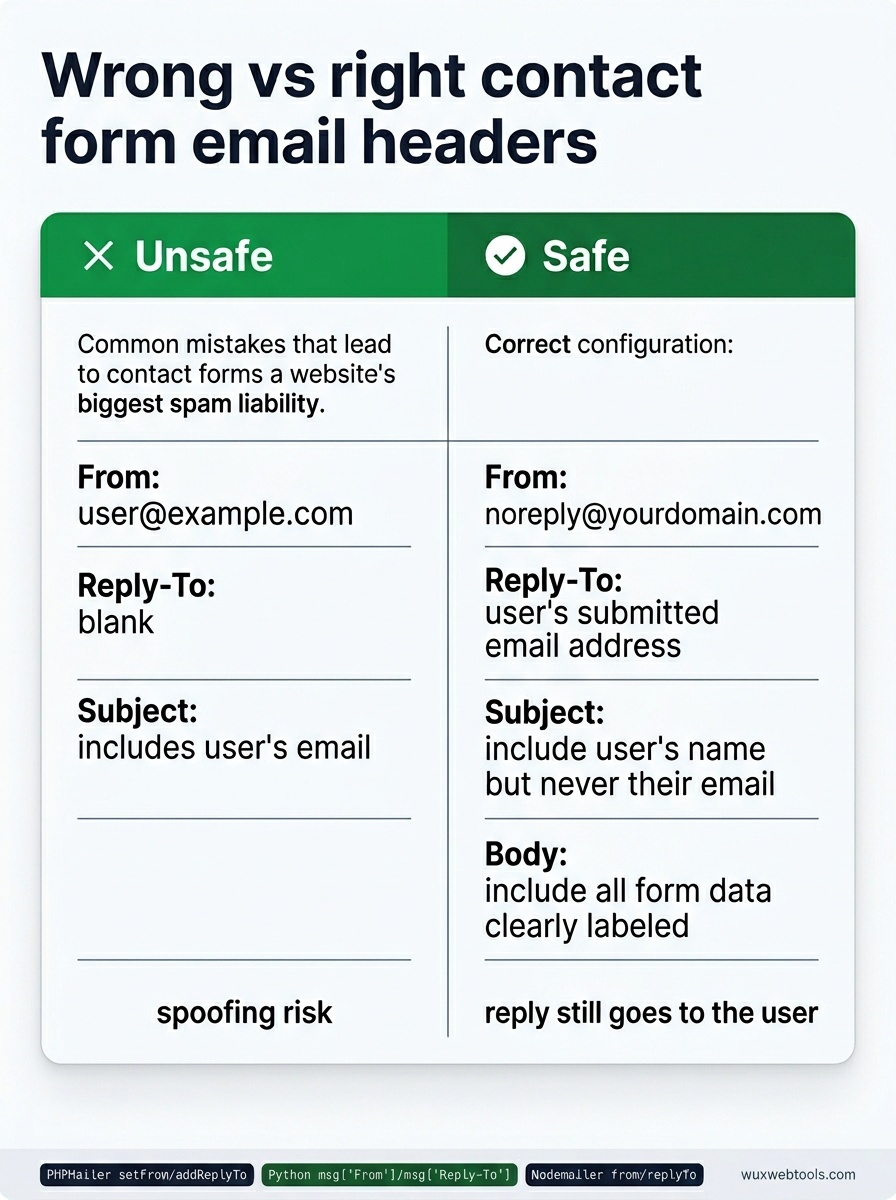
Rešenje je da nikada ne stavljate korisnički unos u From zaglavlje. Umesto toga:
- From:
[email protected](ili bilo koja adresa koju kontrolišete) - Reply-To: Email adresa koju je korisnik uneo
- Subject: Uključite korisnikovo ime ako želite, ali nikada njegov email
- Body: Uključite sve podatke iz obrasca, jasno označene
Na ovaj način vaš server šalje email samo sa adresa koje posedujete i koje ste pravilno autentifikovali. Kada kliknete „reply“ u svom inboxu, poruka i dalje ide korisniku — to je upravo ono što Reply-To radi. Ali spameri ne mogu da koriste vaš obrazac da se predstavljaju kao proizvoljne adrese.
Većina email biblioteka ovo podržava odmah. U PHP-ovom PHPMailer-u:
$mail->setFrom('[email protected]', 'Contact Form');
$mail->addReplyTo($_POST['email'], $_POST['name']);
U Python-ovom smtplib sa email.mime:
msg['From'] = '[email protected]'
msg['Reply-To'] = form_data['email']
U Node.js sa Nodemailer-om:
const mailOptions = {
  from: '[email protected]',
  replyTo: req.body.email,
  // ...
};
Ako vaš kontakt obrazac trenutno stavlja korisnički unos u From zaglavlje, ovo je ispravka u jednoj liniji. Uradite to danas.
Ograničavanje učestalosti nije opciono
Čak i uz pravilnu higijenu zaglavlja, nezaštićen kontakt obrazac je i dalje vektor za spam. Spameri će slati vaš obrazac stotinama puta sa različitim tekstovima poruke, a vaš inbox će se napuniti smećem.
Potrebno vam je ograničavanje učestalosti na više nivoa:
- Po IP adresi: Ne više od 5 slanja po satu sa iste IP adrese
- Po emailu: Ne više od 3 slanja dnevno sa iste email adrese
- Globalno: Ne više od 50 slanja po satu za sve korisnike zajedno (prilagodite prema svom saobraćaju)
Ograničavanje učestalosti treba da bude u kodu vaše aplikacije, ne samo u konfiguraciji web servera. Ograničavanje učestalosti u Nginx-u i Apache-u može da pomogne, ali ono radi na nivou zahteva i ne zna ništa o email adresama ili obrascima zloupotrebe specifičnim za obrazac.
Ako koristite framework, verovatno postoji middleware za ograničavanje učestalosti koji možete lako da uključite. Ako gradite od nule, jednostavan Redis brojač sa ključevima koji ističu radi sasvim dobro:
key = f"contact_form:{ip_address}"
count = redis.incr(key)
if count == 1:
    redis.expire(key, 3600)  # 1 hour
if count > 5:
    return error("Rate limit exceeded")
Ovo nije neprobojno — spameri mogu da rotiraju IP adrese — ali značajno povećava cenu zloupotrebe.
CAPTCHA je kompromis, ne rešenje
Google-ov reCAPTCHA v3 je nevidljiv i ocenjuje korisnike na osnovu ponašanja, što zvuči idealno. U praksi blokira legitimne korisnike češće nego što biste očekivali, posebno korisnike na VPN-ovima, Tor-u ili deljenim korporativnim mrežama.
reCAPTCHA v2 (checkbox „I'm not a robot“) je pouzdaniji, ali dodaje trenje. Honeypot polja — skriveni unosi u obrascu koje ljudi neće popuniti, ali botovi hoće — hvataju nesofisticirane botove bez ikakvog uticaja na korisnika, ali ih svaki ozbiljan spamer lako zaobilazi.
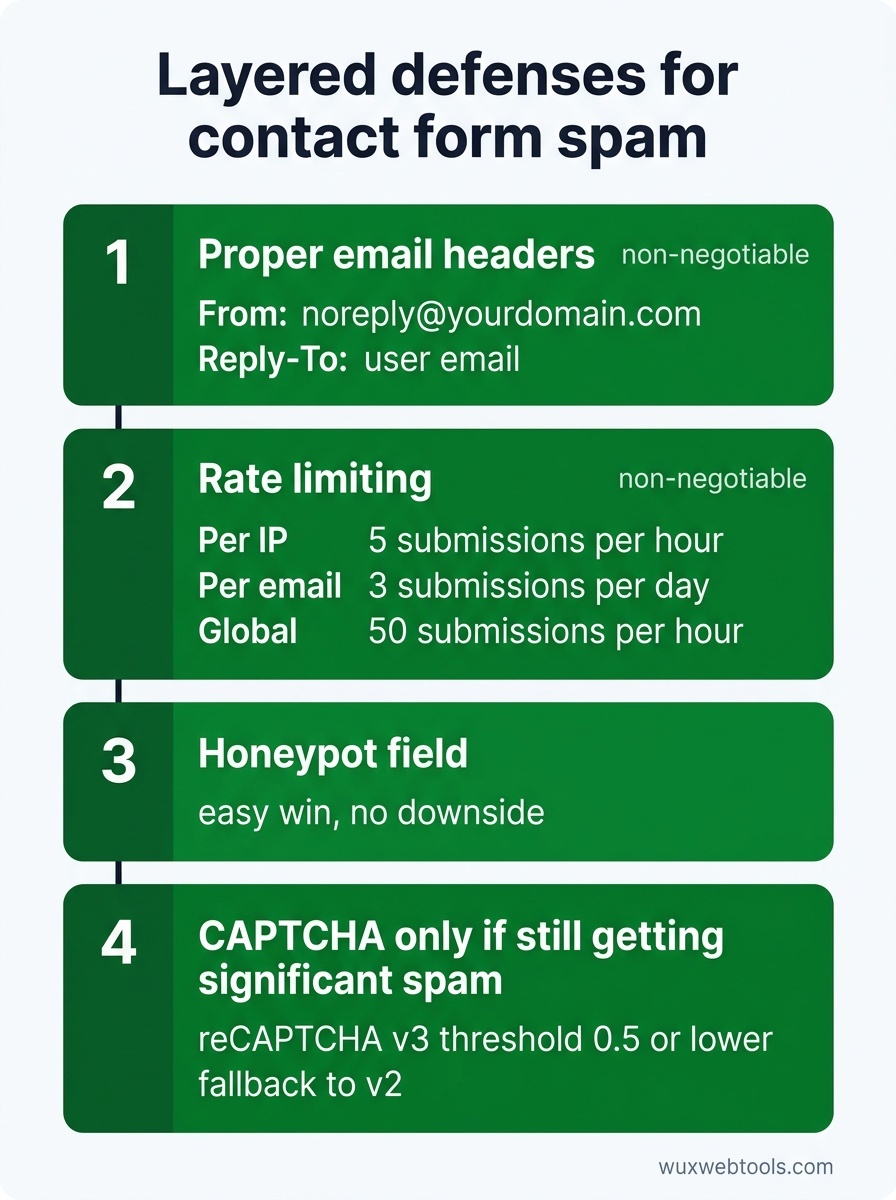
Najbolji pristup je slojevit:
- Pravilna email zaglavlja (nije za pregovaranje)
- Ograničavanje učestalosti (nije za pregovaranje)
- Honeypot polje (laka pobeda, bez negativnih posledica)
- CAPTCHA samo ako i dalje dobijate značajnu količinu spama posle svega navedenog
Ako dodate CAPTCHA-u, koristite reCAPTCHA v3 sa niskim pragom (0,5 ili niže) i fallback na v2 za korisnike koji dobiju lošu ocenu. Tako trenje ostaje nisko za većinu korisnika, dok se botovi i dalje blokiraju.
Kada koristiti servis za obrasce treće strane
Ako vodite mali sajt i ne želite da održavate infrastrukturu za obrasce, servisi trećih strana kao što su Formspree, Tally ili Netlify Forms rade sve ovo umesto vas. Oni ograničavaju učestalost, validiraju i šalju email sa sopstvenih domena, tako da vaša reputacija ostaje čista.
Kompromis je u tome što korisničke podatke šaljete trećoj strani, što može biti u sukobu sa vašom politikom privatnosti ili GDPR obavezama. Obrada podataka na strani klijenta je rastući trend za timove kojima je privatnost važna, ali kontakt obrasci su po prirodi serverska obrada — ne možete poslati email iz browsera bez izlaganja kredencijala.
Ako obrađujete osetljive upite (pravne, medicinske, finansijske), verovatno treba da imate sopstvenu infrastrukturu za obrasce. Za sve ostalo, servis treće strane je razuman izbor.
DMARC problem
Čak i ako popravite zaglavlja kontakt obrasca, niste bezbedni ako vaš domen nema DMARC politiku. DMARC govori prijemnim mail serverima šta da rade sa emailom koji ne prođe SPF ili DKIM provere. Bez njega, spameri i dalje mogu da šalju email koji izgleda kao da dolazi sa vašeg domena, čak i ako ne koriste vaše servere.
Podešavanje DMARC-a je van opsega ovog članka, ali ako ozbiljno shvatate email reputaciju, nije za pregovaranje. Počnite sa politikom samo za praćenje (p=none) i postepeno pređite na p=quarantine ili p=reject dok potvrđujete da je vaš legitimni email pravilno autentifikovan.
Šta je sa saglasnošću za kolačiće i praćenjem obrazaca?
Ako vaš kontakt obrazac koristi analitiku ili marketinške piksele za praćenje slanja, verovatno podležete GDPR i ePrivacy pravilima. Većini kontakt obrazaca praćenje nije potrebno — već znate da je neko poslao obrazac jer ste primili email — ali ako koristite nešto poput Facebook Pixel-a ili Google Analytics događaja, potrebna vam je izričita saglasnost pre nego što se te skripte učitaju.
Najjednostavniji pristup je da uopšte ne pratite slanja kontakt obrasca. Ako morate da ih pratite, učitavajte skripte za praćenje tek nakon što korisnik da saglasnost i postarajte se da je vaš baner za saglasnost usklađen sa propisima.
Ključne pouke
- Nikada ne stavljajte email adrese koje je korisnik uneo u
Fromzaglavlje. Umesto toga koristiteReply-To. - Ograničavanje učestalosti je obavezno. Implementirajte ga na nivou aplikacije, ne samo na web serveru.
- Honeypot polja su besplatna pobeda. CAPTCHA treba da bude poslednje sredstvo.
- Servisi za obrasce trećih strana su razuman izbor za male sajtove, ali uvode kompromise u vezi sa privatnošću.
- Ako šaljete bilo kakav email sa svog domena, potrebna vam je DMARC politika.
FAQ
Q: Mogu li jednostavno da isključim kontakt obrazac i umesto njega koristim mailto link?
A: Možete, ali mailto linkovi izlažu vašu email adresu scraper-ima, a vi gubite mogućnost prikupljanja strukturiranih podataka. Ako je spam preplavljujući, mailto link je bolji od pokvarenog kontakt obrasca, ali popravljanje obrasca je bolje od oba.
Q: Šta ako iz legitimnih razloga moram da šaljem email sa korisnikove adrese?
A: Gotovo sigurno ne morate. Ako mislite da morate, verovatno pokušavate da rešite problem toka rada (kao što je rutiranje odgovora) koji Reply-To već rešava. Ako zaista morate da šaljete email sa proizvoljnih adresa, potreban vam je namenski email servis sa pravilnom autentifikacijom, ne kontakt obrazac.
Q: Kako da znam da li se moj kontakt obrazac već zloupotrebljava?
A: Proverite logove mail servera za odlazne SMTP konekcije. Ako vidite veliki obim odlaznih emailova ka adresama koje ne prepoznajete, ili ako je vaš domen označen u spam bazama kao što je Spamhaus, verovatno se koristite kao relay. Alati kao što je MXToolbox mogu da provere reputaciju vašeg domena.
Q: Da li je bezbedno koristiti besplatan CAPTCHA servis?
A: Google-ov reCAPTCHA je besplatan i široko korišćen, ali šalje korisničke podatke Google-u, što može biti u sukobu sa vašom politikom privatnosti. hCaptcha je alternativa fokusirana na privatnost koja ne trenira AI modele na vašim korisnicima. Cloudflare Turnstile je još jedna opcija koja je manje nametljiva od tradicionalnih CAPTCHA rešenja.
Q: Koja je razlika između SPF, DKIM i DMARC?
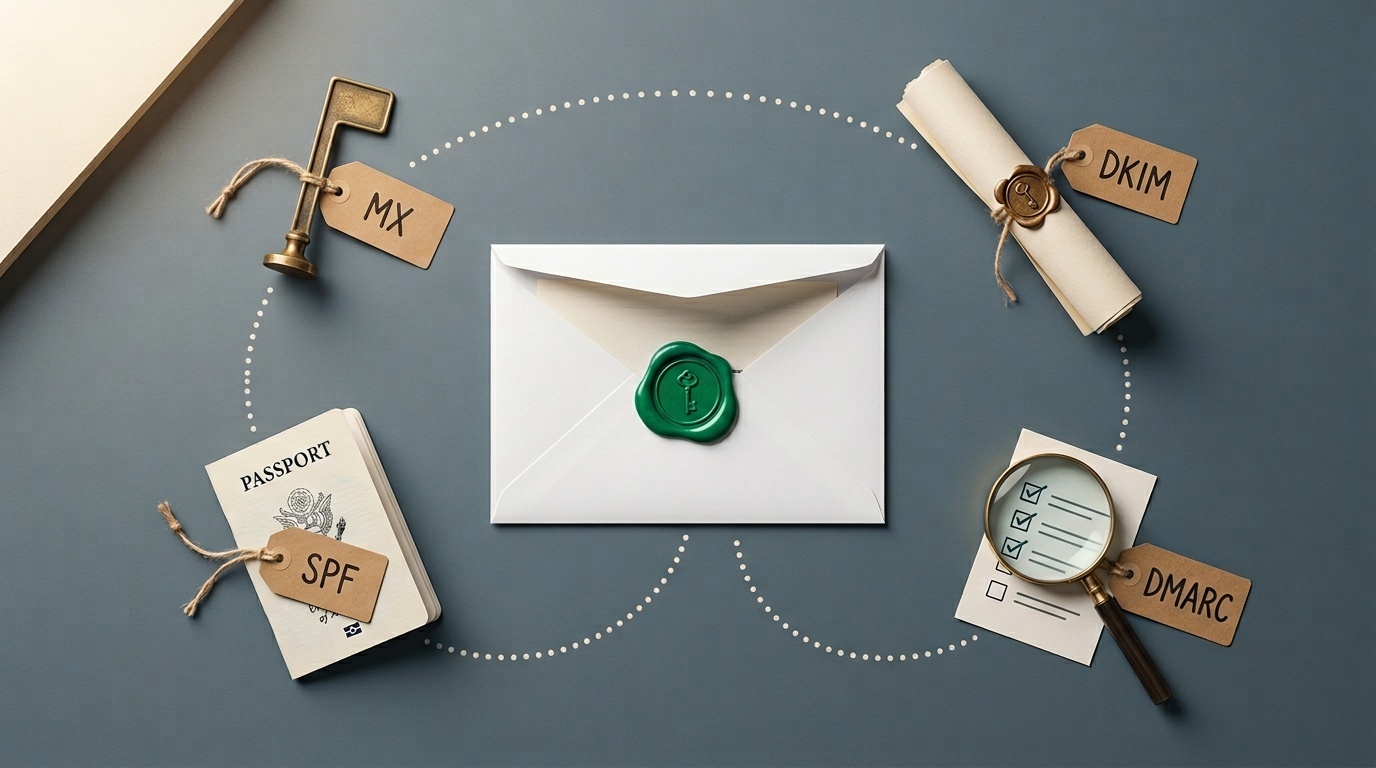
A: SPF navodi kojim mail serverima je dozvoljeno da šalju email sa vašeg domena. DKIM kriptografski potpisuje odlazni email kako bi primaoci mogli da provere da nije izmenjen. DMARC ih povezuje i govori primaocima šta da rade ako email ne prođe SPF ili DKIM provere. Za pravilnu email autentifikaciju potrebna su vam sva tri.
Izvori
- OWASP: Email Header Injection — Detaljno objašnjenje kako se kontakt obrasci mogu zloupotrebiti za email spoofing.
- RFC 5322: Internet Message Format — Tehnički standard koji definiše email zaglavlja, uključujući
FromiReply-To. - DMARC.org: Overview — Zvanični resurs za razumevanje i implementaciju DMARC politika.
- Spamhaus: Domain Blocklists — Proverite da li je vaš domen označen zbog spama i razumite kako blocklist-e funkcionišu.
Često postavljana pitanja
Mogu li jednostavno da isključim kontakt obrazac i umesto njega koristim mailto link?
Šta ako iz legitimnih razloga moram da šaljem email sa korisnikove adrese?
Kako da znam da li se moj kontakt obrazac već zloupotrebljava?
Da li je bezbedno koristiti besplatan CAPTCHA servis?
Koja je razlika između SPF, DKIM i DMARC?
Izvori i dalja literatura