Vì sao biểu mẫu liên hệ là rủi ro spam lớn nhất của bạn
Hầu hết biểu mẫu liên hệ được cấu hình để gửi email trực tiếp từ dữ liệu người dùng nhập. Điều đó khiến chúng cực kỳ dễ bị khai thác.
Mục lục
- Vấn đề này lâu đời hơn bạn nghĩ
- Điều gì khiến biểu mẫu liên hệ dễ bị khai thác đến vậy
- Cách đúng để gửi email từ biểu mẫu liên hệ
- Rate limiting không phải là tùy chọn
- CAPTCHA là một sự đánh đổi, không phải giải pháp
- Khi nào nên dùng dịch vụ biểu mẫu của bên thứ ba
- Vấn đề DMARC
- Còn [đồng ý cookie và theo dõi biểu mẫu](/vi/blog/2026-05-02-what-changed-for-cookies-in-2026-and-what-to-do-about-it) thì sao?
- Những điểm chính cần nhớ
- FAQ
- Nguồn
Vấn đề này lâu đời hơn bạn nghĩ
Biểu mẫu liên hệ đã là một hướng phát tán spam từ đầu những năm 2000, nhưng vấn đề ngày càng nghiêm trọng hơn khi các nhà cung cấp email siết chặt yêu cầu xác thực. Hầu hết biểu mẫu liên hệ vẫn được xây dựng theo cùng một cách: người dùng điền biểu mẫu, máy chủ của bạn gửi email bằng địa chỉ của người dùng trong header From, rồi bạn chờ phản hồi.
Đây là một lỗ hổng giả mạo email điển hình. Spammer có thể dùng biểu mẫu của bạn để gửi email trông như đến từ bất kỳ địa chỉ nào họ muốn, được định tuyến qua IP máy chủ của bạn. Nếu đủ nhiều spam được gửi theo cách này, domain của bạn sẽ bị đánh dấu và email giao dịch hợp lệ của bạn sẽ không còn đến được hộp thư đến.
Cách khắc phục khá đơn giản, nhưng hầu hết hướng dẫn vẫn làm sai.
Điều gì khiến biểu mẫu liên hệ dễ bị khai thác đến vậy
Một biểu mẫu liên hệ điển hình nhận ba trường: tên, email và nội dung. Trình xử lý phía máy chủ lấy địa chỉ email đó và đưa thẳng vào header From của một thư SMTP gửi đi. Điều này tiện cho việc trả lời—bạn chỉ cần bấm "reply" trong hộp thư—nhưng nó cũng là một món quà cho spammer.
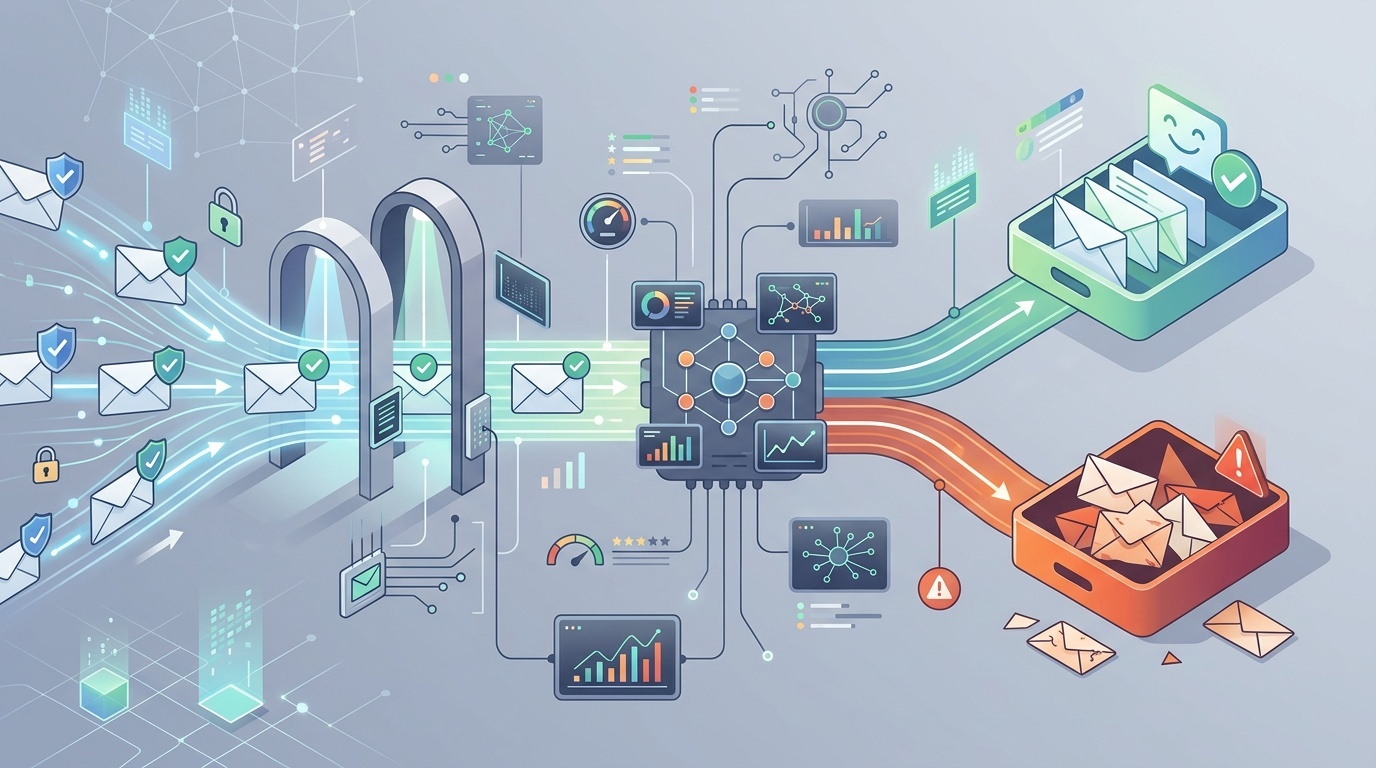
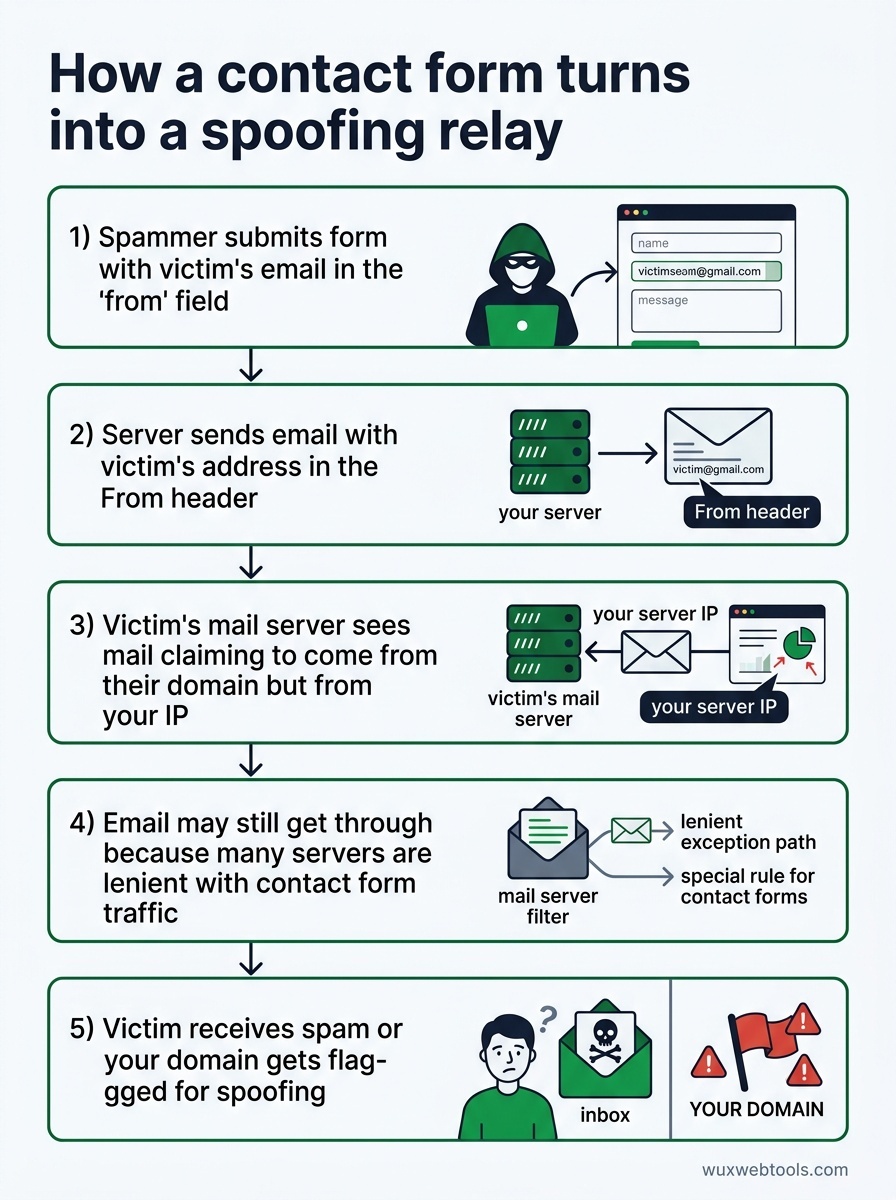
Đây là những gì xảy ra khi spammer tìm thấy biểu mẫu của bạn:
- Họ gửi biểu mẫu với địa chỉ email của nạn nhân trong trường "from"
- Máy chủ của bạn nghiêm túc gửi một email với địa chỉ của nạn nhân trong header
From - Máy chủ thư của nạn nhân thấy email tự nhận là đến từ domain của họ, nhưng lại xuất phát từ IP của bạn
- Nếu domain của bạn thiếu bản ghi SPF/DKIM/DMARC phù hợp (hoặc ngay cả khi có), email vẫn có thể đi qua vì nhiều máy chủ khá dễ dãi với lưu lượng từ biểu mẫu liên hệ
- Nạn nhân nhận spam trông như đến từ chính địa chỉ của họ, hoặc domain của bạn bị đánh dấu vì giả mạo
Đây không phải là một cuộc tấn công trên lý thuyết. Nó xảy ra liên tục. Nếu bạn vận hành một biểu mẫu liên hệ và chưa từng kiểm tra log máy chủ thư, rất có thể bạn đã đang bị lợi dụng theo cách này.
Cách đúng để gửi email từ biểu mẫu liên hệ
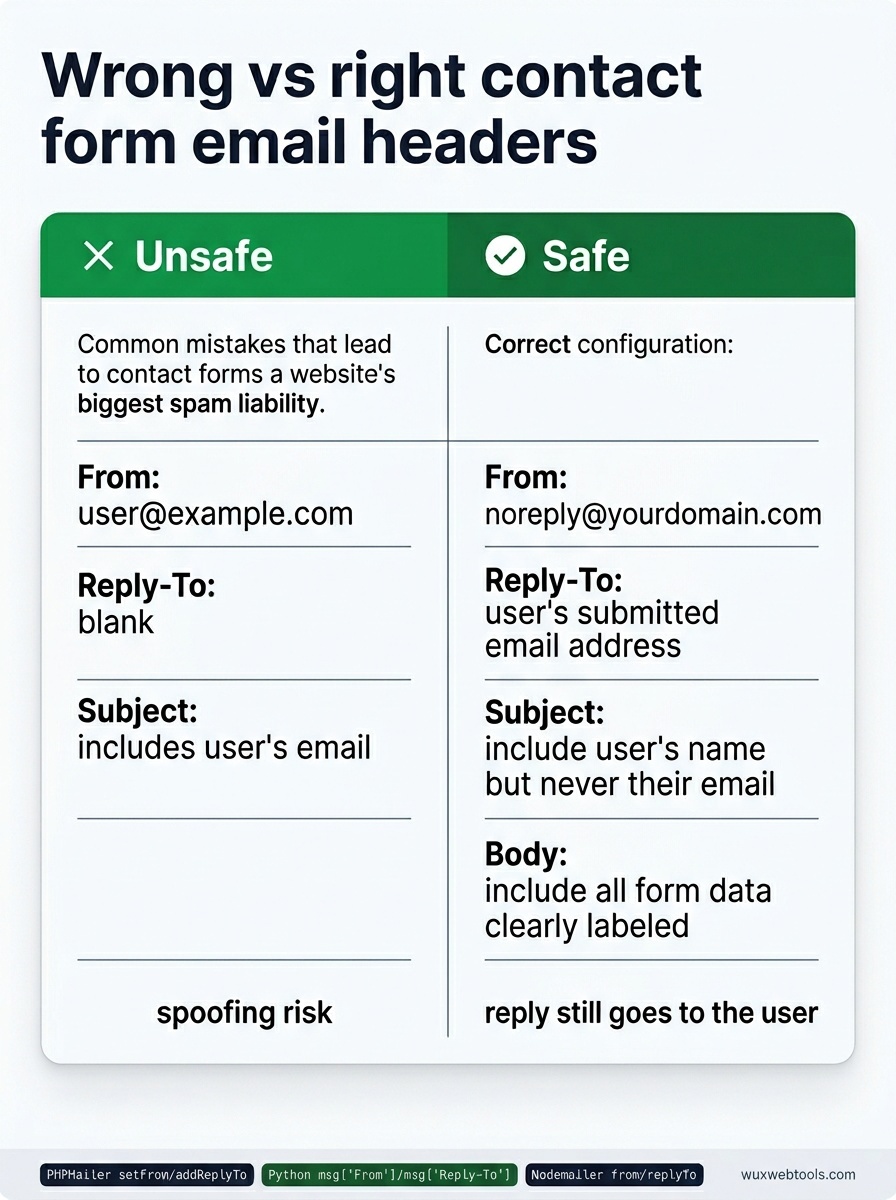
Cách khắc phục là không bao giờ đặt dữ liệu người dùng nhập vào header From. Thay vào đó:
- From:
[email protected](hoặc bất kỳ địa chỉ nào bạn kiểm soát) - Reply-To: Địa chỉ email người dùng đã gửi
- Subject: Có thể bao gồm tên người dùng nếu muốn, nhưng không bao giờ đưa email của họ vào
- Body: Bao gồm toàn bộ dữ liệu biểu mẫu, được gắn nhãn rõ ràng
Bằng cách này, máy chủ của bạn chỉ gửi email từ các địa chỉ thuộc sở hữu của bạn và đã được xác thực đúng cách. Khi bạn bấm "reply" trong hộp thư, thư vẫn gửi đến người dùng—đó là chức năng của Reply-To. Nhưng spammer không thể dùng biểu mẫu của bạn để mạo danh các địa chỉ tùy ý.
Hầu hết thư viện email đều hỗ trợ sẵn việc này. Trong PHPMailer của PHP:
$mail->setFrom('[email protected]', 'Contact Form');
$mail->addReplyTo($_POST['email'], $_POST['name']);
Trong smtplib của Python với email.mime:
msg['From'] = '[email protected]'
msg['Reply-To'] = form_data['email']
Trong Node.js với Nodemailer:
const mailOptions = {
  from: '[email protected]',
  replyTo: req.body.email,
  // ...
};
Nếu biểu mẫu liên hệ hiện tại của bạn đang đưa dữ liệu người dùng nhập vào header From, đây là một bản sửa chỉ một dòng. Hãy làm ngay hôm nay.
Rate limiting không phải là tùy chọn
Ngay cả khi header được xử lý đúng, một biểu mẫu liên hệ không được bảo vệ vẫn là một hướng phát tán spam. Spammer sẽ gửi biểu mẫu của bạn hàng trăm lần với các nội dung khác nhau, và hộp thư của bạn sẽ đầy rác.
Bạn cần rate limiting ở nhiều cấp:
- Theo IP: Không quá 5 lượt gửi mỗi giờ từ cùng một IP
- Theo email: Không quá 3 lượt gửi mỗi ngày từ cùng một địa chỉ email
- Toàn cục: Không quá 50 lượt gửi mỗi giờ trên toàn bộ người dùng (điều chỉnh theo lưu lượng của bạn)
Rate limiting nên nằm trong mã ứng dụng của bạn, không chỉ trong cấu hình web server. Rate limiting của Nginx và Apache có thể hữu ích, nhưng chúng hoạt động ở cấp request và không biết đến địa chỉ email hay các mẫu lạm dụng đặc thù của biểu mẫu.
Nếu bạn đang dùng một framework, nhiều khả năng đã có middleware rate-limiting để tích hợp. Nếu bạn xây từ đầu, một bộ đếm Redis đơn giản với key tự hết hạn là đủ dùng:
key = f"contact_form:{ip_address}"
count = redis.incr(key)
if count == 1:
    redis.expire(key, 3600)  # 1 hour
if count > 5:
    return error("Rate limit exceeded")
Điều này không chống chịu tuyệt đối—spammer có thể xoay vòng IP—nhưng nó làm tăng đáng kể chi phí lạm dụng.
CAPTCHA là một sự đánh đổi, không phải giải pháp
reCAPTCHA v3 của Google là vô hình và chấm điểm người dùng dựa trên hành vi, nghe có vẻ lý tưởng. Trên thực tế, nó chặn người dùng hợp lệ thường xuyên hơn bạn tưởng, đặc biệt là người dùng VPN, Tor hoặc mạng doanh nghiệp dùng chung.
reCAPTCHA v2 (ô chọn "I'm not a robot") đáng tin cậy hơn nhưng tạo thêm ma sát. Các trường honeypot—những input biểu mẫu bị ẩn mà con người sẽ không điền nhưng bot sẽ điền—bắt được bot kém tinh vi mà không ảnh hưởng đến người dùng, nhưng rất dễ bị vượt qua với bất kỳ spammer nghiêm túc nào.
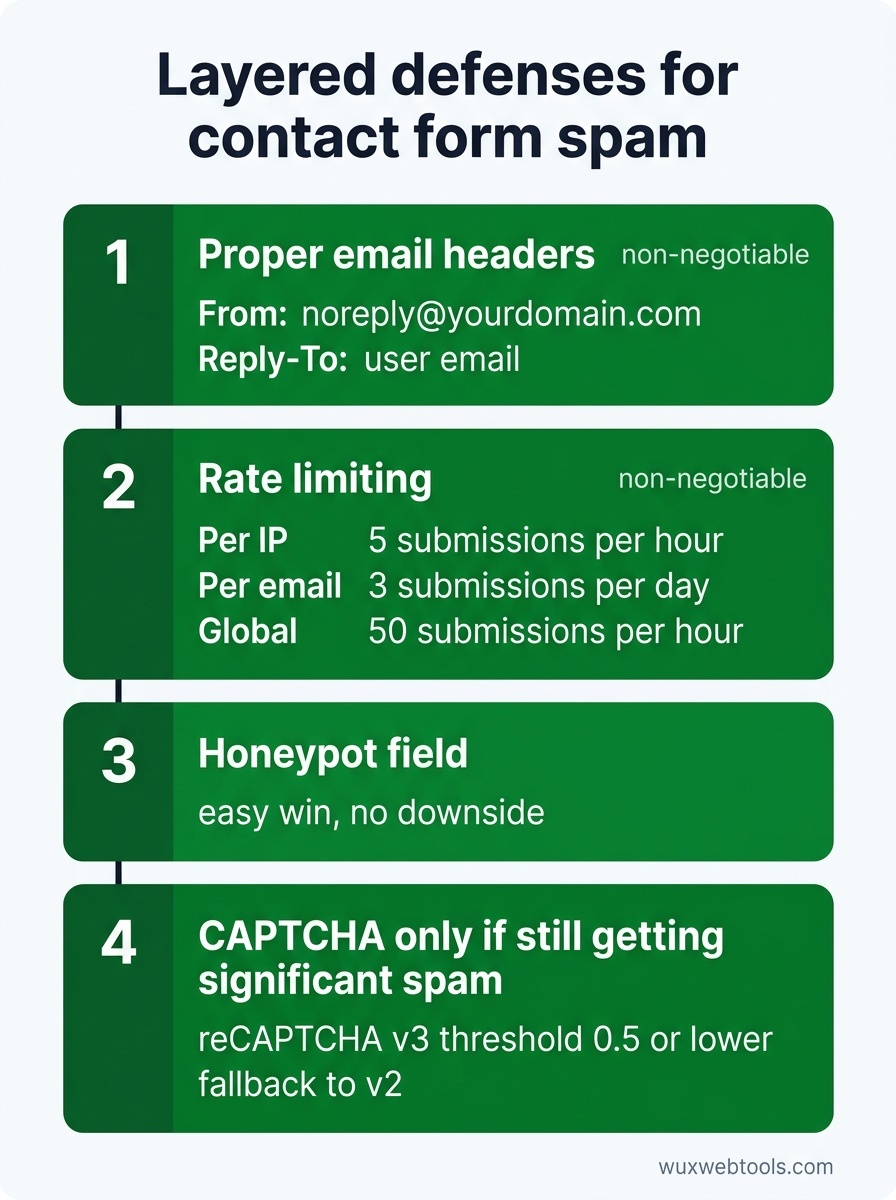
Cách tiếp cận tốt nhất là theo lớp:
- Header email đúng cách (không thể thương lượng)
- Rate limiting (không thể thương lượng)
- Trường honeypot (lợi ích dễ đạt, không có nhược điểm)
- CAPTCHA chỉ khi bạn vẫn nhận lượng spam đáng kể sau các bước trên
Nếu bạn thêm CAPTCHA, hãy dùng reCAPTCHA v3 với ngưỡng thấp (0.5 hoặc thấp hơn) và fallback sang v2 cho những người dùng có điểm thấp. Cách này giữ ma sát thấp cho phần lớn người dùng trong khi vẫn chặn bot.
Khi nào nên dùng dịch vụ biểu mẫu của bên thứ ba
Nếu bạn vận hành một website nhỏ và không muốn duy trì hạ tầng biểu mẫu, các dịch vụ bên thứ ba như Formspree, Tally hoặc Netlify Forms xử lý toàn bộ việc này cho bạn. Họ rate-limit, xác thực và gửi email từ domain của chính họ, nên uy tín của bạn vẫn sạch.
Sự đánh đổi là bạn đang gửi dữ liệu người dùng cho bên thứ ba, điều này có thể mâu thuẫn với chính sách quyền riêng tư hoặc nghĩa vụ GDPR của bạn. Xử lý dữ liệu phía client là một xu hướng đang tăng trong các nhóm chú trọng quyền riêng tư, nhưng biểu mẫu liên hệ vốn dĩ cần xử lý phía máy chủ—bạn không thể gửi email từ trình duyệt mà không làm lộ thông tin xác thực.
Nếu bạn xử lý các yêu cầu nhạy cảm (pháp lý, y tế, tài chính), có lẽ bạn cần vận hành hạ tầng biểu mẫu của riêng mình. Với mọi trường hợp khác, dịch vụ bên thứ ba là một lựa chọn hợp lý.
Vấn đề DMARC
Ngay cả khi bạn sửa header của biểu mẫu liên hệ, bạn vẫn chưa an toàn nếu domain của bạn thiếu chính sách DMARC. DMARC cho máy chủ nhận thư biết phải làm gì với email không vượt qua kiểm tra SPF hoặc DKIM. Nếu không có nó, spammer vẫn có thể gửi email trông như đến từ domain của bạn, ngay cả khi họ không dùng máy chủ của bạn.
Thiết lập DMARC nằm ngoài phạm vi bài viết này, nhưng nếu bạn nghiêm túc về uy tín email, đây là điều không thể thương lượng. Hãy bắt đầu với chính sách chỉ giám sát (p=none) rồi dần chuyển sang p=quarantine hoặc p=reject khi bạn xác minh rằng email hợp lệ của mình đã được xác thực đúng cách.
Còn đồng ý cookie và theo dõi biểu mẫu thì sao?
Nếu biểu mẫu liên hệ của bạn dùng analytics hoặc marketing pixels để theo dõi lượt gửi, nhiều khả năng bạn chịu sự điều chỉnh của GDPR và quy định ePrivacy. Hầu hết biểu mẫu liên hệ không cần theo dõi—bạn đã biết có người gửi biểu mẫu vì bạn nhận được email—nhưng nếu bạn dùng thứ gì đó như Facebook Pixel hoặc sự kiện Google Analytics, bạn cần có sự đồng ý rõ ràng trước khi các script đó được tải.
Cách đơn giản nhất là không theo dõi lượt gửi biểu mẫu liên hệ. Nếu bắt buộc phải theo dõi, chỉ tải script theo dõi sau khi người dùng đồng ý, và đảm bảo banner đồng ý của bạn tuân thủ quy định.
Những điểm chính cần nhớ
- Không bao giờ đặt địa chỉ email do người dùng gửi vào header
From. Hãy dùngReply-Tothay thế. - Rate limiting là bắt buộc. Triển khai ở cấp ứng dụng, không chỉ ở web server.
- Trường honeypot là lợi ích miễn phí. CAPTCHA nên là phương án cuối cùng.
- Dịch vụ biểu mẫu bên thứ ba là lựa chọn hợp lý cho website nhỏ, nhưng chúng tạo ra đánh đổi về quyền riêng tư.
- Nếu bạn gửi bất kỳ email nào từ domain của mình, bạn cần một chính sách DMARC.
FAQ
Q: Tôi có thể chỉ tắt biểu mẫu liên hệ và dùng liên kết mailto thay thế không?
A: Có thể, nhưng liên kết mailto để lộ địa chỉ email của bạn cho scraper, và bạn mất khả năng thu thập dữ liệu có cấu trúc. Nếu spam quá nhiều, liên kết mailto tốt hơn một biểu mẫu liên hệ hỏng, nhưng sửa biểu mẫu vẫn tốt hơn cả hai.
Q: Nếu tôi cần gửi email từ địa chỉ của người dùng vì lý do hợp lệ thì sao?
A: Gần như chắc chắn là không cần. Nếu bạn nghĩ mình cần, có lẽ bạn đang cố giải một vấn đề workflow (như định tuyến phản hồi) mà Reply-To đã giải quyết. Nếu bạn thực sự cần gửi email từ các địa chỉ tùy ý, bạn cần một dịch vụ email chuyên dụng với xác thực phù hợp, không phải một biểu mẫu liên hệ.
Q: Làm sao tôi biết biểu mẫu liên hệ của mình đã bị lạm dụng hay chưa?
A: Hãy kiểm tra log máy chủ thư để tìm các kết nối SMTP gửi đi. Nếu bạn thấy lượng lớn email gửi đi đến các địa chỉ không nhận ra, hoặc domain của bạn đã bị các cơ sở dữ liệu spam như Spamhaus đánh dấu, nhiều khả năng bạn đang bị dùng làm relay. Các công cụ như MXToolbox có thể kiểm tra uy tín domain của bạn.
Q: Dùng dịch vụ CAPTCHA miễn phí có an toàn không?
A: reCAPTCHA của Google miễn phí và được sử dụng rộng rãi, nhưng nó gửi dữ liệu người dùng đến Google, điều này có thể mâu thuẫn với chính sách quyền riêng tư của bạn. hCaptcha là một lựa chọn thay thế chú trọng quyền riêng tư và không huấn luyện mô hình AI trên người dùng của bạn. Cloudflare Turnstile là một lựa chọn khác, ít xâm lấn hơn CAPTCHA truyền thống.
Q: SPF, DKIM và DMARC khác nhau như thế nào?
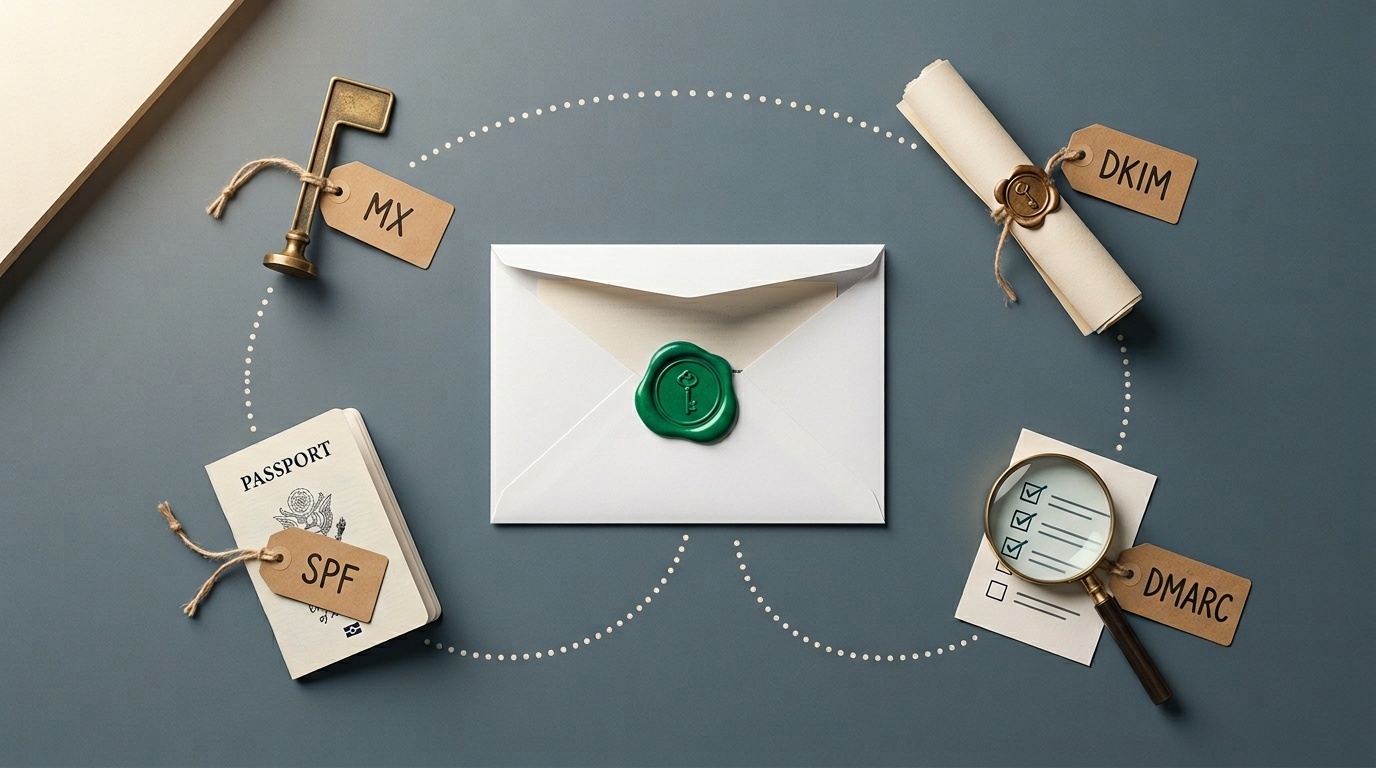
A: SPF liệt kê những máy chủ thư được phép gửi email từ domain của bạn. DKIM ký mật mã cho email gửi đi để người nhận có thể xác minh email không bị sửa đổi. DMARC kết nối hai cơ chế này và cho người nhận biết phải làm gì nếu email không vượt qua kiểm tra SPF hoặc DKIM. Bạn cần cả ba để xác thực email đúng cách.
Nguồn
- OWASP: Email Header Injection — Giải thích chi tiết cách biểu mẫu liên hệ có thể bị khai thác để giả mạo email.
- RFC 5322: Internet Message Format — Tiêu chuẩn kỹ thuật định nghĩa header email, bao gồm
FromvàReply-To. - DMARC.org: Overview — Tài nguyên chính thức để hiểu và triển khai chính sách DMARC.
- Spamhaus: Domain Blocklists — Kiểm tra xem domain của bạn có bị đánh dấu vì spam hay không và hiểu cách blocklist hoạt động.
Câu hỏi thường gặp
Tôi có thể chỉ tắt biểu mẫu liên hệ và dùng liên kết mailto thay thế không?
Nếu tôi cần gửi email từ địa chỉ của người dùng vì lý do hợp lệ thì sao?
Làm sao tôi biết biểu mẫu liên hệ của mình đã bị lạm dụng hay chưa?
Dùng dịch vụ CAPTCHA miễn phí có an toàn không?
SPF, DKIM và DMARC khác nhau như thế nào?
Nguồn & tài liệu tham khảo thêm