पासवर्ड हैश करने से असल में किससे सुरक्षा मिलती है
Password hashing डेटाबेस लीक के बाद users की रक्षा करती है, लेकिन यह phishing, credential stuffing, या खराब session security को नहीं रोकती।
8 परिणाम
Password hashing डेटाबेस लीक के बाद users की रक्षा करती है, लेकिन यह phishing, credential stuffing, या खराब session security को नहीं रोकती।
HSTS शक्तिशाली है और गलती माफ नहीं करता. इसे चरणों में rollout करें, पहले subdomains का audit करें, और preload को one-way door की तरह मानें.
noopener, noreferrer और nofollow के लिए एक व्यावहारिक गाइड: ये क्या बदलते हैं, कब उपयोग करने चाहिए, और क्या ठीक नहीं करते.
Permissions-Policy browser feature access को कम कर सकता है, खासकर iframes में। यह उपयोगी है, लेकिन कई teams जितना मानती हैं उससे सीमित है।
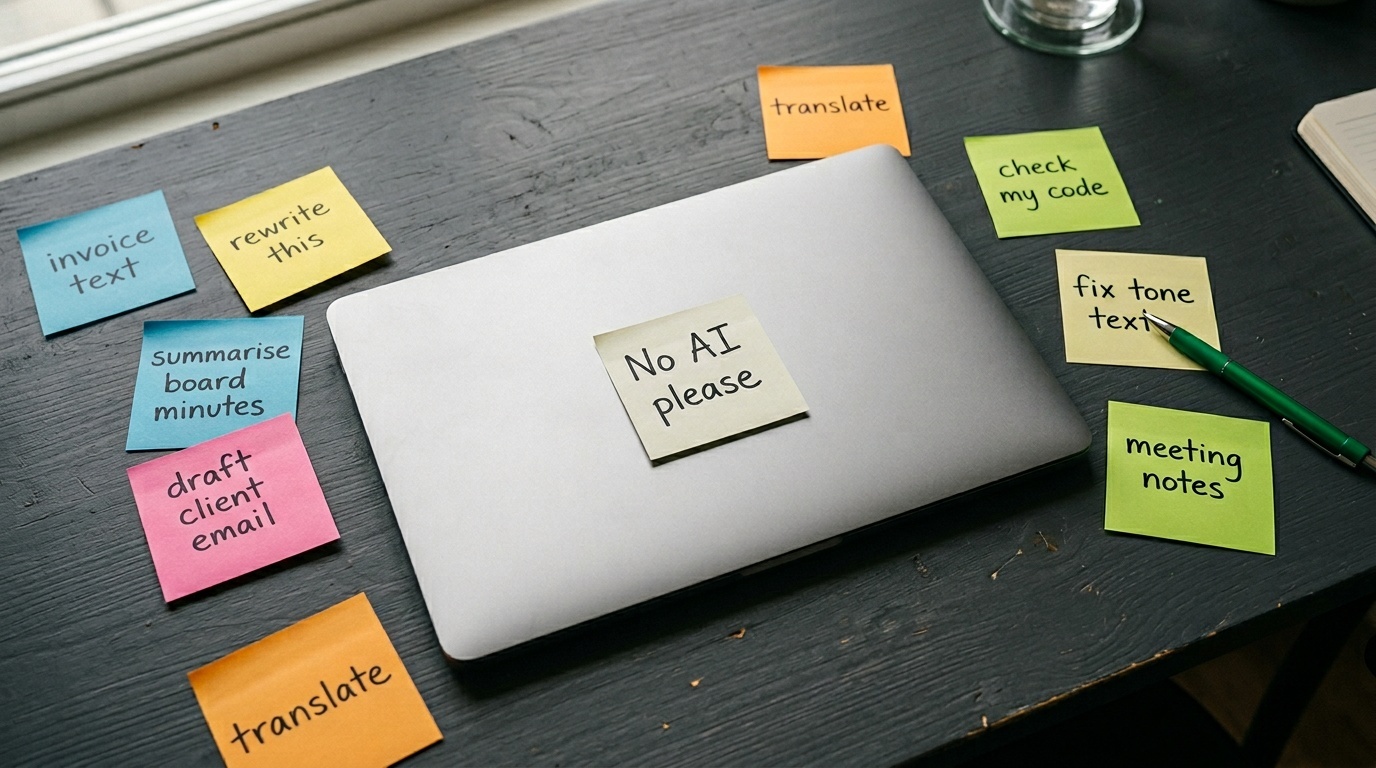
अधिकांश संगठनों में Shadow AI पहले से मौजूद है। यह 10 मिनट का, 7-प्रश्नों वाला ऑडिट आपको साफ़-साफ़ दिखाता है कि आप कहाँ खड़े हैं — और आगे क्या करना है।
अधिकांश वेबसाइटों की स्पैम सुरक्षा में संपर्क फ़ॉर्म सबसे कमजोर कड़ी होते हैं। यहां बताया गया है कि वे इतने असुरक्षित क्यों हैं और इसके बारे में क्या किया जाए।
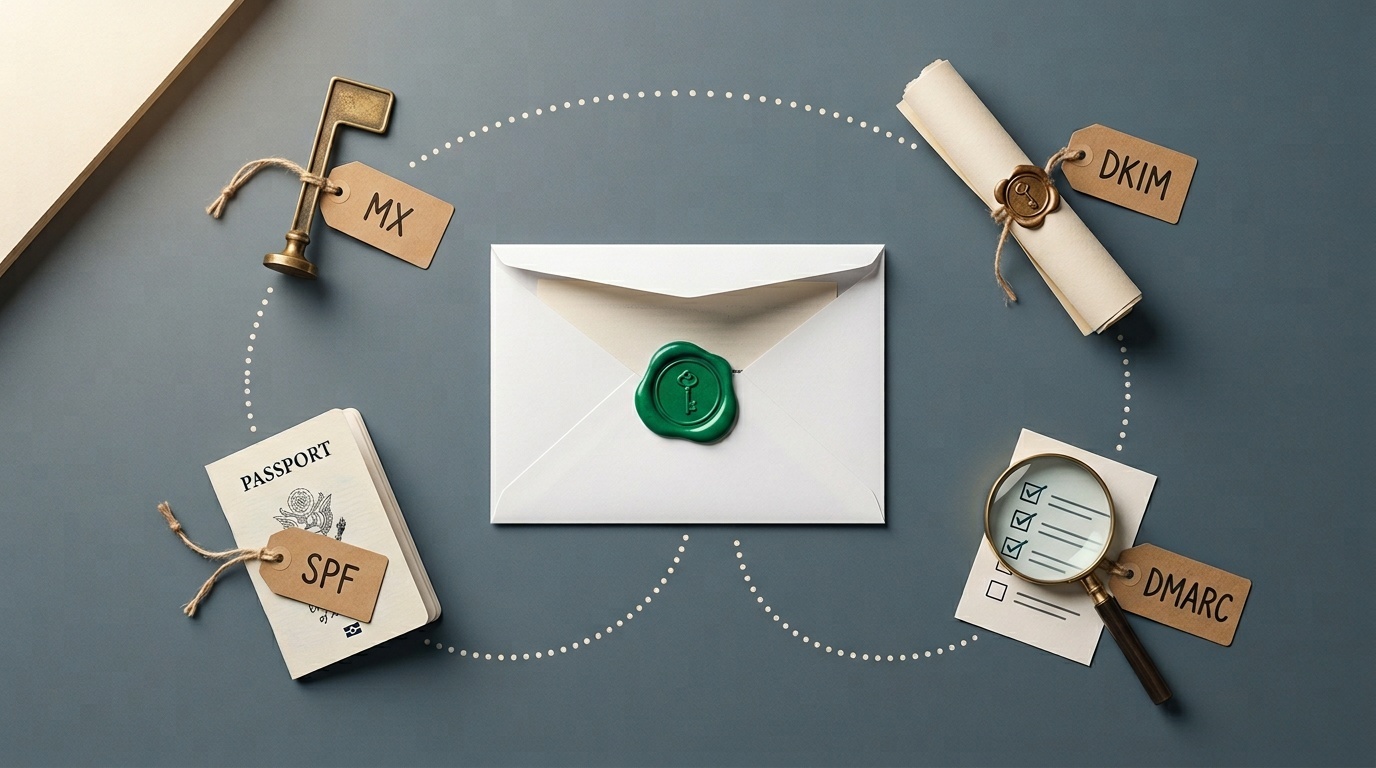
Email authentication records तब तक बेतुके दिखते हैं जब तक आपको उनकी ज़रूरत नहीं पड़ती। यहां MX, SPF, DKIM और DMARC की एक व्यावहारिक guide है, जो theory छोड़कर काम करने वाली बातों पर ध्यान देती है।
EXIF मेटाडेटा हर फ़ोटो में स्थान, डिवाइस जानकारी और टाइमस्टैम्प एम्बेड करता है। ऑनलाइन इमेज साझा करने से पहले इसे भरोसेमंद तरीके से हटाने का तरीका यहाँ है।