Mengapa formulir kontak Anda adalah liabilitas spam terbesar
Sebagian besar formulir kontak dikonfigurasi untuk mengirim email langsung dari input pengguna. Itu membuatnya sangat mudah dieksploitasi.
Daftar isi
- Masalahnya lebih lama dari yang Anda kira
- Apa yang membuat formulir kontak begitu mudah dieksploitasi
- Cara yang benar untuk mengirim email formulir kontak
- Rate limiting bukan opsional
- CAPTCHA adalah trade-off, bukan solusi
- Kapan menggunakan layanan formulir pihak ketiga
- Masalah DMARC
- Bagaimana dengan [Persetujuan cookie dan pelacakan formulir](/id/blog/2026-05-02-what-changed-for-cookies-in-2026-and-what-to-do-about-it)?
- Poin utama
- FAQ
- Sumber
Masalahnya lebih lama dari yang Anda kira
Formulir kontak telah menjadi vektor spam sejak awal 2000-an, tetapi masalahnya semakin buruk seiring penyedia email memperketat persyaratan autentikasi mereka. Sebagian besar formulir kontak masih dibangun dengan cara yang sama: pengguna mengisi formulir, server Anda mengirim email menggunakan alamat pengguna di header From, lalu Anda menunggu balasan.
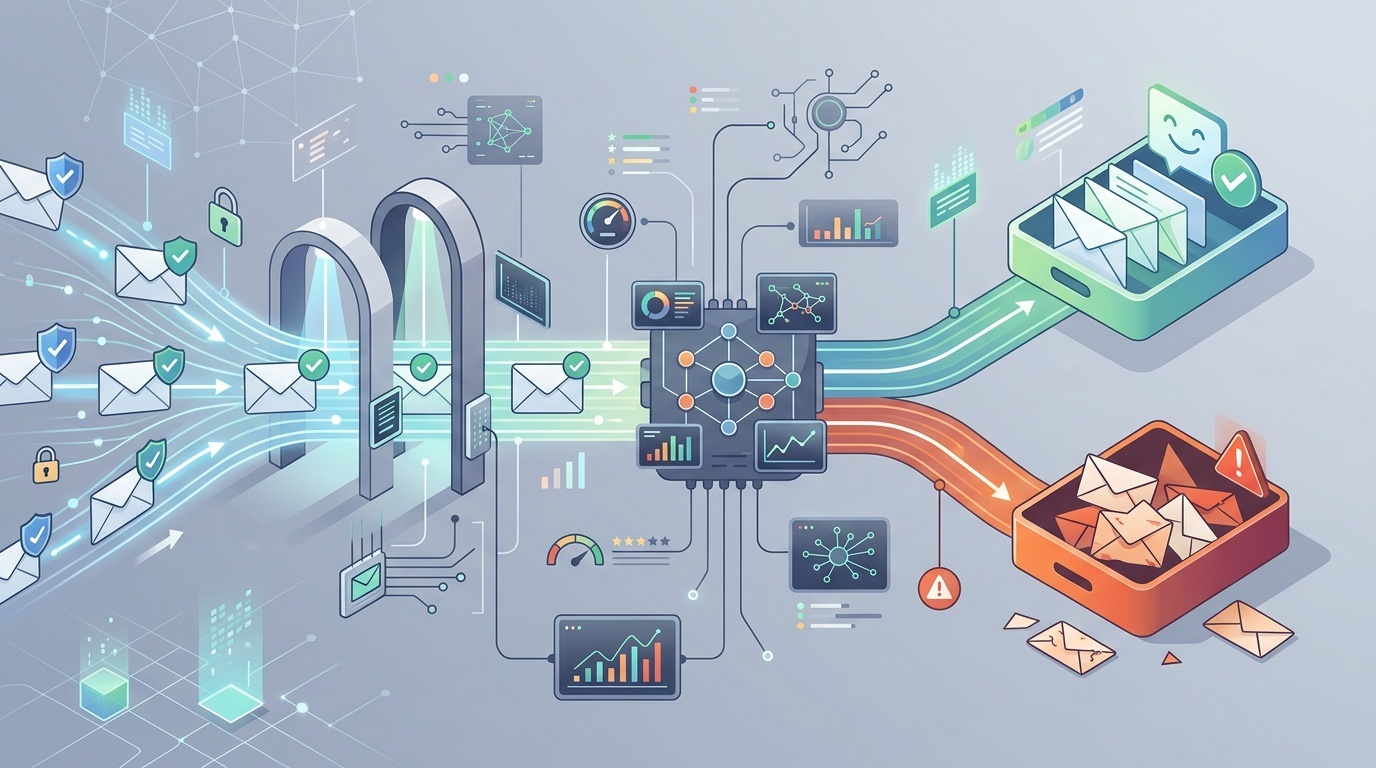
Ini adalah kerentanan spoofing email yang sangat klasik. Spammer dapat menggunakan formulir Anda untuk mengirim email yang tampak berasal dari alamat mana pun yang mereka inginkan, dirutekan melalui IP server Anda. Jika cukup banyak spam keluar dengan cara ini, domain Anda akan ditandai dan email transaksional Anda yang sah berhenti sampai ke inbox.
Perbaikannya sederhana, tetapi sebagian besar tutorial masih salah menerapkannya.
Apa yang membuat formulir kontak begitu mudah dieksploitasi
Formulir kontak tipikal menerima tiga field: nama, email, dan pesan. Handler sisi server mengambil alamat email itu dan memasukkannya langsung ke header From pada pesan SMTP keluar. Ini memang praktis untuk membalas—Anda cukup menekan "reply" di inbox—tetapi ini juga hadiah bagi spammer.
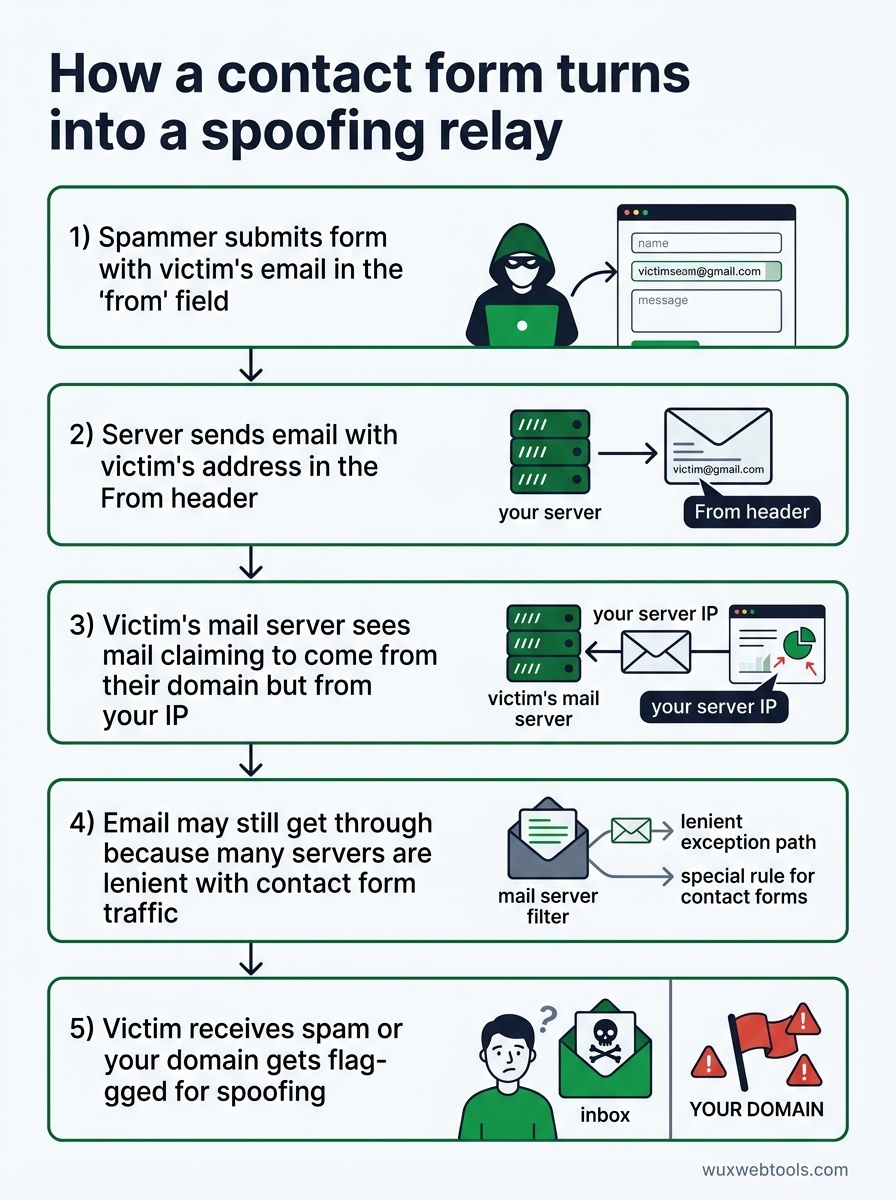
Berikut yang terjadi saat spammer menemukan formulir Anda:
- Mereka mengirim formulir dengan alamat email korban di field "from"
- Server Anda dengan patuh mengirim email dengan alamat korban tersebut di header
From - Server email korban melihat email yang mengklaim berasal dari domain mereka, tetapi berasal dari IP Anda
- Jika domain Anda tidak memiliki record SPF/DKIM/DMARC yang tepat (atau bahkan jika memilikinya), email tersebut mungkin tetap lolos karena banyak server bersikap longgar terhadap traffic formulir kontak
- Korban menerima spam yang tampak berasal dari alamat mereka sendiri, atau domain Anda ditandai karena spoofing
Ini bukan serangan teoretis. Ini terjadi terus-menerus. Jika Anda menjalankan formulir kontak dan belum pernah memeriksa log server email Anda, kemungkinan Anda sudah digunakan dengan cara ini.
Cara yang benar untuk mengirim email formulir kontak
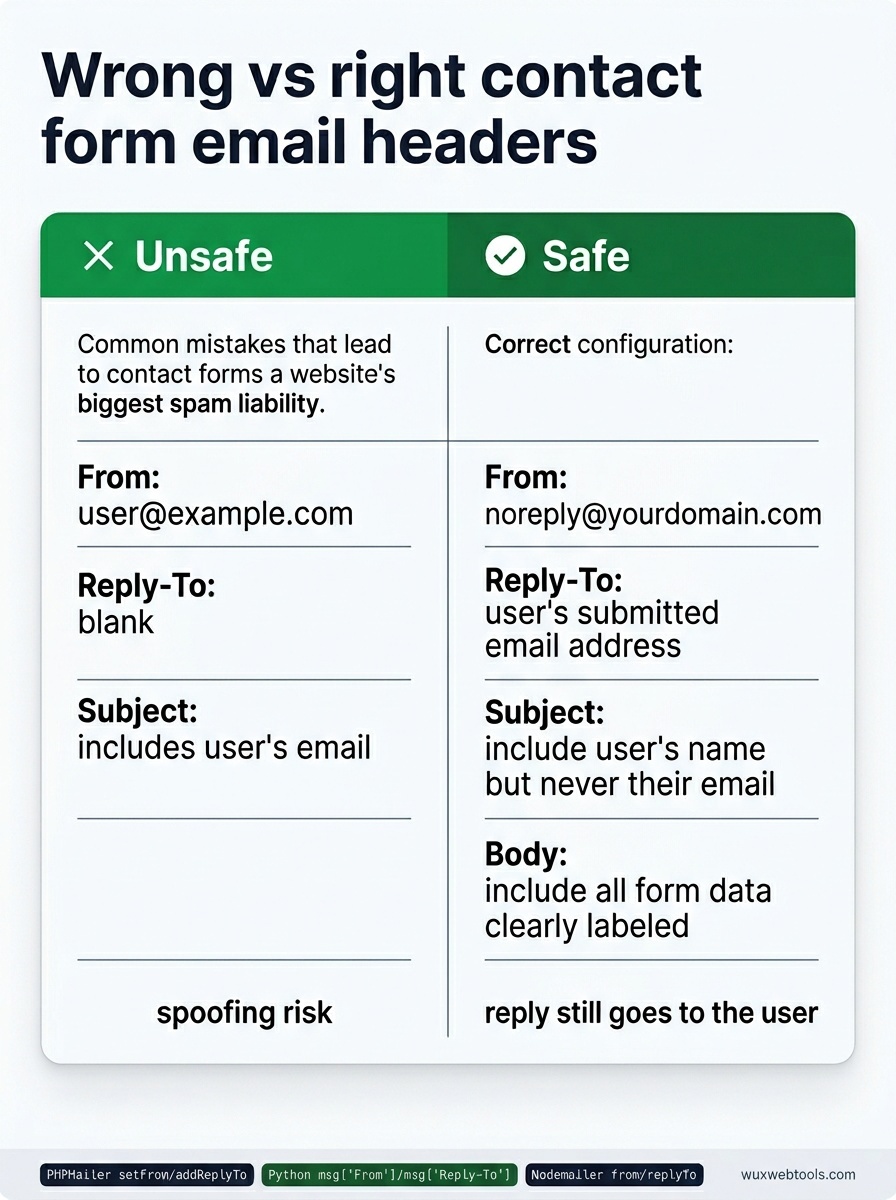
Perbaikannya adalah jangan pernah menaruh input pengguna di header From. Sebagai gantinya:
- From:
[email protected](atau alamat apa pun yang Anda kendalikan) - Reply-To: Alamat email yang dikirimkan pengguna
- Subject: Sertakan nama pengguna jika Anda mau, tetapi jangan pernah email mereka
- Body: Sertakan semua data formulir, dengan label yang jelas
Dengan cara ini, server Anda hanya mengirim email dari alamat yang Anda miliki dan telah diautentikasi dengan benar. Saat Anda menekan "reply" di inbox, balasan tetap dikirim ke pengguna—itulah fungsi Reply-To. Tetapi spammer tidak dapat menggunakan formulir Anda untuk menyamar sebagai alamat sembarang.
Sebagian besar library email mendukung ini secara bawaan. Di PHPMailer PHP:
$mail->setFrom('[email protected]', 'Contact Form');
$mail->addReplyTo($_POST['email'], $_POST['name']);
Di smtplib Python dengan email.mime:
msg['From'] = '[email protected]'
msg['Reply-To'] = form_data['email']
Di Node.js dengan Nodemailer:
const mailOptions = {
  from: '[email protected]',
  replyTo: req.body.email,
  // ...
};
Jika formulir kontak Anda saat ini menaruh input pengguna di header From, ini adalah perbaikan satu baris. Lakukan hari ini.
Rate limiting bukan opsional
Bahkan dengan kebersihan header yang benar, formulir kontak yang tidak terlindungi tetap menjadi vektor spam. Spammer akan mengirim formulir Anda ratusan kali dengan isi pesan yang berbeda, dan inbox Anda akan penuh sampah.
Anda membutuhkan rate limiting di beberapa level:
- Per IP: Tidak lebih dari 5 pengiriman per jam dari IP yang sama
- Per email: Tidak lebih dari 3 pengiriman per hari dari alamat email yang sama
- Global: Tidak lebih dari 50 pengiriman per jam di semua pengguna (sesuaikan berdasarkan traffic Anda)
Rate limiting seharusnya berada di kode aplikasi Anda, bukan hanya di konfigurasi web server. Rate limiting Nginx dan Apache dapat membantu, tetapi keduanya bekerja pada level request dan tidak mengetahui alamat email atau pola penyalahgunaan khusus formulir.
Jika Anda menggunakan framework, kemungkinan ada middleware rate-limiting yang bisa langsung Anda pasang. Jika Anda membangun dari awal, counter Redis sederhana dengan key yang kedaluwarsa sudah cukup:
key = f"contact_form:{ip_address}"
count = redis.incr(key)
if count == 1:
    redis.expire(key, 3600)  # 1 hour
if count > 5:
    return error("Rate limit exceeded")
Ini tidak antipeluru—spammer dapat merotasi IP—tetapi ini menaikkan biaya penyalahgunaan secara signifikan.
CAPTCHA adalah trade-off, bukan solusi
Google reCAPTCHA v3 tidak terlihat dan memberi skor pengguna berdasarkan perilaku, yang terdengar ideal. Dalam praktiknya, ia lebih sering memblokir pengguna sah daripada yang Anda duga, terutama pengguna di VPN, Tor, atau jaringan perusahaan bersama.
reCAPTCHA v2 (checkbox "I'm not a robot") lebih andal tetapi menambah friksi. Field honeypot—input formulir tersembunyi yang tidak akan diisi manusia tetapi akan diisi bot—menangkap bot yang tidak canggih tanpa dampak bagi pengguna, tetapi sangat mudah dilewati oleh spammer serius mana pun.
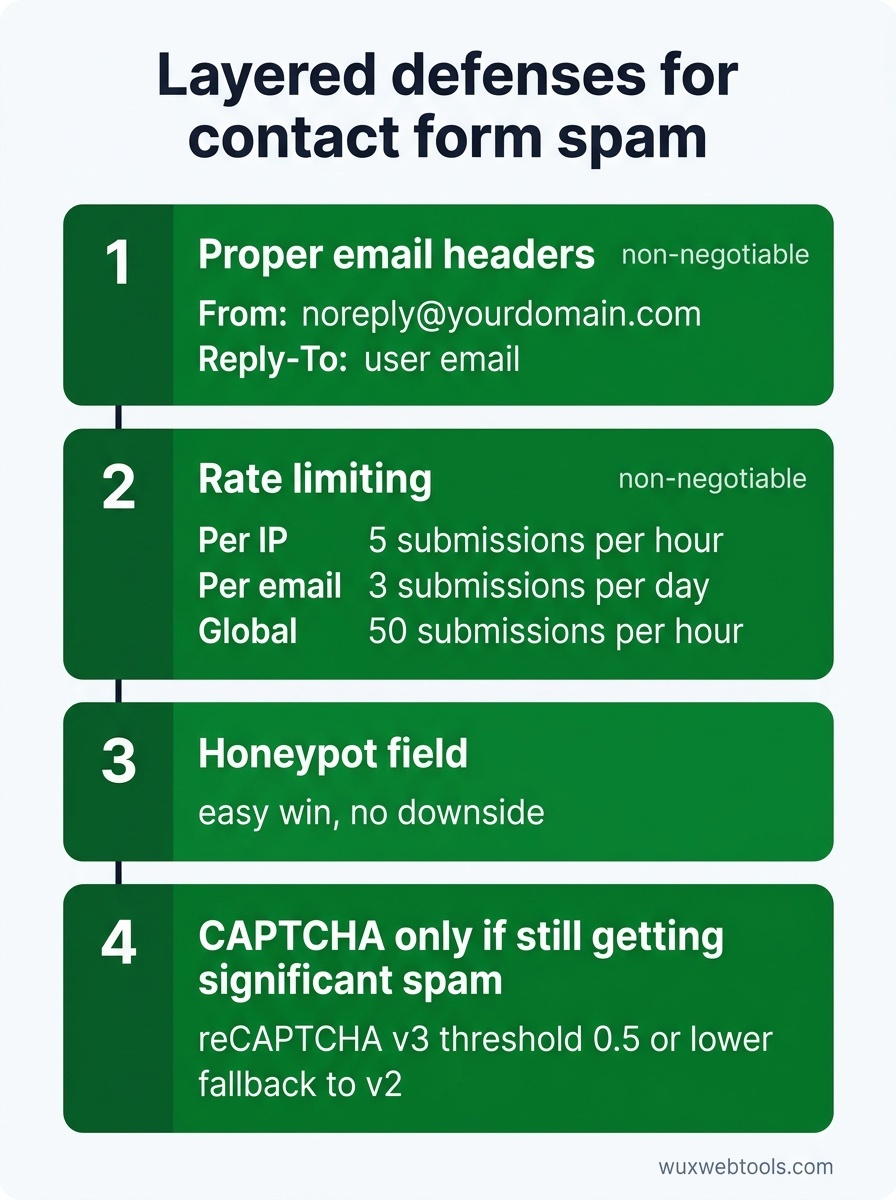
Pendekatan terbaik adalah berlapis:
- Header email yang benar (tidak bisa dinegosiasikan)
- Rate limiting (tidak bisa dinegosiasikan)
- Field honeypot (kemenangan mudah, tanpa sisi buruk)
- CAPTCHA hanya jika Anda masih mendapat spam signifikan setelah langkah-langkah di atas
Jika Anda menambahkan CAPTCHA, gunakan reCAPTCHA v3 dengan threshold rendah (0,5 atau lebih rendah) dan fallback ke v2 untuk pengguna yang mendapat skor buruk. Ini menjaga friksi tetap rendah bagi sebagian besar pengguna sambil tetap memblokir bot.
Kapan menggunakan layanan formulir pihak ketiga
Jika Anda menjalankan situs kecil dan tidak ingin memelihara infrastruktur formulir, layanan pihak ketiga seperti Formspree, Tally, atau Netlify Forms menangani semua ini untuk Anda. Mereka melakukan rate-limit, validasi, dan mengirim email dari domain mereka sendiri, sehingga reputasi Anda tetap bersih.
Trade-off-nya adalah Anda mengirim data pengguna ke pihak ketiga, yang mungkin bertentangan dengan kebijakan privasi atau kewajiban GDPR Anda. Memproses data di sisi klien adalah tren yang berkembang bagi tim yang peduli privasi, tetapi formulir kontak secara inheren membutuhkan pemrosesan sisi server—Anda tidak dapat mengirim email dari browser tanpa mengekspos kredensial.
Jika Anda menangani pertanyaan sensitif (hukum, medis, keuangan), Anda mungkin perlu menjalankan infrastruktur formulir sendiri. Untuk yang lain, layanan pihak ketiga adalah pilihan yang masuk akal.
Masalah DMARC
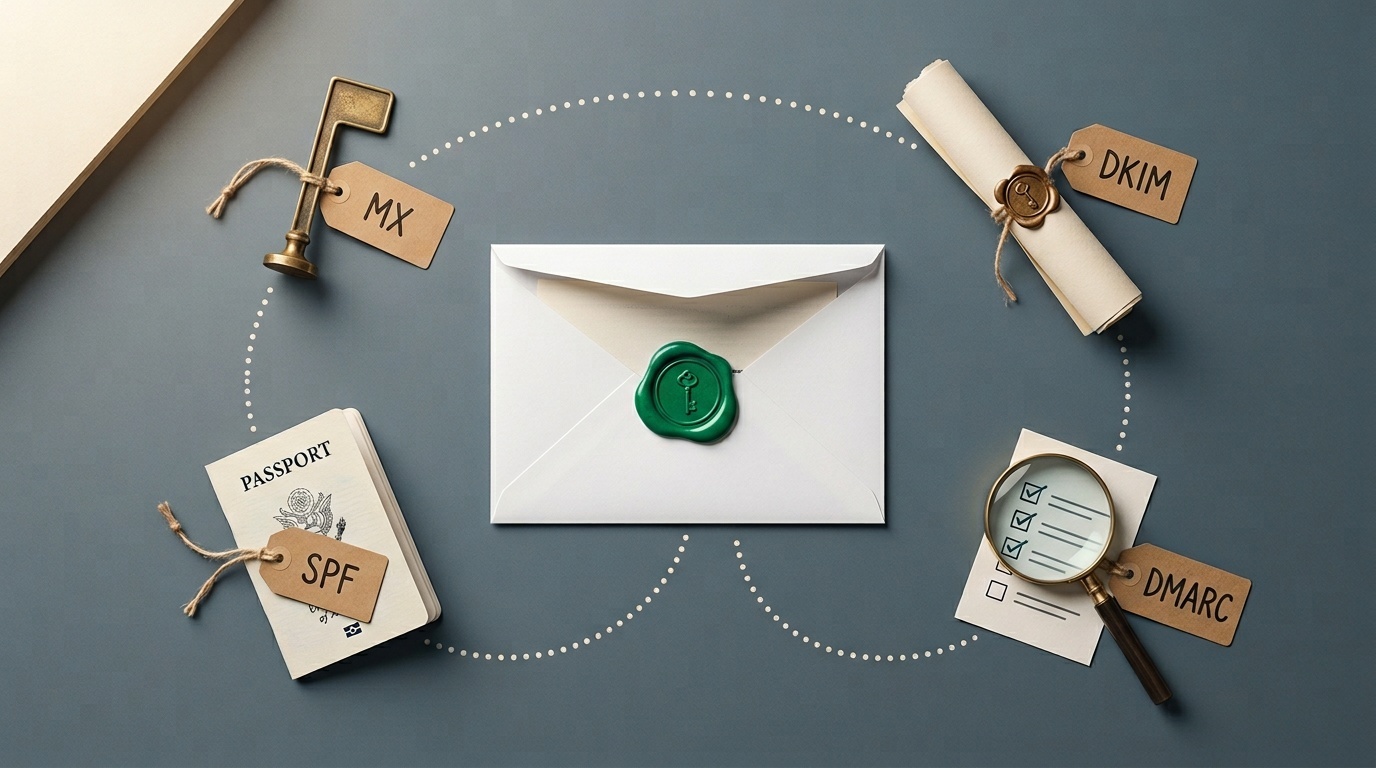
Bahkan jika Anda memperbaiki header formulir kontak, Anda belum aman jika domain Anda tidak memiliki kebijakan DMARC. DMARC memberi tahu server email penerima apa yang harus dilakukan dengan email yang gagal pemeriksaan SPF atau DKIM. Tanpanya, spammer masih dapat mengirim email yang tampak berasal dari domain Anda, meskipun mereka tidak menggunakan server Anda.
Menyiapkan DMARC berada di luar cakupan artikel ini, tetapi jika Anda serius tentang reputasi email, ini tidak bisa dinegosiasikan. Mulailah dengan kebijakan hanya pemantauan (p=none) dan secara bertahap pindah ke p=quarantine atau p=reject saat Anda memverifikasi bahwa email sah Anda diautentikasi dengan benar.
Bagaimana dengan Persetujuan cookie dan pelacakan formulir?
Jika formulir kontak Anda menggunakan analytics atau marketing pixel untuk melacak pengiriman, Anda kemungkinan tunduk pada aturan GDPR dan ePrivacy. Sebagian besar formulir kontak tidak memerlukan pelacakan—Anda sudah tahu seseorang mengirim formulir karena Anda menerima emailnya—tetapi jika Anda menggunakan sesuatu seperti Facebook Pixel atau event Google Analytics, Anda memerlukan persetujuan eksplisit sebelum script tersebut dimuat.
Pendekatan paling sederhana adalah tidak melacak pengiriman formulir kontak sama sekali. Jika Anda harus melacaknya, muat script pelacakan hanya setelah pengguna memberikan persetujuan, dan pastikan banner persetujuan Anda compliant.
Poin utama
- Jangan pernah menaruh alamat email yang dikirimkan pengguna di header
From. GunakanReply-Tosebagai gantinya. - Rate limiting wajib. Terapkan di level aplikasi, bukan hanya web server.
- Field honeypot adalah kemenangan gratis. CAPTCHA sebaiknya menjadi upaya terakhir.
- Layanan formulir pihak ketiga adalah pilihan yang masuk akal untuk situs kecil, tetapi membawa trade-off privasi.
- Jika Anda mengirim email apa pun dari domain Anda, Anda memerlukan kebijakan DMARC.
FAQ
Q: Bisakah saya cukup menonaktifkan formulir kontak dan menggunakan link mailto sebagai gantinya?
A: Bisa, tetapi link mailto mengekspos alamat email Anda ke scraper, dan Anda kehilangan kemampuan untuk mengumpulkan data terstruktur. Jika spam sangat mengganggu, link mailto lebih baik daripada formulir kontak yang rusak, tetapi memperbaiki formulir lebih baik daripada keduanya.
Q: Bagaimana jika saya perlu mengirim email dari alamat pengguna untuk alasan yang sah?
A: Hampir pasti tidak perlu. Jika Anda merasa perlu, kemungkinan Anda sedang mencoba menyelesaikan masalah workflow (seperti routing balasan) yang sudah diselesaikan oleh Reply-To. Jika Anda benar-benar perlu mengirim email dari alamat sembarang, Anda membutuhkan layanan email khusus dengan autentikasi yang benar, bukan formulir kontak.
Q: Bagaimana saya tahu jika formulir kontak saya sudah disalahgunakan?
A: Periksa log server email Anda untuk koneksi SMTP keluar. Jika Anda melihat volume email keluar yang tinggi ke alamat yang tidak Anda kenali, atau jika domain Anda telah ditandai oleh database spam seperti Spamhaus, kemungkinan Anda sedang digunakan sebagai relay. Tools seperti MXToolbox dapat memeriksa reputasi domain Anda.
Q: Apakah aman menggunakan layanan CAPTCHA gratis?
A: Google reCAPTCHA gratis dan banyak digunakan, tetapi mengirim data pengguna ke Google, yang mungkin bertentangan dengan kebijakan privasi Anda. hCaptcha adalah alternatif yang berfokus pada privasi dan tidak melatih model AI pada pengguna Anda. Cloudflare Turnstile adalah opsi lain yang tidak seintrusif CAPTCHA tradisional.
Q: Apa perbedaan antara SPF, DKIM, dan DMARC?
A: SPF mencantumkan server email mana yang diizinkan mengirim email dari domain Anda. DKIM menandatangani email keluar secara kriptografis agar penerima dapat memverifikasi bahwa email tersebut tidak dimanipulasi. DMARC menghubungkan keduanya dan memberi tahu penerima apa yang harus dilakukan jika email gagal pemeriksaan SPF atau DKIM. Anda membutuhkan ketiganya untuk autentikasi email yang benar.
Sumber
- OWASP: Email Header Injection — Penjelasan terperinci tentang bagaimana formulir kontak dapat dieksploitasi untuk spoofing email.
- RFC 5322: Internet Message Format — Standar teknis yang mendefinisikan header email, termasuk
FromdanReply-To. - DMARC.org: Overview — Sumber resmi untuk memahami dan menerapkan kebijakan DMARC.
- Spamhaus: Domain Blocklists — Periksa apakah domain Anda telah ditandai karena spam dan pahami cara kerja blocklist.
Pertanyaan yang sering diajukan
Bisakah saya cukup menonaktifkan formulir kontak dan menggunakan link mailto sebagai gantinya?
Bagaimana jika saya perlu mengirim email dari alamat pengguna untuk alasan yang sah?
Bagaimana saya tahu jika formulir kontak saya sudah disalahgunakan?
Apakah aman menggunakan layanan CAPTCHA gratis?
Apa perbedaan antara SPF, DKIM, dan DMARC?
Sumber & bacaan lebih lanjut