Przed czym naprawdę chroni haszowanie hasła
Haszowanie haseł chroni użytkowników po wycieku bazy danych, ale nie zatrzymuje phishingu, credential stuffingu ani słabego zabezpieczenia sesji.
8 wyniki
Haszowanie haseł chroni użytkowników po wycieku bazy danych, ale nie zatrzymuje phishingu, credential stuffingu ani słabego zabezpieczenia sesji.
HSTS jest potężny i bezwzględny. Wdrażaj go etapami, najpierw skontroluj subdomeny i traktuj preload jak drzwi otwierające się tylko w jedną stronę.
Praktyczny przewodnik po noopener, noreferrer i nofollow: co zmieniają, kiedy ich używać i czego nie naprawiają.
Permissions-Policy może ograniczyć dostęp do funkcji przeglądarki, zwłaszcza w iframe. Jest przydatny, ale ma węższy zakres, niż zakłada wiele zespołów.
Większość organizacji już ma shadow AI. Ten 10-minutowy, 7-pytaniowy audyt pokazuje dokładnie, gdzie jesteś — i co zrobić dalej.
Formularze kontaktowe są najsłabszym ogniwem ochrony antyspamowej większości stron internetowych. Oto dlaczego są tak podatne na nadużycia i co można z tym zrobić.
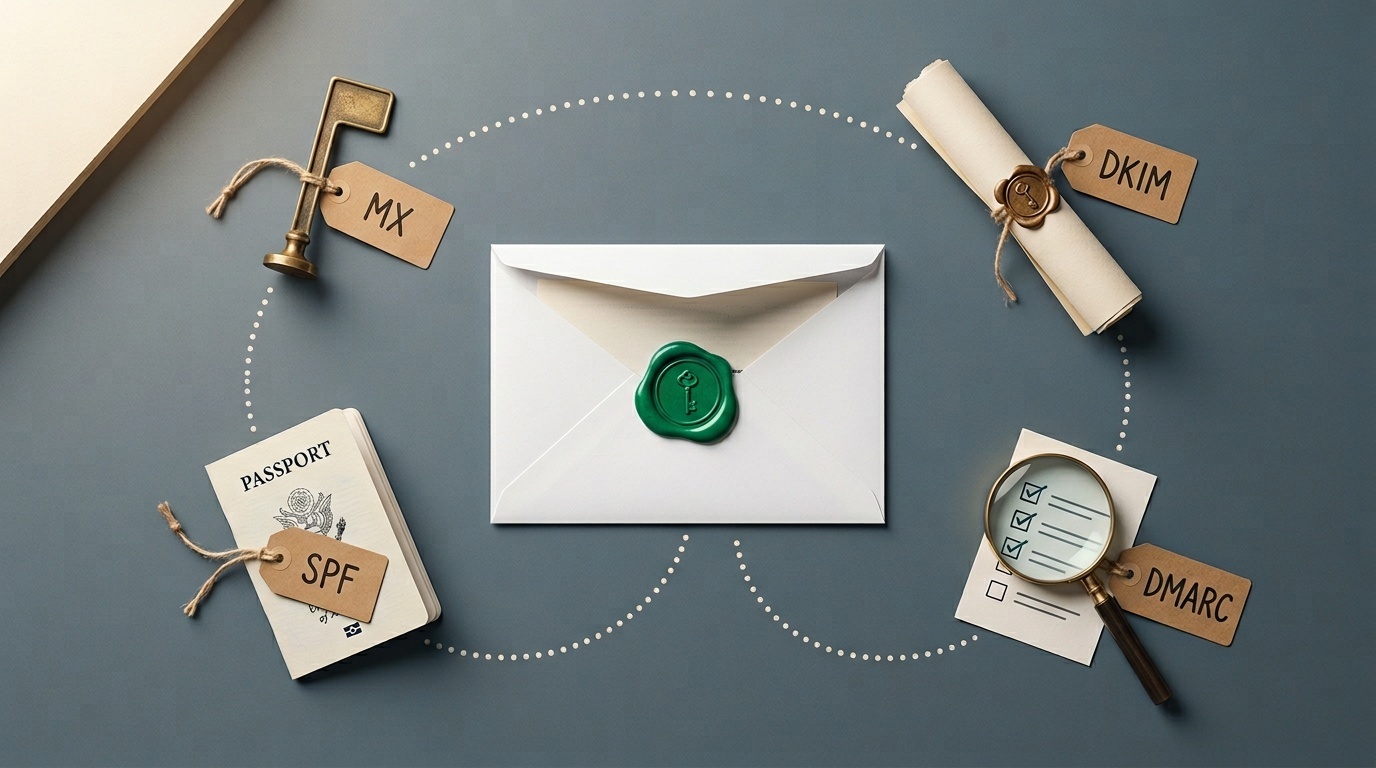
Rekordy uwierzytelniania poczty wyglądają jak bełkot, dopóki ich nie potrzebujesz. Oto praktyczny przewodnik po MX, SPF, DKIM i DMARC, który pomija teorię i skupia się na tym, co działa.
Metadane EXIF osadzają w każdym zdjęciu lokalizację, informacje o urządzeniu i znaczniki czasu. Oto jak niezawodnie usuwać je przed udostępnianiem obrazów online.