Од чега вас хеширање лозинке заправо штити
Хеширање лозинки штити кориснике након цурења базе података, али не зауставља фишинг, credential stuffing нити лошу безбедност сесија.
8 rezultati
Хеширање лозинки штити кориснике након цурења базе података, али не зауставља фишинг, credential stuffing нити лошу безбедност сесија.
HSTS је моћан и не прашта грешке. Уводите га у фазама, прво проверите поддомене и третирајте preload као врата која се отварају само у једном смеру.
Praktičan vodič kroz noopener, noreferrer i nofollow: šta menjaju, kada ih koristiti i šta ne rešavaju.
Permissions-Policy може да смањи приступ функцијама прегледача, нарочито у iframe-овима. Корисно је, али уже него што многи тимови претпостављају.
Већина организација већ има Shadow AI. Ова 10-минутна ревизија од 7 питања показује вам тачно где се налазите — и шта да урадите следеће.
Kontakt obrasci su najslabija karika u zaštiti od spama na većini sajtova. Evo zašto su toliko ranjivi i šta možete da uradite povodom toga.
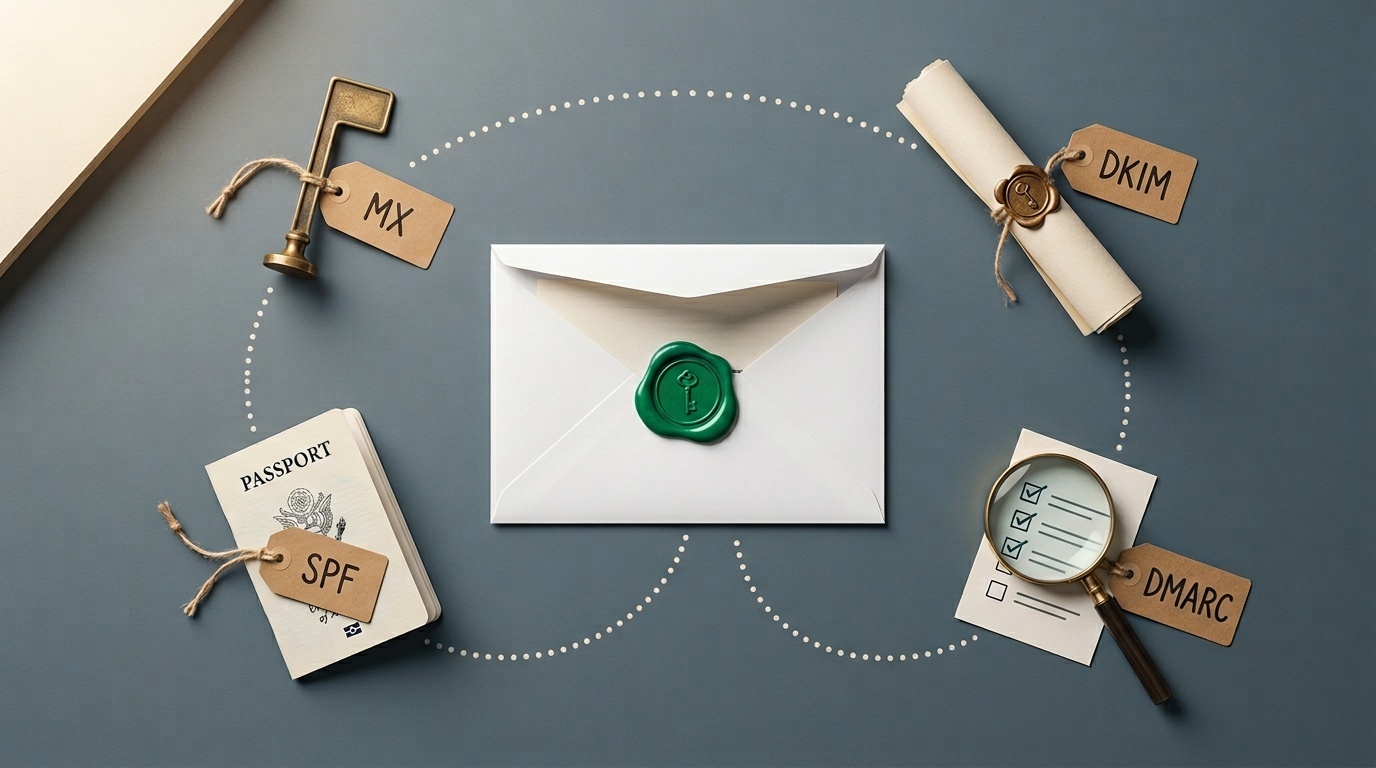
Записи за аутентификацију имејла изгледају као бесмислица све док вам не затребају. Ево практичног водича за MX, SPF, DKIM и DMARC који прескаче теорију и фокусира се на оно што ради.
EXIF метаподаци уграђују локацију, податке о уређају и временске ознаке у сваку фотографију. Ево како да их поуздано уклоните пре дељења слика на интернету.