Ano talaga ang ipinagtatanggol sa iyo ng pagha-hash ng password
Pinoprotektahan ng password hashing ang mga user matapos ang isang database leak, ngunit hindi nito pinipigil ang phishing, credential stuffing, o mahinang session security.
8 mga resulta
Pinoprotektahan ng password hashing ang mga user matapos ang isang database leak, ngunit hindi nito pinipigil ang phishing, credential stuffing, o mahinang session security.
Makapangyarihan at hindi mapagpatawad ang HSTS. I-roll out ito nang paunti-unti, i-audit muna ang mga subdomain, at ituring ang preload bilang pintuang isang direksyon lang.
Isang praktikal na gabay sa noopener, noreferrer at nofollow: ano ang binabago ng mga ito, kailan gagamitin, at ano ang hindi nila naaayos.
Maaaring bawasan ng Permissions-Policy ang access sa mga feature ng browser, lalo na sa mga iframe. Kapaki-pakinabang ito, ngunit mas makitid ang saklaw kaysa sa inaakala ng maraming team.
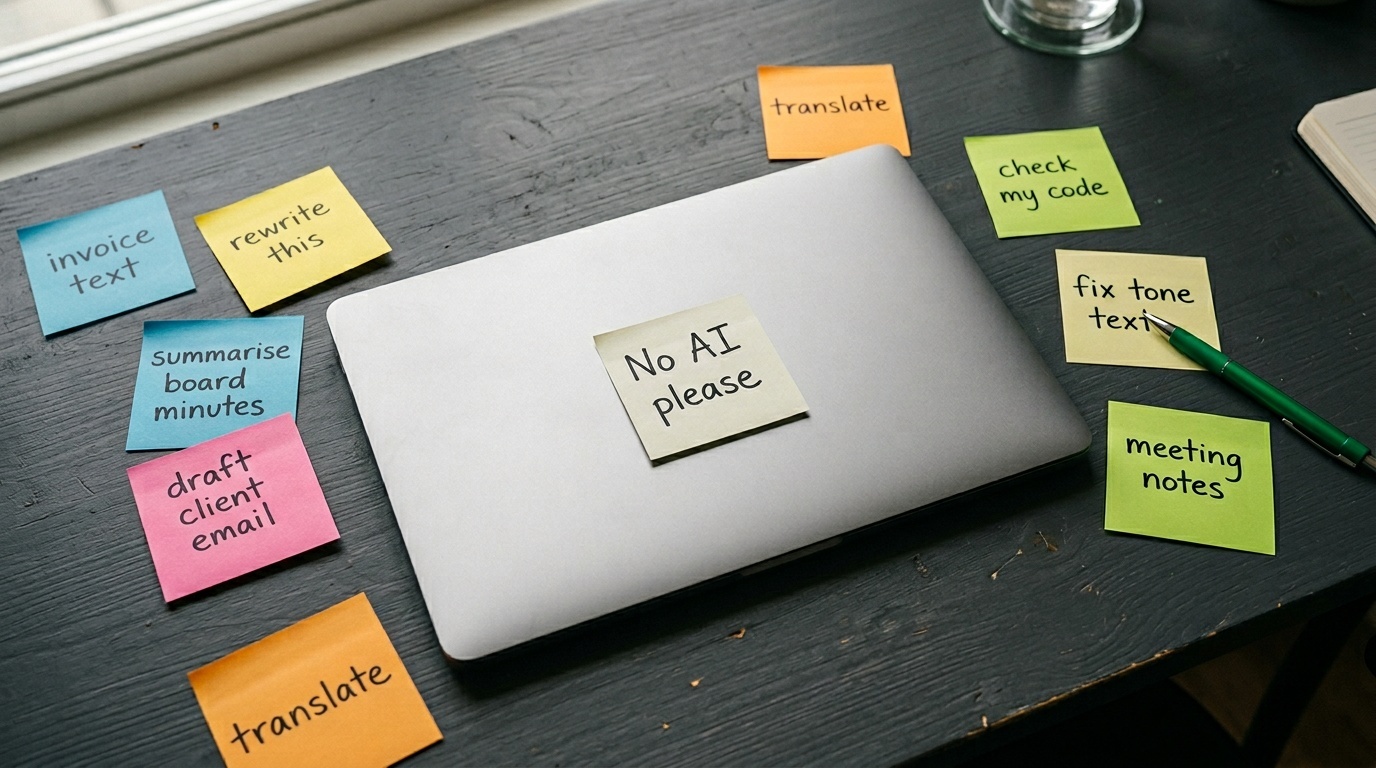
Karamihan sa mga organisasyon ay mayroon nang shadow AI. Ipinapakita ng 10-minuto, 7-tanong na audit na ito kung eksakto nasaan ka — at kung ano ang susunod na gagawin.
Ang contact forms ang pinakamahinang bahagi ng spam defenses ng karamihan sa mga website. Narito kung bakit napaka-vulnerable ng mga ito at kung ano ang dapat gawin.
Mukhang kalat na karakter ang mga email authentication record hanggang sa kailanganin mo na ang mga ito. Narito ang praktikal na gabay sa MX, SPF, DKIM at DMARC na nilalampasan ang teorya at nakatuon sa kung ano ang gumagana.
Naglalagay ang EXIF metadata ng lokasyon, impormasyon ng device, at mga timestamp sa bawat larawan. Narito kung paano ito maaasahang alisin bago magbahagi ng mga larawan online.