পাসওয়ার্ড হ্যাশিং আসলে আপনাকে কী থেকে সুরক্ষা দেয়
ডেটাবেস ফাঁসের পর পাসওয়ার্ড হ্যাশিং ব্যবহারকারীদের সুরক্ষা দেয়, কিন্তু এটি phishing, credential stuffing, বা দুর্বল session security থামায় না।
8 ফলাফল
ডেটাবেস ফাঁসের পর পাসওয়ার্ড হ্যাশিং ব্যবহারকারীদের সুরক্ষা দেয়, কিন্তু এটি phishing, credential stuffing, বা দুর্বল session security থামায় না।
HSTS শক্তিশালী এবং ক্ষমাহীন। ধাপে ধাপে রোলআউট করুন, আগে সাবডোমেইন অডিট করুন, এবং preload-কে একমুখী দরজা হিসেবে বিবেচনা করুন।
noopener, noreferrer এবং nofollow নিয়ে একটি ব্যবহারিক গাইড: এগুলো কী বদলায়, কখন ব্যবহার করবেন, এবং কী ঠিক করে না।
Permissions-Policy browser feature-এ access কমাতে পারে, বিশেষ করে iframe-এ। এটি useful, তবে অনেক team যতটা ধরে নেয় তার চেয়ে scope ছোট।
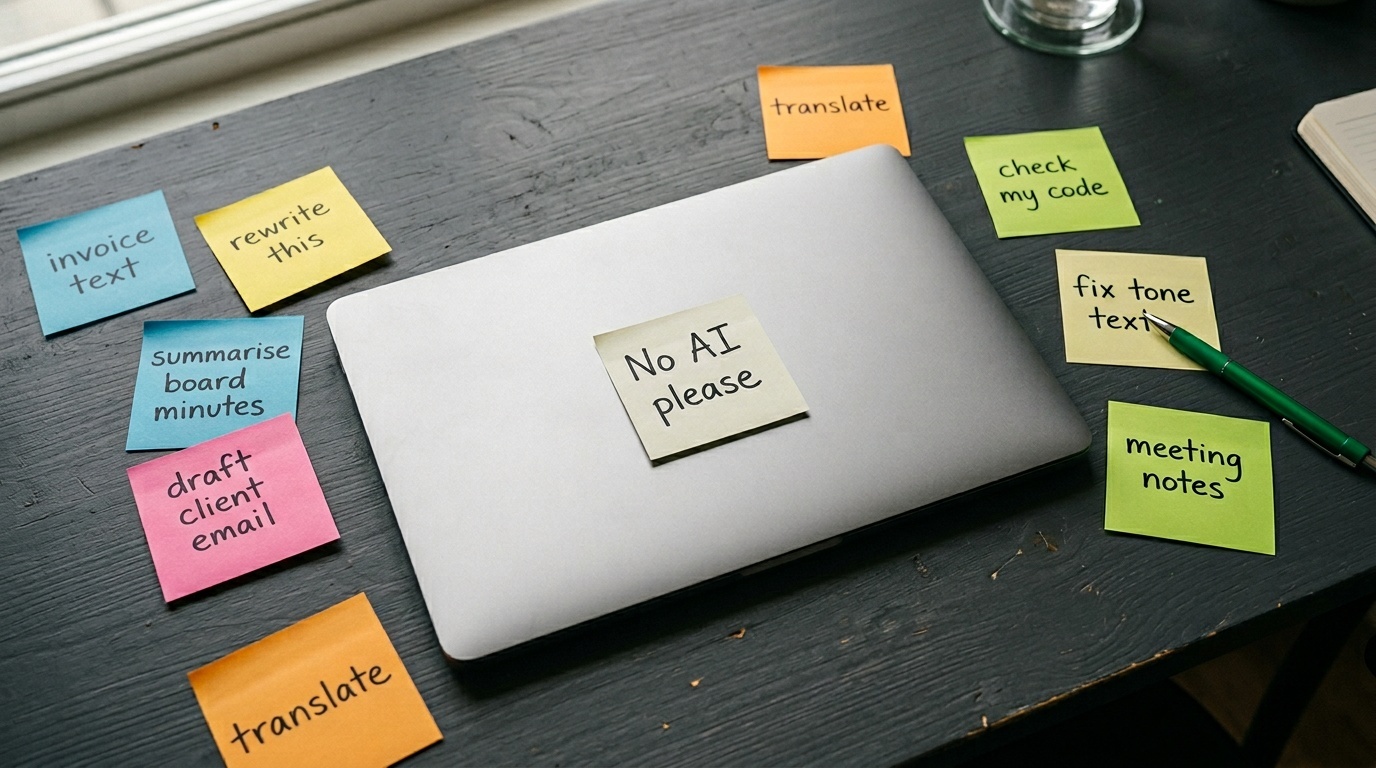
বেশির ভাগ প্রতিষ্ঠানের মধ্যেই Shadow AI ইতিমধ্যেই আছে। এই ১০-মিনিটের, ৭-প্রশ্নের অডিট আপনাকে দেখাবে আপনি ঠিক কোথায় দাঁড়িয়ে আছেন — এবং এরপর কী করবেন।
বেশিরভাগ website-এর spam প্রতিরক্ষায় contact form-ই সবচেয়ে দুর্বল অংশ। কেন এগুলো এত ঝুঁকিপূর্ণ এবং কী করা উচিত—তা এখানে ব্যাখ্যা করা হলো।
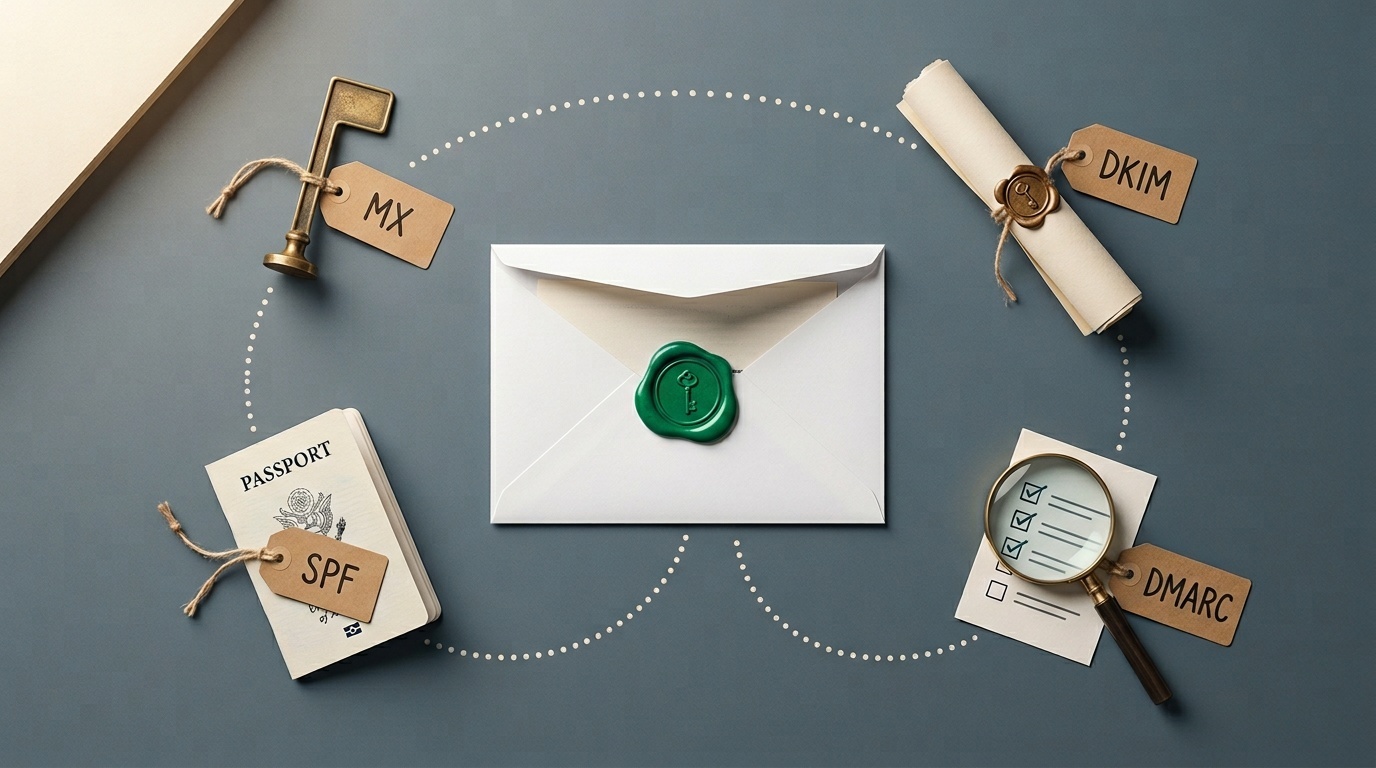
প্রয়োজন না হওয়া পর্যন্ত ইমেইল অথেন্টিকেশন রেকর্ডগুলো অর্থহীন অক্ষরের মতো লাগে। এটি MX, SPF, DKIM এবং DMARC নিয়ে একটি ব্যবহারিক গাইড, যেখানে তত্ত্ব এড়িয়ে কাজের বিষয়গুলোর ওপর জোর দেওয়া হয়েছে।
EXIF metadata প্রতিটি ছবিতে অবস্থান, ডিভাইসের তথ্য এবং timestamp এমবেড করে। অনলাইনে ছবি শেয়ার করার আগে কীভাবে নির্ভরযোগ্যভাবে এটি মুছবেন, তা এখানে।