Vad hashning av ett lösenord faktiskt skyddar dig mot
Lösenordshashning skyddar användare efter en databasläcka, men stoppar inte phishing, credential stuffing eller dålig sessionssäkerhet.
8 resultat
Lösenordshashning skyddar användare efter en databasläcka, men stoppar inte phishing, credential stuffing eller dålig sessionssäkerhet.
HSTS är kraftfullt och oförlåtande. Rulla ut det stegvis, granska subdomäner först och behandla preload som en enkelriktad dörr.
En praktisk guide till noopener, noreferrer och nofollow: vad de ändrar, när du bör använda dem och vad de inte löser.
Permissions-Policy kan minska åtkomsten till webbläsarfunktioner, särskilt i iframes. Den är användbar, men snävare än många team antar.
De flesta organisationer har redan skugg-AI. Den här 10 minuter långa revisionen med 7 frågor visar exakt var ni står — och vad ni bör göra härnäst.
Kontaktformulär är den svagaste länken i de flesta webbplatsers spamförsvar. Här är varför de är så sårbara och vad du kan göra åt det.
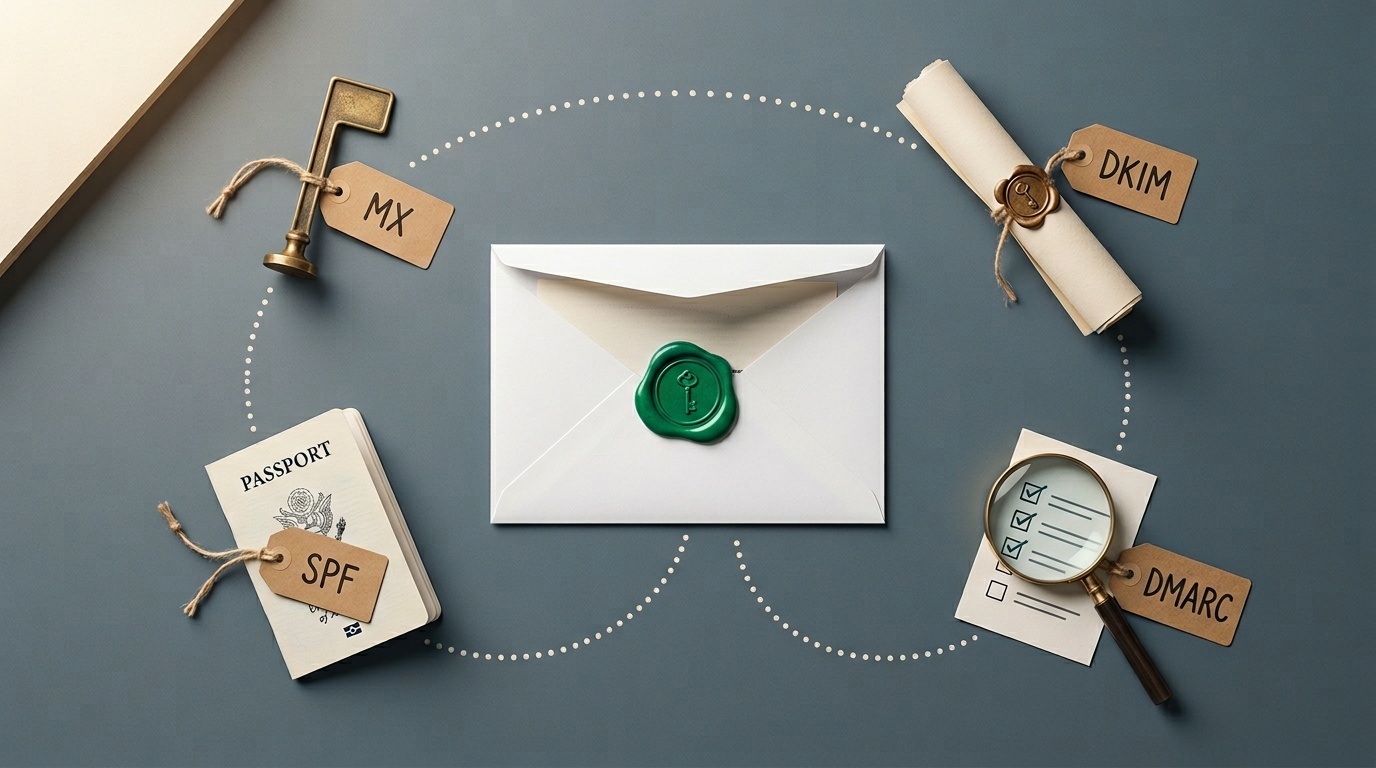
Poster för e-postautentisering ser ut som rappakalja tills du behöver dem. Här är en praktisk guide till MX, SPF, DKIM och DMARC som hoppar över teorin och fokuserar på det som fungerar.
EXIF-metadata bäddar in plats, enhetsinformation och tidsstämplar i varje foto. Så här tar du bort den på ett tillförlitligt sätt innan du delar bilder online.