Bir parolayı hash’lemenin sizi gerçekte neyden koruduğu
Parola hash’leme, bir veritabanı sızıntısından sonra kullanıcıları korur; ancak phishing’i, credential stuffing’i veya kötü oturum güvenliğini durdurmaz.
8 sonuçlar
Parola hash’leme, bir veritabanı sızıntısından sonra kullanıcıları korur; ancak phishing’i, credential stuffing’i veya kötü oturum güvenliğini durdurmaz.
HSTS güçlüdür ve hataları affetmez. Aşamalı olarak yayına alın, önce alt alan adlarını denetleyin ve preload’u tek yönlü bir kapı olarak ele alın.
noopener, noreferrer ve nofollow için pratik bir rehber: neyi değiştirirler, ne zaman kullanılmalıdırlar ve neyi çözmezler.
Permissions-Policy, özellikle iframe’lerde tarayıcı özelliklerine erişimi azaltabilir. Yararlıdır, ancak birçok ekibin varsaydığından daha dar kapsamlıdır.
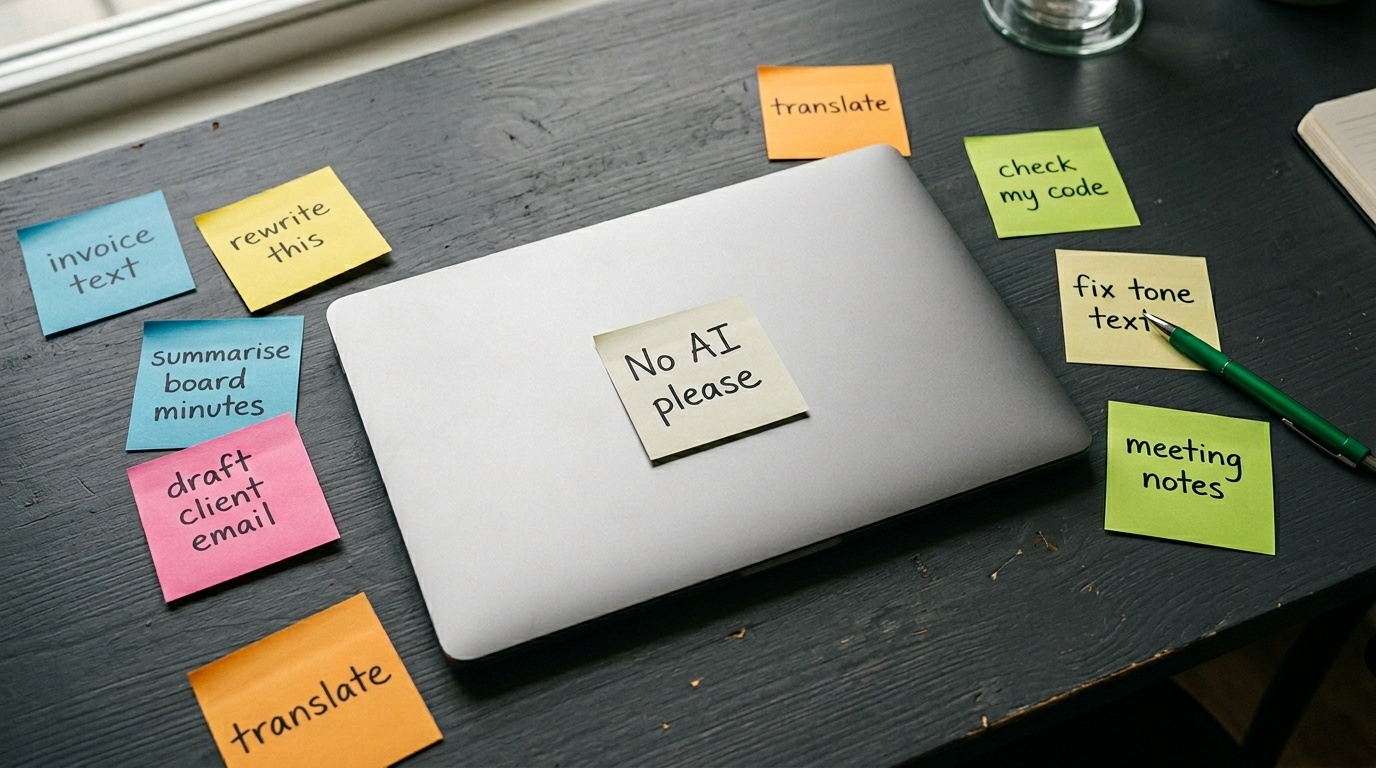
Çoğu kuruluşta gölge yapay zekâ zaten var. Bu 10 dakikalık, 7 soruluk denetim tam olarak nerede durduğunuzu — ve sonra ne yapmanız gerektiğini — gösterir.
İletişim formları, çoğu web sitesinin spam savunmasındaki en zayıf halkadır. Neden bu kadar savunmasız oldukları ve bu konuda ne yapmanız gerektiği burada.
E-posta kimlik doğrulama kayıtları, ihtiyaç duyana kadar anlamsız gibi görünür. İşte teoriyi bir kenara bırakıp işe yarayana odaklanan, MX, SPF, DKIM ve DMARC için pratik bir rehber.
EXIF üst verileri her fotoğrafa konum, cihaz bilgisi ve zaman damgaları yerleştirir. Görselleri çevrim içi paylaşmadan önce bunları güvenilir biçimde nasıl kaldıracağınız burada.