Nuo ko iš tikrųjų apsaugo slaptažodžio maišavimas
Slaptažodžių maišavimas apsaugo naudotojus po duomenų bazės nutekėjimo, tačiau nesustabdo sukčiavimo, credential stuffing atakų ar prastos sesijų saugos.
8 rezultatai
Slaptažodžių maišavimas apsaugo naudotojus po duomenų bazės nutekėjimo, tačiau nesustabdo sukčiavimo, credential stuffing atakų ar prastos sesijų saugos.
HSTS yra galingas ir neatlaidus. Diekite jį etapais, pirmiausia patikrinkite subdomenus, o preload laikykite vienkrypčiomis durimis.
Praktinis noopener, noreferrer ir nofollow gidas: ką jie keičia, kada juos naudoti ir ko jie neišsprendžia.
Permissions-Policy gali sumažinti prieigą prie naršyklės funkcijų, ypač iframes. Ji naudinga, bet siauresnė, nei mano daugelis komandų.
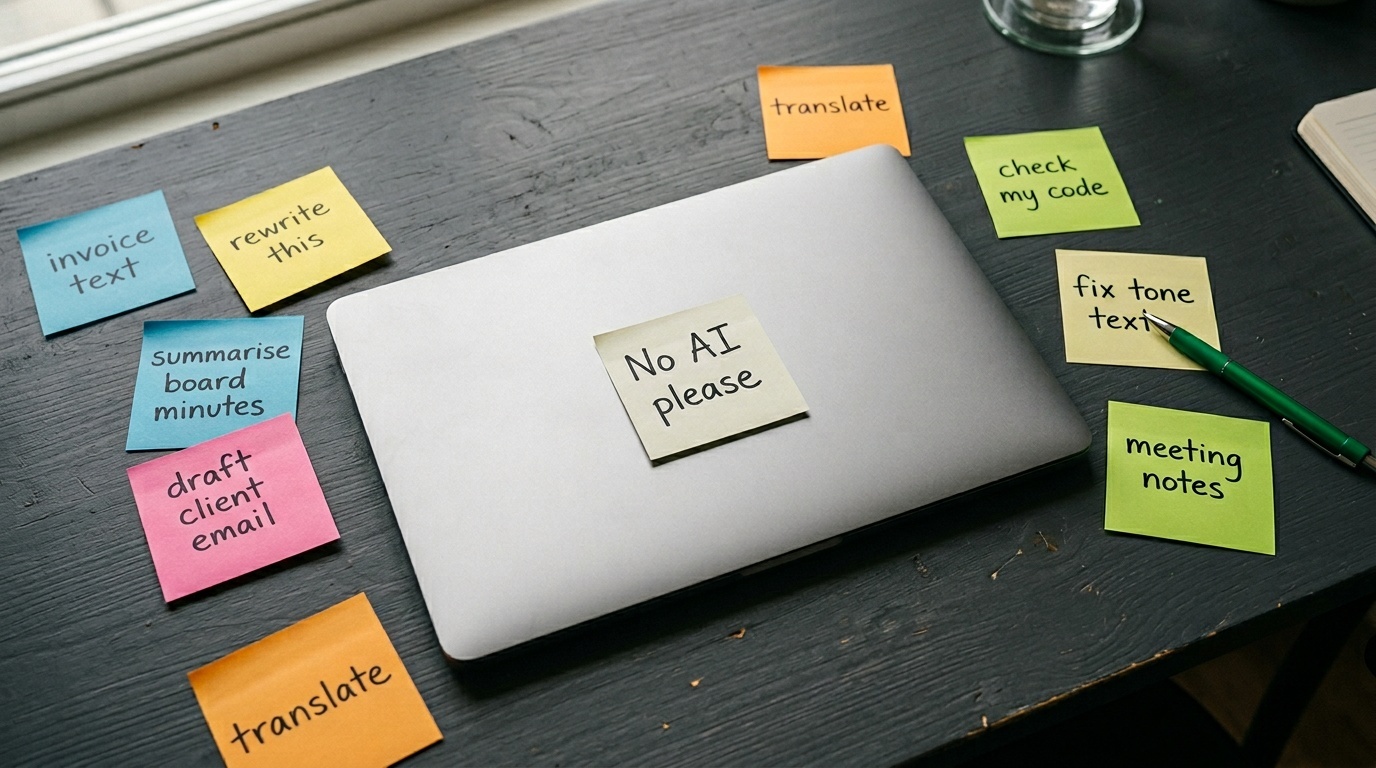
Dauguma organizacijų jau turi šešėlinį DI. Šis 10 minučių, 7 klausimų auditas tiksliai parodo, kur esate — ir ką daryti toliau.
Kontaktinės formos yra silpniausia grandis daugumos svetainių apsaugoje nuo spam. Štai kodėl jos tokios pažeidžiamos ir ką su tuo daryti.
El. pašto autentifikavimo įrašai atrodo kaip nesuprantamas tekstas, kol jų neprireikia. Štai praktiškas MX, SPF, DKIM ir DMARC vadovas, kuriame apeinama teorija ir susitelkiama į tai, kas veikia.
EXIF metaduomenys į kiekvieną nuotrauką įrašo vietą, įrenginio informaciją ir laiko žymas. Štai kaip patikimai juos pašalinti prieš dalijantis vaizdais internete.