비밀번호 해싱이 실제로 보호해 주는 것
Password hashing은 데이터베이스 유출 이후 사용자를 보호하지만, phishing, credential stuffing, 나쁜 session 보안을 막지는 못합니다.
8 결과
Password hashing은 데이터베이스 유출 이후 사용자를 보호하지만, phishing, credential stuffing, 나쁜 session 보안을 막지는 못합니다.
HSTS는 강력하지만 관대하지 않습니다. 단계적으로 배포하고, 먼저 하위 도메인을 감사하며, preload는 되돌리기 어려운 문으로 다루세요.
noopener, noreferrer, nofollow에 대한 실용 가이드: 무엇을 바꾸는지, 언제 써야 하는지, 무엇을 해결하지 못하는지 살펴봅니다.
Permissions-Policy는 특히 iframes에서 브라우저 기능 접근을 줄일 수 있습니다. 유용하지만, 많은 팀이 생각하는 것보다 범위는 좁습니다.
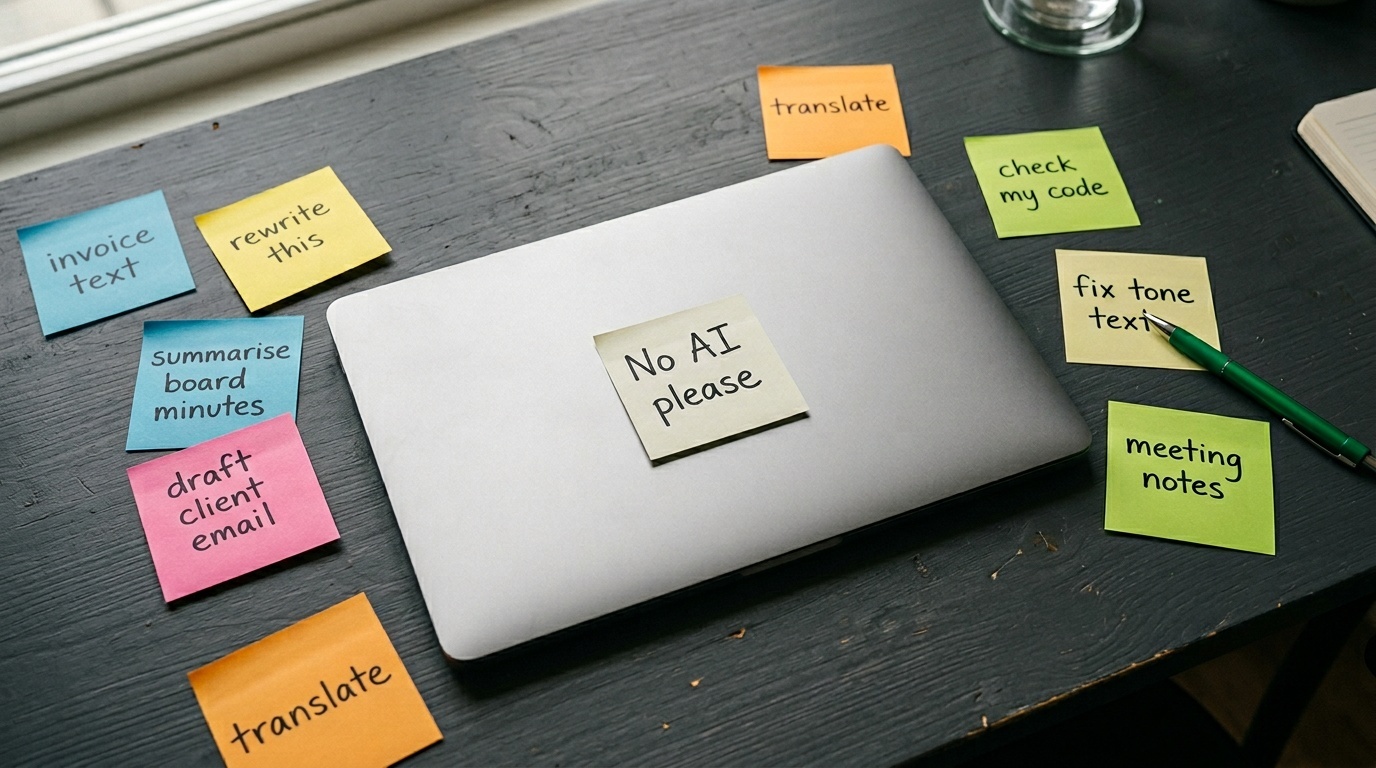
대부분의 조직에는 이미 Shadow AI가 있습니다. 이 10분짜리 7문항 감사는 현재 위치와 다음에 해야 할 일을 정확히 보여줍니다.
문의 양식은 대부분의 웹사이트 스팸 방어에서 가장 약한 고리입니다. 왜 이렇게 취약한지, 무엇을 해야 하는지 설명합니다.
이메일 인증 레코드는 필요해지기 전까지는 의미 없는 문자열처럼 보입니다. 이론은 줄이고 실제로 동작하는 설정에 집중한 MX, SPF, DKIM, DMARC 실전 가이드입니다.
EXIF 메타데이터는 모든 사진에 위치, 기기 정보, 타임스탬프를 포함합니다. 온라인에 이미지를 공유하기 전에 이를 안정적으로 제거하는 방법입니다.