Kaip veikia naršyklės skaitmeninio atspaudo sudarymas ir kodėl tai turėtų rūpėti
Slapukai nėra visa sekimo istorija. Jūsų naršyklė gali atskleisti pakankamai smulkių signalų, kad būtumėte atpažįstami net tada, kai niekada neprisijungiate.
Turinys
- Tylus sekimo metodas, kurį žmonės nuvertina
- Ką renka naršyklės skaitmeninio atspaudo sudarymas
- Kodėl canvas skaitmeninis atspaudas tapo garsiu pavyzdžiu
- Kaip sudaromas skaitmeninis atspaudas
- Teisėti ir piktnaudžiaujantys naudojimo būdai
- Kodėl naudotojams tai turėtų rūpėti
- Ką naudotojai gali padaryti dėl skaitmeninio atspaudo sudarymo
- Ką turėtų daryti svetainių komandos
- Naršyklių apsaugos gerėja, bet nevienodai
- Praktinė išvada
Tylus sekimo metodas, kurį žmonės nuvertina
Dauguma žmonių pakankamai gerai supranta slapukus: svetainė išsaugo mažą identifikatorių, naršyklė jį grąžina, o svetainė jus prisimena. Naršyklės skaitmeninio atspaudo sudarymas yra mažiau matomas ir dažnai kelia daugiau nejaukumo. Jam nereikia jūsų įrenginyje išsaugoti nieko akivaizdaus. Vietoj to surenkama daug smulkių duomenų apie jūsų naršyklę, įrenginį, operacinę sistemą, nustatymus ir elgseną, o tada jie sujungiami į profilį, kuris gali būti pakankamai išskirtinis, kad vėliau jus atpažintų.
Pavienis signalas paprastai nekelia nerimo. Jūsų ekrano dydis nėra paslaptis. Jūsų naršyklės versija nėra paslaptis. Jūsų pageidaujama kalba nėra paslaptis. Problema yra jų derinys. Naršyklė, veikianti konkrečioje versijoje, konkrečioje OS, su tam tikru GPU, laiko juosta, šriftų rinkiniu, plėtiniais, canvas atvaizdavimo elgsena ir garso išvesties ypatybėmis, gali atrodyti stebėtinai unikali.
Skaitmeninio atspaudo sudarymas svarbus todėl, kad jis apeina valdiklius, kuriais naudotojai tikisi apsisaugoti. Galite išvalyti slapukus, atmesti sutikimą sekti, naršyti privačiuoju režimu ir vis tiek atskleisti pakankamai požymių, kad jūsų apsilankymai būtų susieti. Tai nereiškia, kad kiekviena svetainė sudaro jūsų skaitmeninį atspaudą arba kad toks metodas visada tikslus. Tai reiškia, kad privatumo darbas negali baigtis slapukų pranešimais.
Jei po naujausių slapukų pokyčių jau peržiūrite savo sekimo technologijų rinkinį, tai yra natūralus kitas sluoksnis. Mūsų gidas apie tai, kas pasikeitė dėl slapukų 2026 m., aptaria sutikimą ir trečiųjų šalių slapukus; skaitmeninio atspaudo sudarymas yra dalis, kuri dažnai lieka už šių įprastų mąstymo modelių ribų.
Ką renka naršyklės skaitmeninio atspaudo sudarymas
Skaitmeninio atspaudo sudarymo scenarijus bando atsakyti į paprastą klausimą: „Ar ši naršyklė panaši į tą, kurią jau esame matę?“ Kad atsakytų, scenarijus gali rinkti tokius signalus kaip:
- Naršyklės pavadinimas, versija, user agent ir platforma
- Operacinė sistema ir įrenginio klasė
- Ekrano dydis, peržiūros srities dydis, pikselių santykis ir spalvų gylis
- Laiko juosta, lokalė, pageidaujamos kalbos ir datos formatavimas
- Įdiegti šriftai arba šriftų atvaizdavimo elgsena
- Pasiekiami medijos įrenginiai ir įvesties galimybės
- WebGL renderer, GPU duomenys ir grafikos elgsena
- Canvas atvaizdavimo rezultatas
- Garso apdorojimo rezultatas
- Baterija, atmintis, CPU lygiagretumas ir kitos su aparatine įranga susijusios užuominos
- Lietimo palaikymas, žymeklio elgsena ir judesio jutikliai
- Plėtinių šalutiniai poveikiai, jei juos įmanoma aptikti
- Tinklo ir TLS ypatybės kai kuriose aplinkose
Šiuolaikinės naršyklės apribojo prieigą prie dalies šių paviršių, o kelioms API dabar reikia leidimų arba jos grąžina mažiau tikslias reikšmes. Tačiau pakankamai paviršiaus išlieka, nes žiniatinkliui iš tiesų reikia informacijos apie įrenginį, kad jis veiktų. Prisitaikantiems maketams reikia ekrano matmenų. Vaizdo programoms reikia medijos galimybių. Žaidimams ir 3D sąsajoms reikia grafikos API. Prieinamumas ir internacionalizacija priklauso nuo kalbos, įvesties ir atvaizdavimo detalių.
Privatumo problema ta, kad naudinga suderinamumo informacija gali tapti ir sekimo informacija.
Kodėl canvas skaitmeninis atspaudas tapo garsiu pavyzdžiu
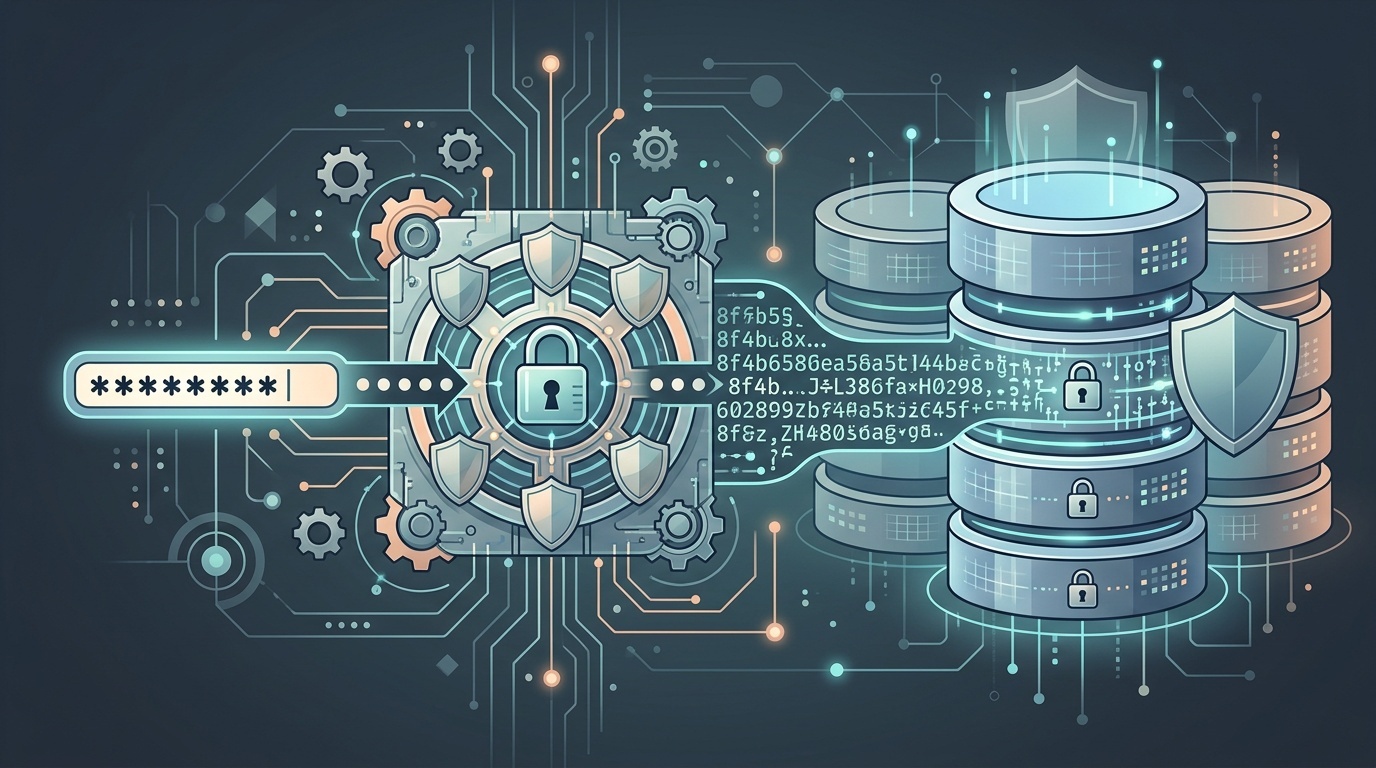
Canvas skaitmeninio atspaudo sudarymas yra viena geriausiai žinomų technikų, nes ji atrodo beveik absurdiška. Scenarijus paprašo naršyklės nupiešti tekstą ar formas į HTML canvas elementą, o tada perskaito atvaizduotus pikselius. Maži operacinės sistemos, grafikos tvarkyklių, glodinimo, šriftų ir aparatinio spartinimo skirtumai gali sukurti šiek tiek kitokį rezultatą.
Scenarijui nerūpi pats vaizdas. Jam rūpi gauta maiša. Jei jūsų naršyklė bandomąjį vaizdą nupiešia taip, kad jis sutampa su ankstesniu apsilankymu, tai tampa dar viena užuomina.
Canvas nėra magija. Vien jo retai pakanka patikimai identifikuoti žmogų. Tačiau kartu su WebGL, garsu, ekrano ypatybėmis, lokale ir kitais signalais jis gali sustiprinti profilį.
Toks modelis kartojasi visame skaitmeninio atspaudo sudaryme: mažos vertės signalai, sujungti kartu, tampa didelės vertės signalais.
Kaip sudaromas skaitmeninis atspaudas
Tipinė skaitmeninio atspaudo sudarymo eiga atrodo taip:
- Puslapis įkelia pirmosios arba trečiosios šalies scenarijų.
- Scenarijus užklausia naršyklės API ir renka pasyvius užklausos duomenis.
- Jis normalizuoja reikšmes į struktūrizuotą profilį.
- Jis apskaičiuoja to profilio maišą arba jį išsaugo.
- Vėlesnio apsilankymo metu jis palygina naują profilį su ankstesniais profiliais.
- Jei sutapimas pakankamai artimas, lankytojas laikomas ta pačia naršykle arba tuo pačiu įrenginiu.
Sutapimo etapas yra svarbus. Tikri skaitmeniniai atspaudai keičiasi. Atnaujinate naršyklę. Prijungiate monitorių. Keliaujate į kitą laiko juostą. Įdiegiate plėtinį. Todėl sekimo sistema veikia tikimybiškai, o ne tobulai. Ji gali priskirti pasitikėjimo balus, o ne tikslias tapatybes.
Šis netobulumas kartais naudojamas rizikai atmesti. Taip neturėtų būti. Daugumai sekimo sistemų nereikia teismo lygio tikrumo. Reklamai, sukčiavimo vertinimui, analitikos praturtinimui ar mokamo turinio ribojimui gali pakakti didelio pasitikėjimo spėjimo.
Teisėti ir piktnaudžiaujantys naudojimo būdai
Skaitmeninio atspaudo sudarymas ne visada yra piktybiškas. Yra pagrįstų panaudojimo atvejų, ypač saugumo srityje:
- Automatizuoto piktnaudžiavimo ir credential stuffing aptikimas
- Įtartinų prisijungimo bandymų pastebėjimas
- Mokėjimų sukčiavimo mažinimas
- Pakartotinių šlamšto pateikimų prevencija
- Greičio ribojimų taikymas nesiremiant vien IP adresais
Bėdos prasideda tada, kai skaitmeninio atspaudo sudarymas naudojamas neskaidriam elgsenos sekimui, ypač tarp nesusijusių svetainių, be prasmingo sutikimo ar naudotojo supratimo. Viena yra naudoti įrenginio signalus įtartinam prisijungimui patikrinti. Visai kas kita — tyliai atkurti naudotojo naršymo istoriją po to, kai jis atmetė sekimo slapukus.
Svetainių savininkams praktinis klausimas yra ne „Ar galime sudaryti skaitmeninį atspaudą?“ Klausimas yra „Kokią problemą sprendžiame ir ar tai proporcinga?“ Jei, pavyzdžiui, jūsų kontaktų forma skęsta šlamšte, pirmiausia reikėtų sutvarkyti nuobodžius sluoksnius: validavimą, greičio ribojimą, honeypot laukus, moderavimą ir piktnaudžiavimo stebėseną. Turime atskirą tekstą apie tai, kodėl kontaktų formos tampa didžiausia šlamšto rizika, ir dauguma tų priemonių yra mažiau invazinės nei kiekvieno lankytojo skaitmeninio atspaudo sudarymas.
Kodėl naudotojams tai turėtų rūpėti
Skaitmeninio atspaudo sudarymas silpnina naudotojo pasirinkimą. Slapukų pranešimas yra netobulas, bet bent jau parodo mintį, kad vyksta sekimas. Skaitmeninio atspaudo sudarymą sunkiau pamatyti, sunkiau išvalyti ir sunkiau paaiškinti.
Jis taip pat sukuria galios disbalansą. Svetainė arba trečiosios šalies scenarijus gali stebėti ir klasifikuoti lankytoją, o lankytojas retai gauna paprastą būdą peržiūrėti, pataisyti ar ištrinti susidariusį profilį.
Rizika didesnė, kai skaitmeniniai atspaudai derinami su kitais identifikatoriais. Skaitmeninis atspaudas, susietas su el. pašto adresu, prisijungimo paskyra, reklamos paspaudimu, CRM įrašu ar pirkimo istorija, tampa daug jautresnis. Net jei skaitmeninis atspaudas iš pradžių yra pseudoniminis, susietas su žmogumi jis gali tapti asmens duomenimis.
Komandoms, veikiančioms pagal privatumo įstatymus, tokius kaip GDPR ar ePrivacy taisyklės, šis skirtumas svarbus. Reguliuotojai ne kartą įrenginių identifikatorius ir panašias sekimo technikas laikė svarbiomis privatumui. Jei skaitmeninį atspaudą naudojate kam nors daugiau nei griežtai būtinam saugumui, turėtumėte manyti, kad tam reikia rimtos teisinės ir sutikimo peržiūros.
Ką naudotojai gali padaryti dėl skaitmeninio atspaudo sudarymo
Tobulo vartotojiško sprendimo nėra. Tiesą sakant, agresyvus pritaikymas gali padaryti jus dar unikalesnius. Dešimties privatumo plėtinių diegimas, retų naršyklės vėliavėlių keitimas ir neįprastų šriftų naudojimas gali sumažinti dalį sekimo, bet kartu padidinti išskirtinumą.
Vis dėlto keli įpročiai padeda:
- Naudokite plačiai paplitusią, privatumą saugančią naršyklę su integruotu atsparumu skaitmeninio atspaudo sudarymui.
- Nuolat atnaujinkite naršyklę.
- Kai praktiška, blokuokite trečiųjų šalių scenarijus.
- Neįdiekite nereikalingų plėtinių.
- Skirtingiems kontekstams, pavyzdžiui, darbui, asmeniniam naršymui ir testavimui, naudokite atskirus naršyklės profilius.
- Atsargiai vertinkite svetaines, kurios be aiškios priežasties reikalauja plačių leidimų.
- Kai įmanoma, rinkitės paslaugas, kurios jautrius duomenis apdoroja lokaliai.
Paskutinis punktas platesnis nei skaitmeninio atspaudo sudarymas. Kliento pusės apdorojimas gali sumažinti nereikalingą duomenų atskleidimą, kai jis įgyvendintas sąžiningai. Pavyzdžiui, esame rašę apie tai, kodėl vaizdų apdorojimas naršyklėje yra privatumo laimėjimas: tas pats principas galioja visada, kai užduotį galima atlikti neįkeliant neapdorotų naudotojo duomenų į serverį.
Privačiojo naršymo režimai padeda dėl vietinės saugyklos, slapukų ir istorijos jūsų įrenginyje. Jie nepadaro jūsų naršyklės neišskiriamos iš kitų. VPN paslepia jūsų IP adresą nuo paskirties svetainės, bet nepašalina naršyklės lygmens signalų. Abu gali būti naudingi; nė vienas nėra visapusiškas atsakymas.
Ką turėtų daryti svetainių komandos
Jei kuriate ar valdote svetaines, skaitmeninio atspaudo sudarymą reikėtų vertinti kaip privatumo dizaino klausimą, o ne kaip augimo triuką.
Pradėkite nuo inventorizacijos. Peržiūrėkite savo analitikos, reklamų, sukčiavimo prevencijos, A/B testavimo, sutikimų valdymo, pokalbių, heatmap ir klientų aptarnavimo scenarijus. Trečiųjų šalių JavaScript dažnai atsineša duomenų rinkimą, kurio aiškiai nesuprojektavote. Jei nežinote, ką scenarijai daro produkcinėje aplinkoje, tikrinkite užklausas, antraštes ir scenarijų elgseną. Mūsų tekstas apie peradresavimų ir HTTP antraščių derinimą produkcinėje aplinkoje yra apie kitokios klasės problemą, bet ta pati disciplina galioja ir čia: tikrinkite, kas iš tikrųjų vyksta, o ne ką teigia prietaisų skydelis.
Tada užduokite keturis klausimus:
- Ar renkame įrenginio arba naršyklės signalus, galinčius identifikuoti ar išskirti lankytoją?
- Ar tikslas yra kritiškai svarbus saugumui, susijęs su analitika, reklama ar tiesiog patogus?
- Ar naudotojai gauna aiškų pranešimą ir tikrą pasirinkimą ten, kur to reikalaujama?
- Ar tą pačią problemą galime išspręsti naudodami mažiau invazinius duomenis?
Daugeliui komandų geriausias atsakymas yra minimizavimas. Prieš įrenginio skaitmeninio atspaudo sudarymą naudokite serverio pusės greičio ribojimą. Prieš naudotojo lygmens sekimą naudokite agreguotą analitiką. Taikykite trumpus saugojimo laikotarpius. Atskirkitе saugumo signalus nuo rinkodaros profilių. Venkite dalytis neapdorotais identifikatoriais su tiekėjais, nebent tam yra rimta priežastis ir tvirta sutartis.
Taip pat būkite sąžiningi dokumentacijoje. Privatumo pranešimas, kuriame sakoma „naudojame slapukus“, bet nutylimas lygiavertis sekimas per naršyklės signalus, nėra iš tiesų skaidrus. Naudotojams nerūpi, ar identifikatorius yra slapuke, vietinėje saugykloje, serverio pusės profilyje ar tikimybiniame skaitmeniniame atspaude. Jiems rūpi, ar jie yra sekami.
Naršyklių apsaugos gerėja, bet nevienodai
Naršyklių kūrėjai pasirinko skirtingus metodus. Vieni mažina entropiją, kad daugelis naudotojų atrodytų panašesni. Kiti riboja didelės rizikos API. Kai kurie pagal svetainę skaidо saugyklą ir tinklo būseną. Kai kurie prideda leidimų užklausas arba blokuoja žinomus sekimo scenarijus.
Šios apsaugos padeda, bet jas riboja suderinamumas. Sulaužykite per daug API ir žiniatinklis nustos veikti. Palikite per daug detalių atvirų ir sekimas išliks lengvas. Tai pagrindinė įtampa: naršyklė turi atskleisti pakankamai informacijos, kad svetainės galėtų prisitaikyti, bet ne tiek daug, kad kiekvienas lankytojas taptų unikaliai atpažįstamas.
Geriausia privatumo laikysena yra sluoksniuota. Naršyklės turėtų mažinti skaitmeniniam atspaudui tinkamą paviršių. Naudotojai turėtų vengti nereikalingo unikalumo. Kūrėjai turėtų rinkti mažiau. Reguliuotojai turėtų laikyti neskaidrų sekimą sekimu, nepaisant techninio mechanizmo.
Praktinė išvada
Naršyklės skaitmeninio atspaudo sudarymas nėra mokslinės fantastikos ataka. Tai įprasta žiniatinklio sekimo technika, sudaryta iš paprastų naršyklės funkcijų. Jos galia kyla iš sujungimo, o ne iš kokio nors vieno slapto signalo.
Jums tai turėtų rūpėti, nes ji gali apeiti naudotojams pažįstamus privatumo valdiklius, nes ją dažnai vykdo trečiųjų šalių scenarijai ir nes ji suderinamumo detales paverčia tapatybės užuominomis. Tinkamas atsakas nėra panika. Tai santūrumas.
Naudotojams verta rinktis paprastas, gerai prižiūrimas naršyklės konfigūracijas ir skeptiškai vertinti nereikalingus leidimus. Komandoms — audituoti scenarijus, dokumentuoti tikslus, minimizuoti rinkimą ir atskirti saugumo panaudojimo atvejus nuo rinkodaros ambicijų. Skaitmeninio atspaudo sudarymas gali būti techniškai gudrus, bet privatumą gerbiantis dizainas paprastai paprastesnis: rinkti mažiau, saugoti trumpiau ir paaiškinti daugiau.
Dažnai užduodami klausimai
Ar naršyklės skaitmeninio atspaudo sudarymas yra tas pats, kas slapukai?
Ar galiu visiškai sustabdyti naršyklės skaitmeninio atspaudo sudarymą?
Ar canvas skaitmeninis atspaudas pavojingas pats savaime?
Ar skaitmeninio atspaudo sudarymas teisėtas?
Ar svetainės turėtų naudoti skaitmeninį atspaudą sukčiavimo prevencijai?
Šaltiniai ir tolesnis skaitymas