Che cosa realizza davvero il watermarking delle immagini generate dall’AI
I watermark possono aiutare con provenienza, applicazione delle policy e disclosure. Non possono rendere magicamente affidabili i media sintetici.
Indice
- La promessa sembra più semplice della realtà
- Prima, definiamo il tipo di watermark
- Watermark visibili
- Watermark invisibili
- Metadati e registri di provenienza
- Che cosa realizza davvero il watermarking
- 1. Supporta una disclosure onesta
- 2. Offre alle piattaforme un segnale di moderazione
- 3. Aiuta a preservare la catena di custodia
- 4. Aumenta il costo dell’inganno
- Che cosa non realizza
- Non dimostra che un’immagine sia vera
- Non risolve attribuzione o copyright
- Non sopravvive a ogni trasformazione
- Non funziona senza adozione
- Una policy pratica per i team che usano immagini AI
- Il rilevamento dovrebbe essere probabilistico, non moralistico
- Il caso d’uso migliore: flussi di lavoro affidabili, non controllo perfetto
- In sintesi
La promessa sembra più semplice della realtà
Il watermarking delle immagini AI viene spesso presentato come la soluzione pratica per i media sintetici: contrassegnare le immagini generate, rilevare il contrassegno in seguito e dare agli utenti fiducia in ciò che stanno vedendo.
Questo è vero in parte. Il watermarking può aiutare le piattaforme a etichettare le immagini generate dall’AI, aiutare gli editori a documentare il proprio flusso di lavoro e aiutare gli investigatori a distinguere tra alcuni asset creati da persone e asset creati da macchine. È un livello utile.
Ma non è una macchina universale della verità. Un watermark può essere rimosso, non rilevato, falsificato, degradato, eliminato dai metadati o reso irrilevante da uno screenshot. Anche quando funziona, di solito risponde a una domanda ristretta: questo file, o qualcosa di simile, è passato attraverso un sistema che ha applicato questo contrassegno?
È diverso dal rispondere alle domande che interessano davvero alla maggior parte delle persone: questa immagine è reale? Chi l’ha creata? È stata modificata? È fuorviante? Ho il permesso di usarla?
Il watermarking aiuta con queste domande solo quando fa parte di un sistema più ampio di provenienza e disclosure.
Prima, definiamo il tipo di watermark
Le persone usano la parola watermark per indicare cose diverse.
Watermark visibili
Sono i contrassegni evidenti collocati sopra un’immagine: un logo, un’etichetta, un motivo diagonale o una didascalia che indica che l’immagine è stata generata dall’AI.
I watermark visibili sono facili da comprendere per gli esseri umani. Sono anche facili da ritagliare, coprire, sfocare o rimuovere con strumenti di modifica delle immagini. Il loro valore principale è la disclosure al momento della pubblicazione, non l’affidabilità forense.
Funzionano meglio quando chi pubblica vuole essere onesto. Funzionano male quando chi pubblica vuole ingannare.
Watermark invisibili
I watermark invisibili sono segnali incorporati nei pixel di un’immagine. Uno strumento di rilevamento può in seguito verificare se il segnale è presente.
Questo è il modello utilizzato da sistemi come SynthID e da altri approcci di watermarking a livello di generatore. L’attrattiva è chiara: l’immagine può apparire normale, pur portando un segnale rilevabile da una macchina.
Il compromesso è la fragilità. Alcuni watermark invisibili sopravvivono a compressione, ridimensionamento, regolazione del colore o ritaglio leggero. Altri no. I contrassegni più forti possono essere più robusti, ma possono incidere sulla qualità o essere vulnerabili ad attacchi avversari. I dettagli contano molto, e raramente il pubblico ne vede abbastanza per valutarli in modo indipendente.
Metadati e registri di provenienza
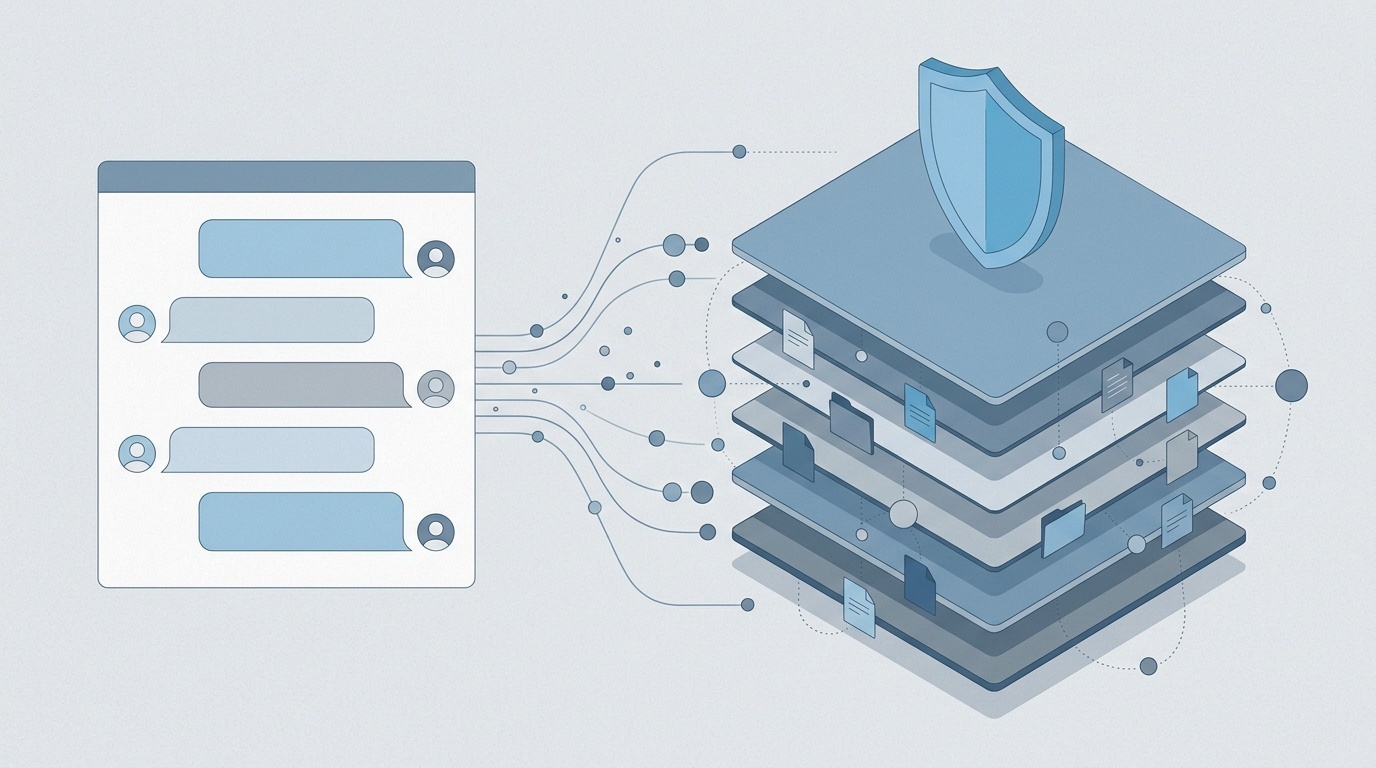
Un terzo approccio non è un watermark nel senso a livello di pixel. Associa informazioni al file: chi lo ha creato, quale strumento è stato usato, quali modifiche sono state apportate e se le credenziali sono state firmate da una parte fidata.
È qui che entra in gioco C2PA, la Coalition for Content Provenance and Authenticity. C2PA mira a standardizzare le credenziali dei contenuti affinché immagini e altri media possano portare dati di provenienza firmati attraverso strumenti e piattaforme.
Questo approccio è più espressivo di un watermark. Può dire più di AI o non AI. Può descrivere modifiche, fonti e catena di custodia. Ma dipende dal supporto software, dalla fiducia nelle parti firmatarie e dal fatto che i metadati restino associati. Chiunque abbia avuto a che fare con il caricamento di immagini sa che i metadati vengono spesso rimossi automaticamente. Lo stesso istinto di privacy alla base della rimozione dei metadati EXIF prima di condividere foto complica anche i sistemi di provenienza.
Che cosa realizza davvero il watermarking
Il watermarking è utile quando gli si chiede di svolgere il compito giusto.
1. Supporta una disclosure onesta
Per i team che pubblicano immagini assistite dall’AI, il watermarking può rendere la disclosure più coerente. Una redazione, un marketplace, una scuola o un team di design possono richiedere che le immagini generate portino etichette visibili, contrassegni invisibili, credenziali firmate o una combinazione di questi elementi.
Questo non impedisce ai malintenzionati di rimuovere i contrassegni. Ma riduce l’ambiguità all’interno delle organizzazioni che vogliono comportarsi responsabilmente.
È simile alla disclosure editoriale per i testi AI. Lo standard utile non è il senso di colpa performativo; è la chiarezza pratica. Se il tuo team usa asset sintetici, una piccola policy che spiega quando e come li dichiarate è più utile di vaghi tormenti. Lo stesso principio si applica alla disclosure onesta sull’AI in un piccolo sito web: dire agli utenti ciò che incide materialmente sulla loro comprensione.
2. Offre alle piattaforme un segnale di moderazione
Le piattaforme hanno bisogno di segnali su larga scala. Un watermark affidabile può aiutarle a indirizzare i caricamenti verso la revisione, applicare etichette, far rispettare le policy pubblicitarie o limitare determinati usi.
Questo non richiede un’accuratezza perfetta. Un sistema di moderazione può usare il rilevamento del watermark come uno dei molti segnali: comportamento dell’account, cronologia dei caricamenti, somiglianza visiva, segnalazioni degli utenti e contesto del contenuto.
Il pericolo è trattare il segnale come conclusivo. Un watermark rilevato può indicare che un’immagine proviene da un particolare generatore. Un watermark assente non dimostra che l’immagine sia reale.
3. Aiuta a preservare la catena di custodia
Per editori, archivi, team legali e ricercatori, la provenienza può avere un valore reale. Se un file porta credenziali firmate dalla creazione alla modifica e alla pubblicazione, i revisori successivi possono capire come è cambiato.
Si tratta meno di individuare ogni immagine falsa sul web aperto e più di costruire flussi di lavoro affidabili. Un photo desk può verificare che un’immagine provenga da una fotocamera nota, sia passata attraverso software di editing approvati e sia stata esportata da un determinato editor. Un team di design può tracciare se un’illustrazione è stata generata, modificata, concessa in licenza e approvata.
Le credenziali in stile C2PA sono più forti in questi ambienti controllati. Sono più deboli quando un’immagine viene copiata attraverso sistemi sconosciuti, catturata con screenshot o ripubblicata ripetutamente.
4. Aumenta il costo dell’inganno
Il watermarking non ferma l’inganno. Può rendere l’inganno leggermente più laborioso.
Se un generatore applica per impostazione predefinita contrassegni invisibili robusti, chi cerca di far passare immagini sintetiche per originali da fotocamera potrebbe aver bisogno di passaggi aggiuntivi di “lavaggio”: modifica, ricodifica, screenshot o uso di modelli senza contrassegni. Questi passaggi possono degradare la qualità, lasciare altre tracce o aumentare l’attrito operativo.
Non è spettacolare, ma la sicurezza spesso funziona così. Raramente si elimina l’abuso. Si rende l’abuso comune più lento, meno affidabile e più facile da indagare.
Che cosa non realizza
I limiti sono il punto in cui i team di solito si mettono nei guai.
Non dimostra che un’immagine sia vera
Una fotografia reale può essere fuorviante. Un’immagine sintetica può essere chiaramente etichettata e comunicare comunque qualcosa di falso. Il watermarking informa sull’origine o sul trattamento, non sulla verità.
Un’immagine AI etichettata di un politico che fa qualcosa di immaginario resta un potenziale problema di disinformazione. Anche una foto reale con una didascalia ingannevole è un problema di disinformazione. La provenienza aiuta, ma l’interpretazione conta ancora.
Non risolve attribuzione o copyright
Un watermark che dice generato dall’AI non ti dice se l’output viola il lavoro di qualcun altro, se il prompt ha usato il nome di un artista vivente o se i dati di addestramento sono stati raccolti in modo etico.
Sono questioni legali ed etiche separate. Contano, ma non possono essere ridotte a un watermark binario.
Se il tuo team usa immagini generate in lavori rivolti al pubblico, il watermarking dovrebbe affiancare la revisione delle licenze, la documentazione delle fonti e un giudizio di base sulla necessità. Le immagini sintetiche hanno costi che vanno oltre il rilevamento, come discusso in il costo nascosto delle immagini generate dall’AI sul web aperto.
Non sopravvive a ogni trasformazione
Le immagini vengono regolarmente compresse, ridimensionate, transcodificate, catturate con screenshot, filtrate e ripubblicate. Alcuni sistemi sono progettati per tollerare trasformazioni comuni. Nessuno dovrebbe essere dato per capace di sopravvivere a tutte le trasformazioni.
I metadati sono particolarmente fragili. Molte piattaforme social, sistemi di gestione dei contenuti, app di messaggistica e pipeline di ottimizzazione rimuovono i metadati per ridurre la dimensione dei file o proteggere la privacy. I watermark a livello di pixel possono sopravvivere a più trasformazioni, ma possono comunque essere attaccati.
Non funziona senza adozione
Uno standard di provenienza è utile solo se strumenti di creazione, strumenti di editing, sistemi di pubblicazione, piattaforme e visualizzatori lo supportano.
Questo è il noioso problema della distribuzione. Se un generatore contrassegna gli output ma un altro no, la copertura del rilevamento è parziale. Se il software di editing elimina le credenziali, la catena si interrompe. Se browser e piattaforme non mostrano chiaramente le credenziali, gli utenti normali non le vedono mai.
Il watermarking non è solo una funzione tecnica. È un accordo di ecosistema.
Una policy pratica per i team che usano immagini AI
La maggior parte delle organizzazioni non deve diventare un laboratorio forense sui media. Ha bisogno di un insieme di regole praticabile.
Una policy sensata assomiglia a questa:
- Etichettare le immagini sintetiche quando la loro natura sintetica potrebbe influire sull’interpretazione.
- Conservare file sorgente, prompt, licenze e approvazioni per le immagini AI pubblicate.
- Preferire strumenti che supportano credenziali di provenienza o watermarking durevole.
- Non trattare l’assenza di watermark come prova di autenticità.
- Evitare immagini generate dall’AI in contesti documentari, probatori, medici, legali o sensibili sul piano giornalistico, a meno che non esistano una disclosure e un processo di revisione molto chiari.
Per i team marketing e prodotto, l’errore più comune non è l’inganno doloso. È l’ambiguità disinvolta. Un’immagine hero chiaramente illustrativa richiede meno disclosure di una foto di prodotto falsa, di un ritratto di cliente falso o di un’immagine sintetica di un evento. Quanto più un’immagine chiede allo spettatore di credere che rappresenti una persona, un luogo, un prodotto o un evento reale, tanto più forte dovrebbe essere la disclosure.
I team di design dovrebbero anche decidere dove collocare la disclosure. A volte le etichette visibili sono appropriate. A volte bastano i metadati e un credito immagine. A volte la risposta giusta è non usare l’immagine generata.
Il rilevamento dovrebbe essere probabilistico, non moralistico
Il rilevamento dei watermark è un segnale, non un verdetto. Questo conta perché una falsa sicurezza può danneggiare le persone.
Un rilevatore potrebbe non individuare un’immagine contrassegnata dopo modifiche pesanti. Potrebbe segnalare un’immagine in modo errato. Potrebbe funzionare bene per un generatore e male per un altro. Potrebbe essere tarato per condizioni di laboratorio anziché per la distribuzione reale, disordinata.
Quindi la domanda operativa non dovrebbe essere: è AI? Dovrebbe essere: quali prove abbiamo, quanto sono affidabili e quale decisione stiamo prendendo sulla loro base?
Una piattaforma che decide se aggiungere un’etichetta leggera può tollerare più incertezza di una scuola che accusa uno studente di cattiva condotta o di un editore che denuncia una frode. Più alte sono le conseguenze, maggiore è la corroborazione necessaria.
È la stessa cautela che si applica in generale al rilevamento dei contenuti AI: i rilevatori sono utili per il triage, non come giudici.
Il caso d’uso migliore: flussi di lavoro affidabili, non controllo perfetto
L’argomento più forte a favore del watermarking non è catturare ogni immagine sintetica dopo che è sfuggita su internet. È un obiettivo troppo ambizioso.
L’argomento più solido è costruire flussi di lavoro affidabili prima della pubblicazione:
- Un generatore contrassegna gli output.
- Il software di editing conserva le credenziali.
- Un sistema di gestione dei contenuti le archivia.
- Un editore le mostra quando rilevante.
- I revisori possono ispezionare la catena in seguito.
Questo flusso di lavoro non fermerà ogni malintenzionato. Renderà più leggibili gli attori responsabili.
Questa distinzione conta. Il watermarking viene spesso commercializzato come un muro difensivo contro la disinformazione. In pratica, è più vicino a una traccia documentale. Le tracce documentali sono preziose. Sono anche incomplete, soggette a perdita di informazioni e affidabili solo quanto le istituzioni che le mantengono.
<!-- tool-cta:start -->
💡 Prova questo: Per vedere quanto possono essere fragili le firme IA incorporate, prova AI Metadata Masker, che mostra quanto facilmente tali marcatori possono essere modificati o rimossi.
<!-- tool-cta:end -->
In sintesi
Il watermarking delle immagini generate dall’AI realizza tre cose utili: supporta la disclosure, offre a piattaforme ed editori un segnale di moderazione e aiuta a preservare la provenienza in flussi di lavoro controllati.
Non dimostra la verità, non risolve il copyright, non garantisce l’attribuzione e non identifica in modo affidabile ogni immagine sintetica in circolazione.
L’approccio pratico non è né cinismo né fiducia cieca. Usa il watermarking dove riduce l’ambiguità. Preferisci la provenienza basata su standard quando la catena di custodia conta. Mantieni la revisione umana per gli usi ad alto rischio. E non lasciare che un marcatore tecnico sostituisca il giudizio editoriale.
Domande frequenti
Un watermark di un’immagine AI può essere rimosso?
L’assenza di un watermark dimostra che un’immagine è reale?
C2PA è la stessa cosa del watermarking?
I siti web dovrebbero etichettare visibilmente le immagini generate dall’AI?
I rilevatori di watermark AI sono abbastanza affidabili per l’enforcement?
Fonti e letture ulteriori